


POLEN / LONDON (IT BOLTWISE) – Polen schreibt 30 regionale Cybersicherheitszentren (LCC) aus und stellt dafür rund 270 Millionen Z?oty bereit, um die Sicherheitskapazitäten deutlich zu verdichten. Auslöser ist die Neubewertung früherer Förderprogramme durch den Obersten Rechnungshof, nachdem sich keine verifizierbaren Verbesserungen der Lage gezeigt hatten. Die Ausschreibung passt in eine breitere Bewegung Richtung zentraler Koordination, einheitlicher Überwachung und professioneller Incident-Response-Strukturen. Damit stellt sich für Betreiber von Kritischer Infrastruktur die Frage, wie schnell regionale Expertise und Prozesse in den Alltag integriert werden können.
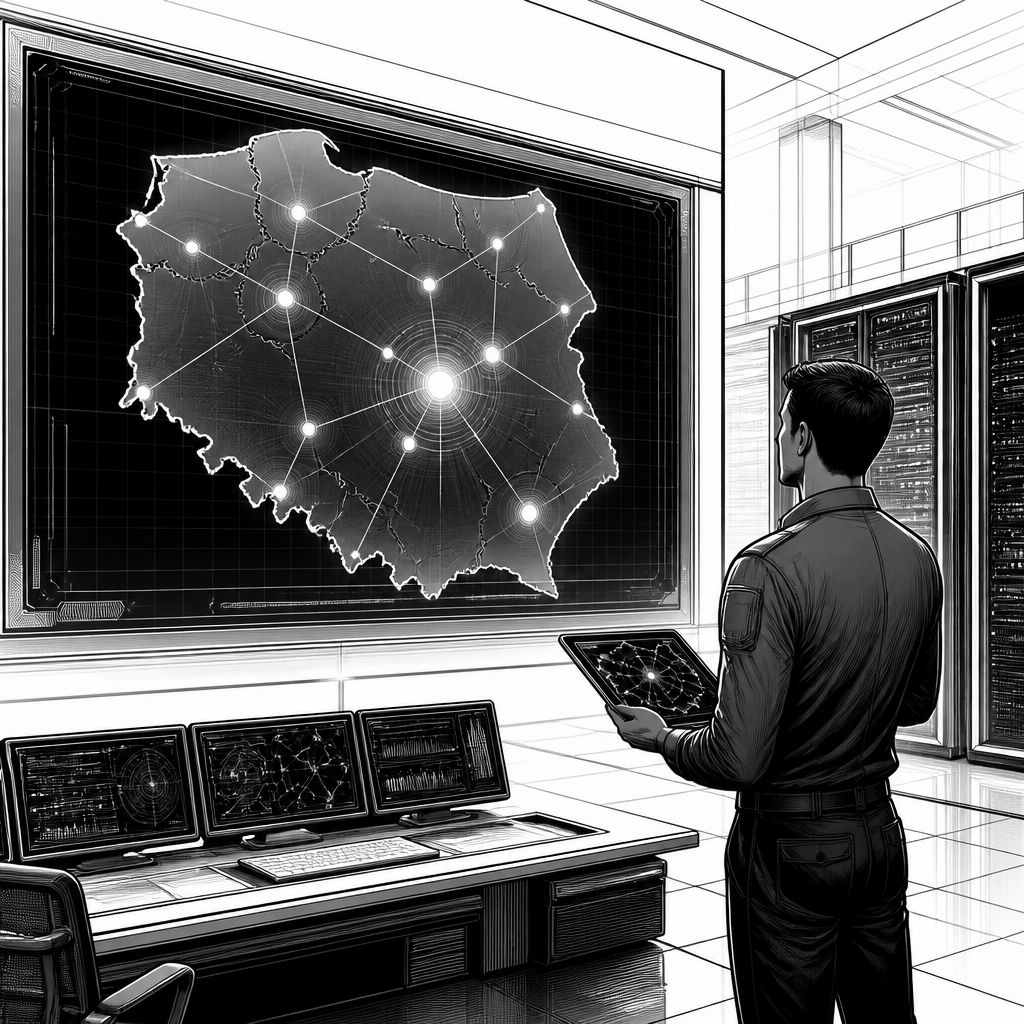
Polens nächster Schritt in Richtung stärker zentralisierter Cybersicherheit zielt nicht auf ein einzelnes Leuchtturmprojekt, sondern auf eine flächige Kapazitätsverteilung: Das Ministerium für Digitalisierung hat einen Wettbewerb für 30 regionale Cybersicherheitszentren (LCC) ausgeschrieben, finanziert mit rund 270 Millionen Z?oty – umgerechnet als etwa 72 Millionen US-Dollar. Damit rückt die praktische Umsetzung der Sicherheitsstrategie näher an die Regionen, wo Vorfälle häufig zuerst sichtbar werden und in vielen Fällen auch die relevanten Fachteams sitzen. Entscheidend ist dabei weniger die reine Aufstockung von Budgetposten als die Frage, welche Betriebsmodelle, Prozesse und Schnittstellen die Zentren später liefern müssen.
Dass Polen den Zuschnitt seiner Programme jetzt nachschärft, hängt auch mit einer kritischen Prüfung durch den Obersten Rechnungshof (NIK) zusammen. Im Fokus stand das zuvor geförderte Programm „Cyberbezpieczny Samorz?d“, das mit 1,475 Milliarden Z?oty (395 Millionen US-Dollar) dotiert war. Laut der Untersuchung seien dabei keine verifizierbaren Verbesserungen der Sicherheitslage feststellbar gewesen – ein Signal dafür, dass reine Investitionen ohne messbaren Nutzen politisch und administrativ schnell an Grenzen stoßen. Diese Art von Audit-Logik dürfte auch für die LCC-Ausschreibung prägend sein: Betreiber werden sich stärker daran messen lassen müssen, ob Vorfallzeiten sinken, Reaktionsketten funktionieren und einheitliche Standards tatsächlich ankommen.
Technisch betrachtet bewegt sich die LCC-Idee in einem globalen Trend, der sich seit Jahren abzeichnet: Sicherheitsorganisationen werden nicht nur „professioneller“, sondern auch enger koordiniert. In den berichteten Beispielen aus Nigeria geht es etwa um eine behördenübergreifende Zusammenarbeit im Heimatschutz mit einem einheitlichen Überwachungsprogramm sowie verbessertem Identitätsmanagement. Dazu kommen die Stärkung der Grenzsicherheit und die Optimierung von Frühwarnsystemen und Krisenreaktionsmechanismen – also ein Paket, das klar nach Orchestrierung statt nach Insellösungen klingt. Ähnliche Muster lassen sich in den USA erkennen: Dort wurde die Einrichtung eines speziellen Office of Cybersecurity innerhalb des Indiana Department of Homeland Security angekündigt, um den präventiven Schutz zu steuern und die Koordination der Regierungsbehörden zu übernehmen.
Der nächste wichtige Hebel liegt in der Umsetzung entlang des gesamten Incident-Lebenszyklus, von Detektion bis zur Krisenkommunikation. Kalifornien setzt mit „Cal-Secure 2.0“ ebenfalls einen Schwerpunkt, der sich explizit gegen Bedrohungen durch KI richtet. Unter der Leitung von State CIO Chris Given und CISO Vitaliy Panych steht dabei die Modernisierung technologischer Infrastrukturen und die Ausbildung spezialisierter Fachkräfte im Vordergrund. Auch in Afrika wird der Aufbau solcher Strukturen betont: In Lesotho wurden Ende Juli ein National Computer Security Incident Response Team und ein National Cybersecurity Forum ins Leben gerufen; unterstützt wird das Vorhaben durch Kooperationen zwischen Industrie, Finanzinstituten und Telekommunikationsunternehmen. Für Unternehmen heißt das praktisch: Sicherheitsabteilungen werden zunehmend in regionale und nationale Koordinationsmodelle eingebunden, statt nur isoliert technische Maßnahmen zu fahren.
In Polen selbst macht der Kontext der Bedrohungslage die Diskussion zusätzlich konkret. Im Bericht wird eine Situation skizziert, in der es täglich zu Cyberangriffen kommt und die Lage insgesamt als außerordentlich angespannt eingeordnet wird – mit Bezug auf eine Bedrohungslage aus Russland. Gleichzeitig wird die Größenordnung über Kennzahlen in den Raum gestellt: von rund 4.000 Cyberangriffen täglich bis hin zu insgesamt 279.000 registrierten Vorfällen im Jahr 2025. Unabhängig davon, wie einzelne Zählmethoden im Detail funktionieren, zeigt diese Spannbreite vor allem eines: Wenn Vorfälle nicht nur als einzelne Events betrachtet werden, sondern als permanenter Betriebszustand, müssen regionale Zentren ihre Kapazitäten im Dauerbetrieb skalieren können.
Für die Marktseite bedeutet das, dass sich Anforderungen an Lieferanten, Integratoren und interne IT-Prozesse verschieben. Regionale Zentren werden Datenströme, Meldewege und Eskalationsmechanismen bündeln müssen, damit aus vereinzelten technischen Signalen schnell eine handlungsfähige Lageeinschätzung wird. Gleichzeitig steigt der Bedarf an Identitäts- und Zugriffsprozessen, weil Angriffe in vielen Fällen über Accounts, Berechtigungen oder schlecht gesicherte Authentifizierungsketten in die Systeme eindringen. Ein Beispiel für die Richtung liefern die Warnaufrufe in Sierra Leone, in denen Bürgerinnen und Bürger dazu angehalten werden, Multi-Faktor-Authentifizierung konsequent zu nutzen und verdächtige Aktivitäten über dedizierte Plattformen zu melden. In Unternehmen lässt sich daraus ableiten, dass die organisatorische Anbindung an solche Meldestellen und die interne „Übersetzung“ von Warninformationen in konkrete Ticket-Workflows immer wichtiger wird.
Ob die LCC-Initiative in Polen die gewünschte Wirkung entfaltet, wird sich am Ende daran messen lassen, wie gut sie messbare Ergebnisse liefert – und ob die Lehren aus der NIK-Prüfung in die neue Ausrichtung einfließen. Für CIOs, CISOs und Sicherheitsverantwortliche ist jetzt vor allem relevant, welche Kooperationsformate die Zentren im Betrieb anbieten: Frühwarnkanäle, gemeinsame Übungen, standardisierte Incident-Response-Routinen und die technische Kopplung an vorhandene Monitoring-Stack-Komponenten. Wenn Polen es schafft, regionale Expertise mit klaren Prozessen und verbindlichen Zielgrößen zu koppeln, könnte das Modell auch für andere Länder als Referenz dienen. Für Unternehmen bleibt die Hausaufgabe dennoch zeitnah: die eigene Sicherheitsorganisation so zu strukturieren, dass sie bei Vorfällen nicht nur technisch reagiert, sondern auch organisatorisch schnell in eine überregionale Koordination übergeht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Polen investiert 72 Millionen in 30 regionale Cybersicherheitszentren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Polen investiert 72 Millionen in 30 regionale Cybersicherheitszentren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Polen investiert 72 Millionen in 30 regionale Cybersicherheitszentren« bei Google Deutschland suchen, bei Bing oder Google News!