


LONDON (IT BOLTWISE) – Neue Vishing-Kampagnen richten sich gegen Nutzer von Microsoft 365 und Okta und setzen auf gestohlene Sitzungstokens. In einem Zeitraum von fünf Wochen wurden 72 bösartige Websites identifiziert, von denen mehr als 200 Unternehmen betroffen sein sollen. Laut Auswertungen liegen in 53 Prozent der Fälle L ̈segeldzahlungen vor, im Durchschnitt bei 750.000 US-Dollar. Parallel bleibt Adversary-in-the-Middle-Phishing besonders kritisch, weil kompromittierte Sitzungen bis zu acht Stunden aktiv bleiben können.
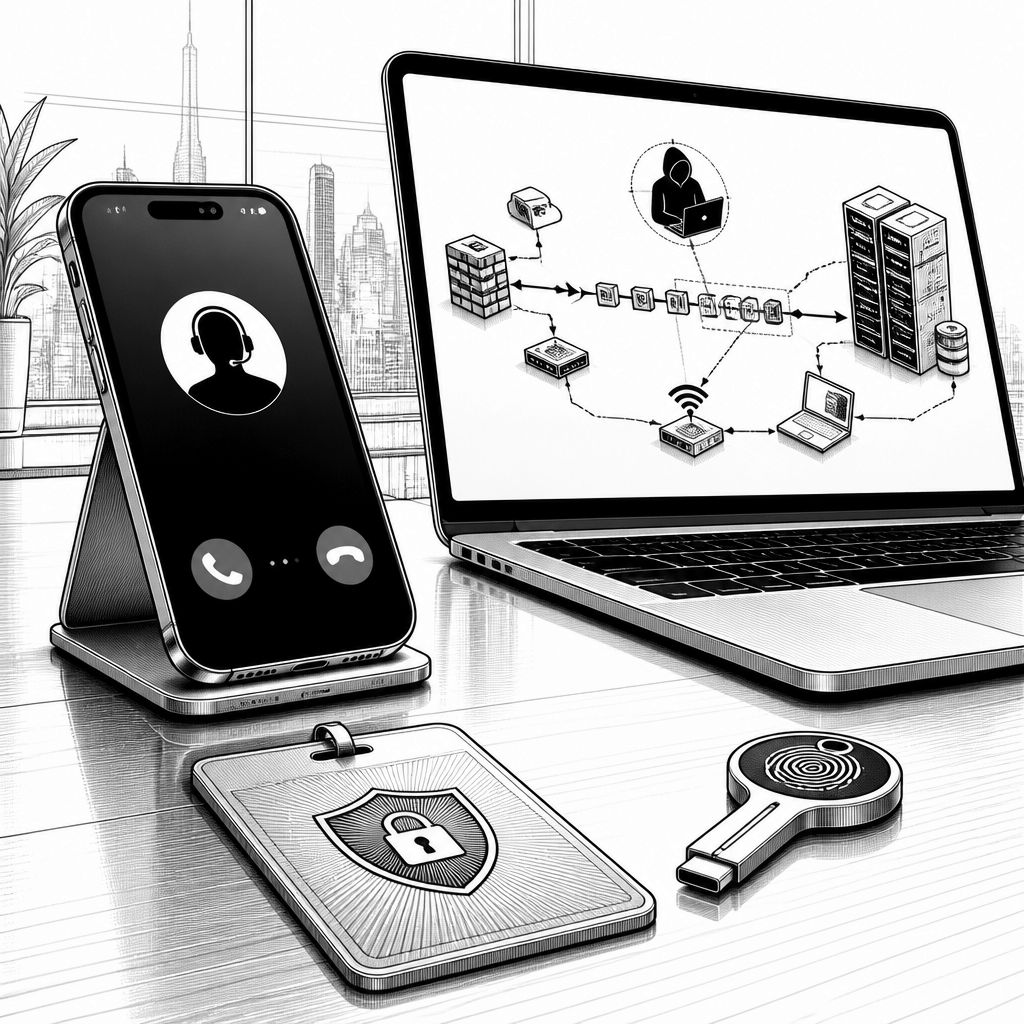
Die aktuellen Cyberangriffe wirken vor allem deshalb so gefährlich, weil sie gleich zwei Schwachstellen ausnutzen: die technische Angriffsoberfläche moderner Identitätsumgebungen und die menschliche Verlässlichkeit bei der Authentifizierung. Bei Vishing setzen die Angreifer auf automatisierte Telefon- und Kommunikationsroutinen, um Anwender in einen Interaktionsmodus zu bringen, der ihnen Zugang zu Sitzungstokens und damit zu späteren Zugriffen auf sensible Daten ermöglichen kann. Laut Analysen von Google Threat Intelligence vom 8. August 2026 steckt hinter der Kampagne die Gruppe UNC6671; innerhalb von fünf Wochen wurden dabei 72 bösartige Websites in eine Infrastruktur eingebunden, von der über 200 Unternehmen betroffen waren.
In der beschriebenen Masche geben sich die Angreifer als Mitarbeiter des IT-Helpdesks aus. Diese Rolleninszenierung ist nicht nur „Social Engineering“, sondern zielt direkt auf Session Management: Mit gestohlenen Sitzungstokens lassen sich Zugriffskontexte übernehmen, ohne dass die Angreifer jedes Mal eine vollständige Neuanmeldung erzwingen müssen. Dadurch wird die Schwelle für Folgeangriffe gesenkt, etwa für eine automatisierte Datenextraktion, die als Vorstufe für Erpressungsversuche dienen kann. Als bevorzugte Ziele werden Finanzinstitute, Private-Equity-Firmen und Anwaltskanzleien genannt; in der Übersicht tauchen unter anderem Blackstone, Apollo, Bain, KKR, Moody’s und die CME Group sowie Uber, Zillow und Levi Strauss auf.
Der wirtschaftliche Schaden wird in den vorliegenden Auswertungen mit konkreten Kennzahlen unterlegt: In 53 Prozent der Fälle kam es zu Lösegeldzahlungen, die im Durchschnitt bei 750.000 US-Dollar lagen. Zusätzlich konnten zwischen Januar und Mai 2026 18 Bitcoin-Wallets mit insgesamt 141,65 BTC (circa 11 Millionen US-Dollar) dieser Gruppe zugeordnet werden. Für IT-Leiter und Security-Teams ist dabei weniger die einzelne Zahl entscheidend als das Muster: Je schneller ein Angreifer Session-Zugriffe ausweiten kann, desto eher kann er Erpressungs- und Datenabflussmechaniken durchlaufen, bevor Detection-Regeln greifen. Genau an dieser Stelle verschiebt sich der Fokus vom reinen Passwortschutz hin zu Maßnahmen, die Session-Hijacking schwerer machen.
Diese Verschiebung zeigt sich auch in einer zweiten, parallel beschriebenen Angriffslinie, die Sicherheitsanalysten von Arctic Wolf am 7. August 2026 herausgestellt haben: Adversary-in-the-Middle-Phishing (AitM) zielt auf die Übernahme von Microsoft-365-Konten in Nordamerika und Europa. Der Kern ist wiederum nicht „nur“ das Abgreifen von Zugangsdaten, sondern das Platzieren eines Man-in-the-Middle-Relays, über das der Angreifer Authentifizierungsflüsse mitlaufen lässt. Besonders kritisch ist, dass die kompromittierten Sitzungen etwa acht Stunden lang aktiv bleiben können; in der Folge reichen klassische Sperrmechanismen nach einem Alarm oft nicht aus, wenn die Session bereits etabliert wurde. Betroffen sind dabei laut Darstellung unter anderem Gesundheitswesen, Bildung, Fertigung sowie Behörden und Dienstleister.
Als Gegenmaßnahme wird in den Berichten vor allem der Einsatz von FIDO2-basierten Authentifizierungen oder Passkeys empfohlen. Der technische Grund liegt in der Konstruktion dieser Verfahren: Wo Passwörter statisch sind und häufig genug wiederverwendet oder in Phishing-Szenarien abgegriffen werden, binden Passkeys Authentifizierungsvorgänge enger an Geräte und kryptografische Nachweise. Das erhöht die Hürde für Angreifer, weil die reine Kenntnis von Geheimnissen nicht ausreicht, um eine gültige Sitzung aufrechtzuerhalten. Praktisch bedeutet das für Unternehmen auch, dass sie ihre Identitätsstrategie über die reine MFA-Einführung hinaus denken müssen: Entscheidend ist, wie stark Session-Risiken durch resistente Authentifizierungsverfahren reduziert werden und wie schnell verdächtige Sessions deaktivierbar sind.
Auch Microsoft selbst verweist am 8. August 2026 auf eine weitere Bedrohungsklasse, die ClickFix-Kampagne, die über die BNB Smart Chain gesteuert wird und sowohl Windows- als auch macOS-Systeme adressiert. Dabei kommen Schadprogramme wie Lumma Stealer, XWorm und MacSync zum Einsatz, um Passwörter, Krypto-Wallets und Apple-Schlüsselbund-Daten auszuspähen. Ergänzend wird auf CaptiveCrunch hingewiesen: Hier nutzen Angreifer manipulierte Anmeldeseiten für Hotel-WLANs, um Browser-Updates vorzutäuschen oder gefälschte Microsoft-365-Loginseiten zu präsentieren. Seit Juni sollen solche Aktivitäten verstärkt in Hotelumgebungen beobachtet worden sein; als praktische Empfehlung wird genannt, Updates nicht über öffentliche Anmeldeportale auszuführen, sondern stattdessen per VPN oder persönlichem Hotspot zu arbeiten. Daneben wird vor öffentlichen USB-Ladestellen gewarnt, weil auch darüber Manipulation und Datenzugriff möglich werden.
Für die operative Umsetzung folgt daraus ein klarer Sicherheitsmix: weniger Fokus auf „Passwort als alleiniges Kontrollobjekt“, mehr Fokus auf robuste Authentifizierung, restriktive Session-Taktiken und saubere Nutzungsrichtlinien, insbesondere für Reisen und Gastnetzwerke. Zusätzlich wird parallel eine Phishing-Welle europäischer Content-Kreatoren beschrieben, in der personalisierte E-Mails über angebliche Urheberrechtsverletzungen zur Installation des Infostealers Rhadamanthys führen; die Angreifer nutzen dabei DLL-Sideloading über legitime PDF-Reader, um Daten von Freelancern und Geschäftskunden zu kompromittieren. Für Unternehmen heißt das: Security Awareness bleibt relevant, aber sie ersetzt keine technischen Härtungen. Wenn Passkeys und FIDO2 als Standard gesetzt werden und Session-Hijacking-Fähigkeiten im Threat Modeling sauber eingeplant sind, sinkt die Wahrscheinlichkeit, dass Angreifer nach dem ersten Kontakt direkt in dauerhafte Zugriffskontexte „durchrutschen“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Vishing- und AitM-Kampagnen: 200 Unternehmen betroffen, Passkeys als Gegenmaßnahme" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Vishing- und AitM-Kampagnen: 200 Unternehmen betroffen, Passkeys als Gegenmaßnahme" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Vishing- und AitM-Kampagnen: 200 Unternehmen betroffen, Passkeys als Gegenmaßnahme« bei Google Deutschland suchen, bei Bing oder Google News!