


LONDON (IT BOLTWISE) – Seit dem 12. August 2026 ist die EU-Verpackungsverordnung PPWR in Kraft, und kleine Händler müssen sich künftig in jedem EU-Land einzeln registrieren. Berichten zufolge steigen dabei die Kosten auf mehrere Hundert Euro pro Land, woraufhin einzelne Betriebe ihren Auslandsverkauf bereits gestoppt haben. Parallel erhöhen NIS2 und der Cyber Resilience Act den Druck auf Risikomanagement und sichere Identitäten. Unternehmen müssen Compliance organisatorisch verankern und IT-Teams mit priorisierten Maßnahmen entlasten.
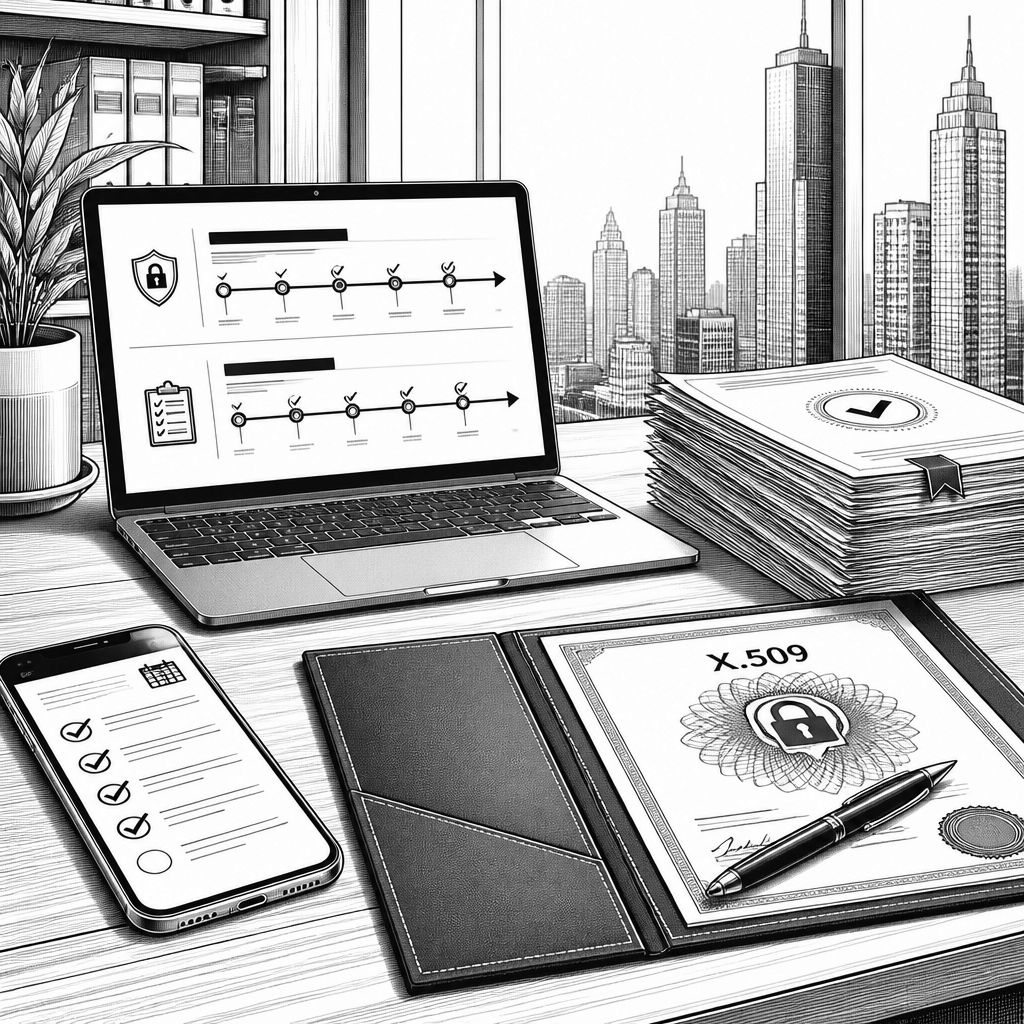
Wer bisher Compliance vor allem als „Papierpflicht“ gesehen hat, bekommt im Sommer 2026 eine deutlich härtere Realität vor Augen: Auf EU-Ebene laufen mehrere Regelwerke parallel an, die sich nicht nur auf Prozesse, sondern auch auf IT-Grundlagen wie Zugriffsschutz, Lieferantenprüfung und Meldewege auswirken. Im Mittelpunkt steht dabei die EU-Verpackungsverordnung (PPWR), die laut Text seit dem 12. August 2026 in Kraft ist. Für kleinere Händler wird das zum unmittelbaren operativen Thema, weil sie sich nicht nur einmalig anmelden müssen, sondern in jedem EU-Land separat registrieren und lokale Bevollmächtigte benennen sollen.
Die praktische Folge ist laut Berichten spürbar: Die damit verbundenen Kosten bewegen sich demnach in der Größenordnung von mehreren Hundert Euro pro Land. Für Unternehmen, die grenzüberschreitend verkaufen, kann diese Mehrbelastung schnell die interne Wirtschaftlichkeitsrechnung kippen, weshalb bereits zahlreiche Betriebe ihren Auslandsverkauf eingestellt haben. Gleichzeitig zeigt der politische Prozess, dass die Pflichten nicht in Stein gemeißelt wirken: Innerhalb der EU-Kommission wurde zwar über eine Aufhebung beraten, ein entsprechender Vorschlag fand jedoch keine Mehrheit. Im Raum steht jetzt eine mögliche Ausnahme für Unternehmen mit bis zu 49 Mitarbeitenden und einem Jahresumsatz von maximal 10 Millionen Euro.
Während Verpackungs-Compliance also in Richtung Länderregistrierung und Zuständigkeit driftet, verschiebt sich der Schwerpunkt in der IT-Sicherheit: In Österreich betrifft die Umsetzung der NIS2-Richtlinie geschätzt 4.000 Unternehmen. Neu sind dabei vor allem strengere Anforderungen an das Risikomanagement, die Prüfung von Lieferanten sowie die Meldung von Sicherheitsvorfällen. Der Text nennt konkrete Meldefristen von 24 bis 72 Stunden, was in der Praxis bedeutet, dass Organisationen schneller entscheiden und technische Ereignisse früher in definierte Eskalations- und Kommunikationsketten überführen müssen.
Zusätzlich zielt der Cyber Resilience Act (CRA) darauf ab, ab Ende 2027 bestimmte Sicherheitsmängel zu verbieten – dazu gehören im Text explizit schwache Passwörter sowie fest codierte Anmeldedaten. Diese Stoßrichtung trifft in vielen Unternehmen direkt auf etablierte API-Mechanismen, weil klassische API-Schlüssel oder OAuth2-Verfahren unter den neuen Regeln teilweise nicht mehr als konform gelten könnten. Als technische Lösung werden Verfahren wie Mutual TLS mit X.509-Zertifikaten in den Fokus gerückt: Dort geht es nicht nur um „bessere Passwörter“, sondern um die Absicherung von Dienst-zu-Dienst-Kommunikation über Zertifikatsketten und gegenseitige Authentifizierung.
Der Mittelstand steht damit vor einer doppelten Herausforderung: Er muss Sicherheitsanforderungen umsetzen, ohne beliebig hohe Investitionen zu tätigen, und er muss parallel Compliance in bestehende Arbeitsabläufe integrieren. Das betrifft auch das Berechtigungsmanagement, wie der Text warnt: Gerade bei Urlaubsvertretungen können fehlende zeitliche Begrenzungen bei Zugriffsrechten erhebliche Risiken erzeugen. Zudem wird „Access Cloning“ als Problemfeld genannt, das in eine Reihe von Angriffsszenarien passen kann, wenn Rechte unkontrolliert kopiert oder zu lange offen gehalten werden. In der Summe landen damit eher organisatorische Hebel als reine Technikprojekte auf der Agenda – etwa wie schnell Teams Rechte anfordern, prüfen, ausrollen und wieder entziehen.
Auch die Bürokratie wächst, aber diesmal aus einer anderen Richtung: Der Text verweist auf einen Referentenentwurf zur Änderung des Arbeitszeitgesetzes, der Arbeitgeber verpflichtet, Beginn, Ende und Dauer der Arbeitszeit elektronisch aufzuzeichnen. Wichtig ist die Brücke zur Vertrauensarbeitszeit: Die Regelung soll demnach auch für dieses Modell gelten. Zwar sollen Übergangsfristen von bis zu fünf Jahren für kleinere Betriebe vorgesehen sein, doch Wirtschaftsverbände kritisieren die zunehmende Dokumentationspflicht. Eine Umfrage der Kreishandwerkerschaft MK unter rund 1.000 Innungsfachbetrieben bewertet den Bereich Bürokratie im Durchschnitt mit der Note mangelhaft; genannt werden lange Wartezeiten bei Genehmigungen und hohe jährliche Kosten für die Dokumentation.
In solchen Situationen wird KI schnell zum Versuchsfeld: Im Finanz- und Entwicklungsbereich setzen Konzerne laut Text bereits KI-gestützte Werkzeuge ein, etwa um auf verteilte Finanzdaten zuzugreifen oder bei der Programmierung zu unterstützen. Gleichzeitig bleibt die Compliance-Frage offen, weil der Text auf Risiken hinweist, die speziell aus KI-Workflows entstehen. Andrea Nahles, Vorstandsvorsitzende der Bundesagentur für Arbeit, wird im Text mit dem Hinweis eingeordnet, dass KI-Nutzung häufiger zu Widersprüchen gegen Bescheide führen könne; Stichproben in Nordrhein-Westfalen hätten zudem gezeigt, dass durch KI generierte Schriftsätze teilweise sachliche Fehler enthielten. Auf wissenschaftlicher Ebene wird zudem davor gewarnt, KI nur als „Antwortmaschine“ zu verwenden; Michael Gerlich von der SBS Swiss Business School empfiehlt Unternehmen demnach, Reibungspunkte in Entscheidungsprozesse einzubauen, um eine oberflächliche Nutzung zu verhindern.
Für die Umsetzung heißt das: Unternehmen sollten Compliance nicht als einmalige Checkliste betrachten, sondern als vernetzte Kette aus Governance, IT-Basismaßnahmen und überprüfbaren Prozessen. PPWR verlangt eine saubere Zuständigkeits- und Registrierungslogik im jeweiligen Zielland, NIS2 und CRA verlangen schnelle Reaktionsfähigkeit und eine Sicherheitsarchitektur, die auch nachweisbar ist. Und die Arbeitszeiterfassung koppelt diese Logik an nachvollziehbare Datenflüsse im Unternehmen. Wer jetzt priorisiert, schafft Spielraum: mit standardisierten Rollenmodellen für Zugriffe, klaren Meldewegen für Vorfälle und einer dokumentierten Prüfspur für KI-unterstützte Inhalte lässt sich der Druck reduzieren, statt ihn in den Betrieb „hineinwachsen“ zu lassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EU-Verpackungsverordnung und Cybersicherheit: Mittelstand steht vor neuen Pflichten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EU-Verpackungsverordnung und Cybersicherheit: Mittelstand steht vor neuen Pflichten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EU-Verpackungsverordnung und Cybersicherheit: Mittelstand steht vor neuen Pflichten« bei Google Deutschland suchen, bei Bing oder Google News!