


UK / LONDON (IT BOLTWISE) – Ein kleines Kraftwerk in Großbritannien ist im vergangenen Monat nach einem Cyberangriff zeitweise komplett ausgefallen. Wie aus Berichten hervorgeht, wird der Angriff mit Akteuren in Verbindung gebracht, die dem iranischen Regime zugerechnet werden. Die britische Regierung bestätigte zwar den Vorfall, schloss jedoch zu keinem Zeitpunkt eine Gefährdung des Energiesystems aus. Das Department for Energy Security and Net Zero warnte zudem weitere Strombetreiber vor einem ähnlichen Risiko.
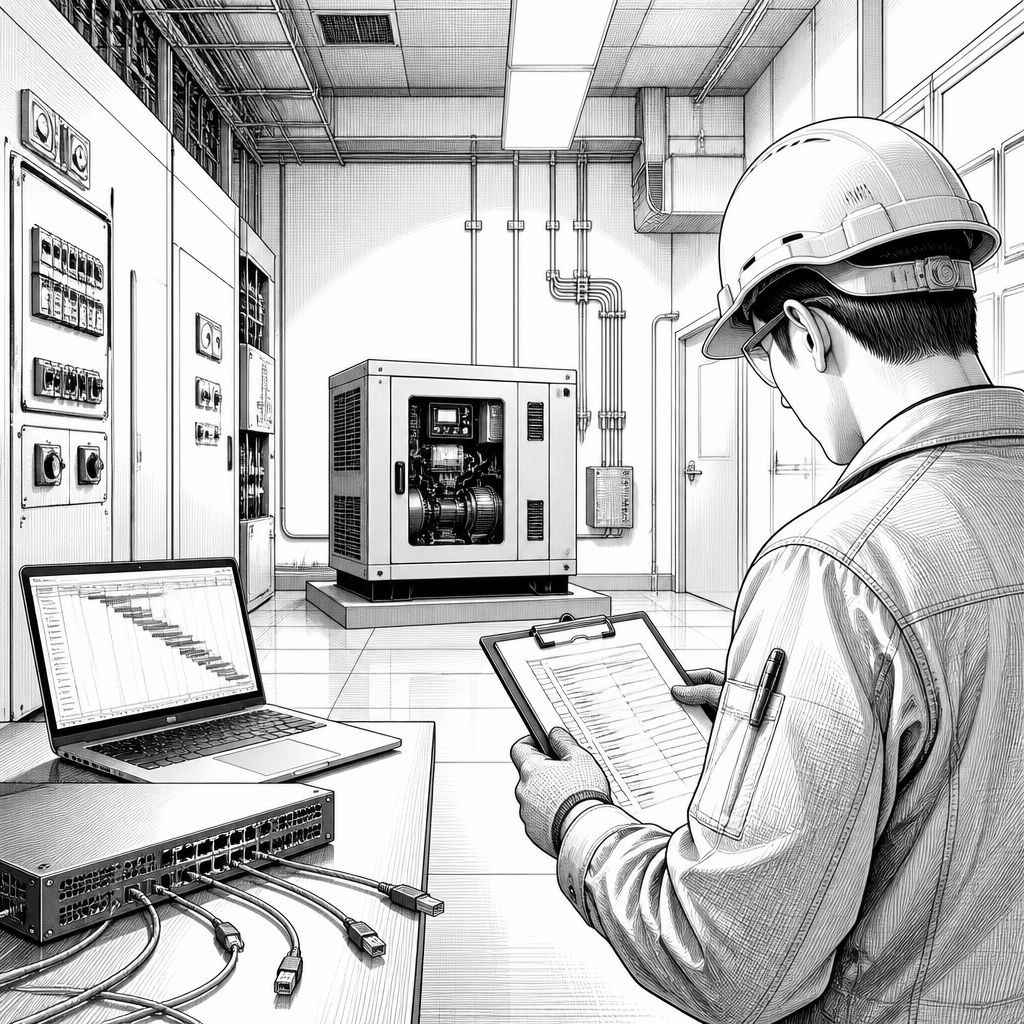
In Großbritannien ist ein Cyberangriff auf eine Energieanlage im vergangenen Monat zu einem realen Betriebsstillstand gekommen: Ein kleines Kraftwerk wurde nach Angaben aus der zuständigen Regierungsumgebung für vier Tage offline genommen. Entscheidend ist dabei weniger die Schlagzeile als die technische Einordnung. Laut den Informationen, die in der britischen Fach- und Regierungskommunikation zitiert werden, betraf der Vorfall vor allem einen Generator im kleinen Maßstab und nicht die Versorgungslage insgesamt. Das ist deshalb relevant, weil das Stromsystem im Vereinigten Königreich neben großen Kraftwerksblöcken auch zahlreiche kleinere Gasgeneratoren umfasst, die kurzfristig einspringen, wenn Lastspitzen oder Netzengpässe auftreten.
Für Betreiber ist vor allem die Reaktionskette interessant: Das Department for Energy Security and Net Zero (DESNZ) soll den Vorfall aufgearbeitet und anschließend Kontakt zu Stromunternehmen aufgenommen haben, um auf das Risiko ähnlicher Cyberangriffe hinzuweisen. Gleichzeitig erklärte die Regierung, es habe zu keiner Zeit eine Gefährdung für das Energiesystem gegeben. In der Praxis bedeutet das: Auch wenn ein einzelnes Aggregat ausfällt, wird die Versorgung durch andere Erzeuger und Lastmanagement stabil gehalten, sofern die Betreiber schnell auf die Störung reagieren und die Netzführung funktioniert. Gerade in solchen Momenten entscheidet das Zusammenspiel aus Leittechnik, Betriebsführung und Incident-Response-Planung darüber, ob sich ein lokaler Ausfall zu einer Kaskade entwickelt.
Während die Ereignisse auf System- und Netzebene abgesichert wurden, bleibt der technische Detailgrad bewusst gering. Weder die zuständigen Behörden noch der National Cyber Security Centre (NCSC) haben laut den vorliegenden Angaben weitere Informationen zum betroffenen Standort veröffentlicht. Als Grund wird in der Kommunikation Sicherheitsbedarf genannt. Für Security-Teams ist das ein typisches Muster bei Angriffen auf kritische Infrastruktur: Wenn zu früh zu viel über konkrete Schwachstellen, Zugrouten oder betroffene Systeme offenbart wird, können Angreifer ihre Methoden weiter anpassen oder Verteidigern wertvolle Hinweise entziehen. Gleichzeitig erhöht die fehlende Transparenz die Hürde, um im eigenen Betrieb eine präzise Gefährdungsbewertung vorzunehmen.
Die Zuschreibung des Angriffs zu Akteuren mit Bezug zum iranischen Regime wird dabei ausdrücklich nicht als abschließend bewiesen dargestellt. Berichten zufolge soll der Angriff von Hackern durchgeführt worden sein, die mit dem iranischen Regime verbunden sind; diese Einordnung sollte man deshalb als Behauptung im Rahmen der Berichterstattung lesen, nicht als gerichtsfeste Feststellung. Dass sich die westliche Community auf mögliche Angriffe aus diesem Umfeld vorbereitet hat, ist nicht neu: Iran wird seit Jahren als aktiver Akteur im Cyberraum betrachtet. Dennoch zeigt der konkrete Fall, wie schnell die strategische Risikolage in einen operativen Störfall übergehen kann – und warum Energiebetreiber ihre Abwehrfähigkeit nicht nur auf klassische IT-Systeme beschränken, sondern auch auf Industrial-Control-Umgebungen, Fernwirktechnik und Betriebsprozesse.
Technisch lässt sich ein vier Tage dauernder Offline-Zustand bei einer kleineren Erzeugungsanlage häufig mit einem Mix aus Zugriffskontrolle, Manipulationsschutz und Wiederherstellungsaufwand erklären. Oft sind nicht nur die Angriffsfolgen selbst der Engpass, sondern auch die Frage, wie lange es dauert, bis Betreiber sicherstellen, dass betroffene Konfigurationen nicht weiter manipuliert wurden. Gerade bei Anlagen mit sicherheitskritischen Betriebsregeln müssen Teams in der Regel erst den Zustand verifizieren, dann die Systeme kontrolliert neu anfahren und dabei die Risiken für Personal und Netzbetrieb minimieren. Dass die DESNZ-Aktivität zudem die „Warnung“ an andere Strombetreiber einschließt, deutet darauf hin, dass man eine mögliche Verwandtschaft der Angriffsmuster zumindest als plausibel betrachtet.
Auf der politischen Ebene baut Großbritannien diese Linien gerade weiter aus. Das Land arbeitet an aktualisierten Cybersecurity-Vorgaben und an einer neuen Energy-Resilience-Strategie, die später in diesem Jahr vorgelegt werden soll. Für Unternehmen heißt das: In der Lieferkette, bei Dienstleistern und innerhalb eigener Engineering- und Betriebsteams steigt der Druck, nicht nur Policies zu dokumentieren, sondern die Wirksamkeit im Betrieb nachzuweisen. Dazu gehört auch, dass Betreiber die Annahmen ihrer Business-Continuity-Pläne regelmäßig gegen realistische Cyber-Szenarien testen – inklusive der Frage, wie schnell man nach einem kompromittierten Zustand wieder in einen kontrollierten, auditierbaren Normalbetrieb gelangt.
Für die nächsten Monate dürfte weniger die einzelne Anlage im Fokus stehen als die Mustererkennung über mehrere Betreiber hinweg. Wenn eine kleine Anlage vier Tage lang ausfällt, ist das zwar noch kein Systemzusammenbruch, aber ein messbares Signal für Schwachstellen im Zusammenspiel von IT- und OT-Sicherheit. Genau hier entstehen in vielen Organisationen die größten Lücken: getrennte Zuständigkeiten, heterogene Legacy-Systeme und uneinheitliche Logik für Zugriff, Wiederherstellung und Monitoring. Der Fall aus dem Vereinigten Königreich zeigt damit vor allem eins: Resilienz ist nicht das Gegenteil von Security, sondern ihre praktische Fortsetzung im Betrieb.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Iran-verknüpfte Hacker sollen UK-Kraftwerk vier Tage lahmgelegt haben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Iran-verknüpfte Hacker sollen UK-Kraftwerk vier Tage lahmgelegt haben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Iran-verknüpfte Hacker sollen UK-Kraftwerk vier Tage lahmgelegt haben« bei Google Deutschland suchen, bei Bing oder Google News!