


PHILIPPINEN / LONDON (IT BOLTWISE) – Die US-Behörde CISA hat die ownCloud-Schwachstelle CVE-2023-49105 in den Known Exploited Vulnerabilities (KEV)-Katalog aufgenommen, nachdem Berichte von aktiver Ausnutzung bekannt wurden. Die Lücke ermöglicht laut Meldungen einen Authentifizierungs-Bypass im WebDAV-API-Zugriff, wenn der Nutzername bekannt ist und kein Signing-Key konfiguriert wurde. Besonders kritisch: In den Ausforschungen werden Exporte aus einer nuklearen Forschungseinrichtung sowie weiteren Organisationen beschrieben. Parallel rückt auch eine zweite Angriffsstrecke im WordPress-Umfeld in den Fokus, die mehrere Schwachstellen und zusätzliche Techniken kombiniert.
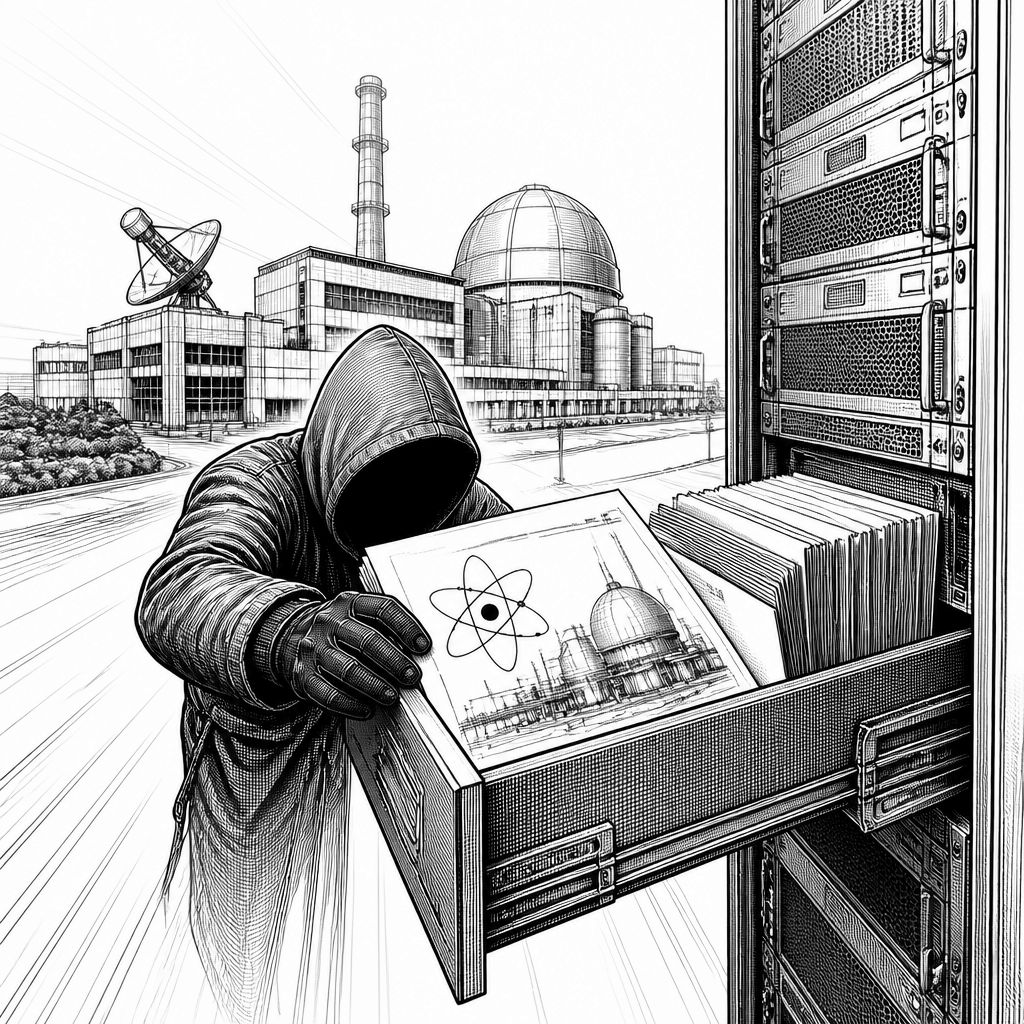
CISA hat die eigeneCloud-Sicherheitslücke CVE-2023-49105 nach Berichten über eine gezielte Ausnutzung in den Known Exploited Vulnerabilities (KEV)-Katalog aufgenommen. Technisch handelt es sich um einen WebDAV-API-Authentication-Bypass mit einer angegebenen CVSS-Bewertung von 9,8. Der Kernpunkt: Ein Angreifer soll Dateien ohne echte Authentifizierung lesen, verändern oder löschen können, sofern der Benutzername des Opfers bekannt ist und auf dem betroffenen ownCloud-System kein Signing-Key für die betreffende Funktion hinterlegt ist – was in der Standardkonfiguration offenbar genau der Fall ist.
ownCloud hatte die Schwachstelle bereits im November 2023 offengelegt. Betroffen sind demnach „core“-Versionen von 10.6.0 bis 10.13.0; behoben wurde das Problem in Version 10.13.1. Damit passt das Szenario in ein Muster, das aus der Praxis von Enterprise-Sicherheitskontrollen gut bekannt ist: Selbst wenn ein Patch existiert, hängt der reale Risikopegel oft daran, ob die installierten Versionen konsequent aktualisiert und ob „Default“-Sicherheitsannahmen im Betrieb tatsächlich eingehalten werden. Für IT-Leitungen heißt das weniger „Papierpatch“, sondern eine harte Bestandsaufnahme: Welche ownCloud-Instanzen laufen, welche Versionen sind aktiv und ob Signing-Mechanismen wirklich gesetzt sind.
Zusätzliche Brisanz gewinnt die Meldung durch konkrete Beobachtungen zu aktiven Einbrüchen, die in Verbindung mit einer exponierten Directory-Struktur auf einem Host beschrieben werden. Laut den vorliegenden Analysen eines Threat-Intelligence-Unternehmens wurde ein Open-Directory identifiziert, das eigene Python-Skripte bereitstellte und dabei auch offensive Open-Source-Werkzeuge wie Sliver, Metasploit und Mettle nutzte. Die Skripte sollen eine eigeneCloud-Instanz angesprochen haben, die von einer nuklearen Forschungseinrichtung betrieben wurde, und sie sollen dabei vor-signierte URLs erzeugt haben, die mit einem leeren Signing-Secret auskommen. Dadurch wird die WebDAV-Übertragung offenbar als Authentifizierung durch den jeweiligen Benutzer interpretiert – ohne dass der Angreifer die Zugangsdaten selbst mitliefert.
Im beschriebenen Fall sollen fünf eigene Python-Skripte in dem Verzeichnis implementiert sein, die zusammen eine ausnutzbare Kette für CVE-2023-49105 bilden. Vier der Skripte zielen jeweils auf ein bestimmtes Benutzerkonto, während das fünfte zusätzlich das WebDAV-Verzeichnis enumerieren und jede Download-Anfrage protokollieren soll. Insgesamt wird geschätzt, dass der Angreifer 176 Dateien mit einem Gesamtvolumen von rund 372 MB aus der nuklearen Einrichtung heruntergeladen und auf mehrere Staging-Verzeichnisse verteilt hat. Zu den offenbar abgegriffenen Inhalten gehören unter anderem Kontenaufzeichnungen für nukleare Materialien, Entwurfspläne mit Betrachtungshorizont 2023 bis 2028, Komponenten eines Forschungsreaktorkerns sowie historische Brennstoffbestände. Außerdem werden persönliche Mitarbeiterdaten und technische Artefakte genannt, darunter ein SQL-Dump einer ZKTeco BioTime-Datenbank (192 MB) sowie Credential Stores wie BitLocker-Keys, eine KeePass-Datenbank und AxCrypt-verschlüsselte Dateien – eine Konstellation, die die Wirkung solcher Angriffe schnell von „Datenleck“ zu „Folgekompromittierung“ verschiebt.
Parallel wird eine zweite Intrusionsroute beschrieben, die offenbar auf das WordPress-Umfeld einer maritimen Ingenieur- und Werftorganisation abzielt. Hier wird unter anderem eine kritische Schwachstelle im LiteSpeed-Cache-Plugin genannt (CVE-2024-28000, CVSS 9,8), über die ein Angreifer erweiterten Zugriff erhalten haben soll. Daneben existiert laut den Analysen ein Python-Skript („brute_xmlrpc.py“), das denselben WordPress-Endpunkt mit einem XML-RPC-Brute-Force-Angriff adressiert, also einen separaten Weg in den Zugriff eröffnet, unabhängig von der zuvor genannten Plugin-Lücke. Noch komplexer wird die Lage, weil bei der Untersuchung des WordPress-Quellcodes zusätzlich eine aktive, möglicherweise nicht zusammenhängende Kompromittierung erwähnt wird, die EtherHiding nutzt, um HTML-Inhalte aus einem Ethereum-Smart-Contract zu extrahieren und am Ende eine Google-Verifikationsseite auszuliefern, wie sie aus ClickFix-artigen Angriffsschemata bekannt ist. Der Lockvorgang startet dabei „pcalua.exe“, triggert „mshta.exe“ und lädt einen Visual-Basic-Script-Dropper nach.
Damit stellt sich die Angriffslogik als mehrstufige Kette dar: Erst die Ausnutzung einer WebDAV-Auth-Bypass-Schwachstelle, dann der Abzug und die Vorbereitung von Daten, anschließend weitere Zugangswege in angrenzenden Systemen – jeweils kombiniert mit Techniken, die die Hürde für die Detektion senken können (exponierte Skriptartefakte, unterschwellige Zugriffswege, wechselnde Initialisierungsmechanismen). Aus Sicht der Verteidigung ist das eine klare Aufforderung, KEV-Einträge nicht als „Security Advisory fürs Archiv“ zu behandeln, sondern als Priorisierung für Patch- und Verifikationsprozesse. CISA nennt dafür konkrete Fristen im Federal Civilian Executive Branch-Umfeld: Für CVE-2023-49105 sollen Patches bis 30. August 2026 umgesetzt werden; für Linux Kernel (CVE-2026-53362) und Artifactory (CVE-2026-66384) gelten gemäß den genannten Angaben zusätzliche Zeitfenster (bis 30. August 2026 bzw. bis 10. September 2026).
Zum politischen und operativen Kontext heißt es außerdem, der Angriff sei von einem chinesischsprachigen Akteur mit vereinfachtem Chinesisch in Kommentaren, Docstrings, Logausgaben und Verzeichnissen zugeordnet worden. In derselben Linie wird beschrieben, der Operator sei möglicherweise staatlich unterstützt, beauftragt oder arbeite unabhängig; in allen Fällen wird betont, dass es sich um einen gezielten Einbruch gegen nuklear- und verteidigungsnahe Organisationen handelt. Laut den vorliegenden Einschätzungen ordnen Analysten die Opferauswahl und das gesuchte Material als „komplementäre Prioritäten“ ein, wobei die Nähe der maritimen Einrichtung zu Navy-Interessen mit den beobachteten Zielkorridoren zusammenpasst. Für Unternehmen und Forschungsverbünde folgt daraus eine nüchterne Lehre: Wer Systeme wie File-Sharing-Plattformen, CMS und Repository-Umgebungen betreibt, muss nicht nur Patches planen, sondern auch die Annahmen prüfen, die die Angriffe technisch voraussetzen – etwa Key-Management, Versionendisziplin und die Absicherung von Authentifizierungslogik in Integrationen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA warnt: Ausnutzung kritischer ownCloud-Schwachstelle bei Datenabzug aus Forschungseinrichtungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA warnt: Ausnutzung kritischer ownCloud-Schwachstelle bei Datenabzug aus Forschungseinrichtungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA warnt: Ausnutzung kritischer ownCloud-Schwachstelle bei Datenabzug aus Forschungseinrichtungen« bei Google Deutschland suchen, bei Bing oder Google News!