


WEISSENFELS / LONDON (IT BOLTWISE) – Betrüger setzen vermehrt gefälschte Überweisungsbelege ein, um Opfer über den Status von Finanztransaktionen zu täuschen. In Weißenfels sollen dabei 30.000 Euro erbeutet worden sein. Polizeidienststellen raten, Zahlungsnachweise unabhängig zu verifizieren und sich nicht auf Screenshots oder digitale Dokumente zu verlassen. Die Maschen reichen zudem von Schockanrufen bis zu Phishing-Wellen im Namen von Behörden und Kassen.
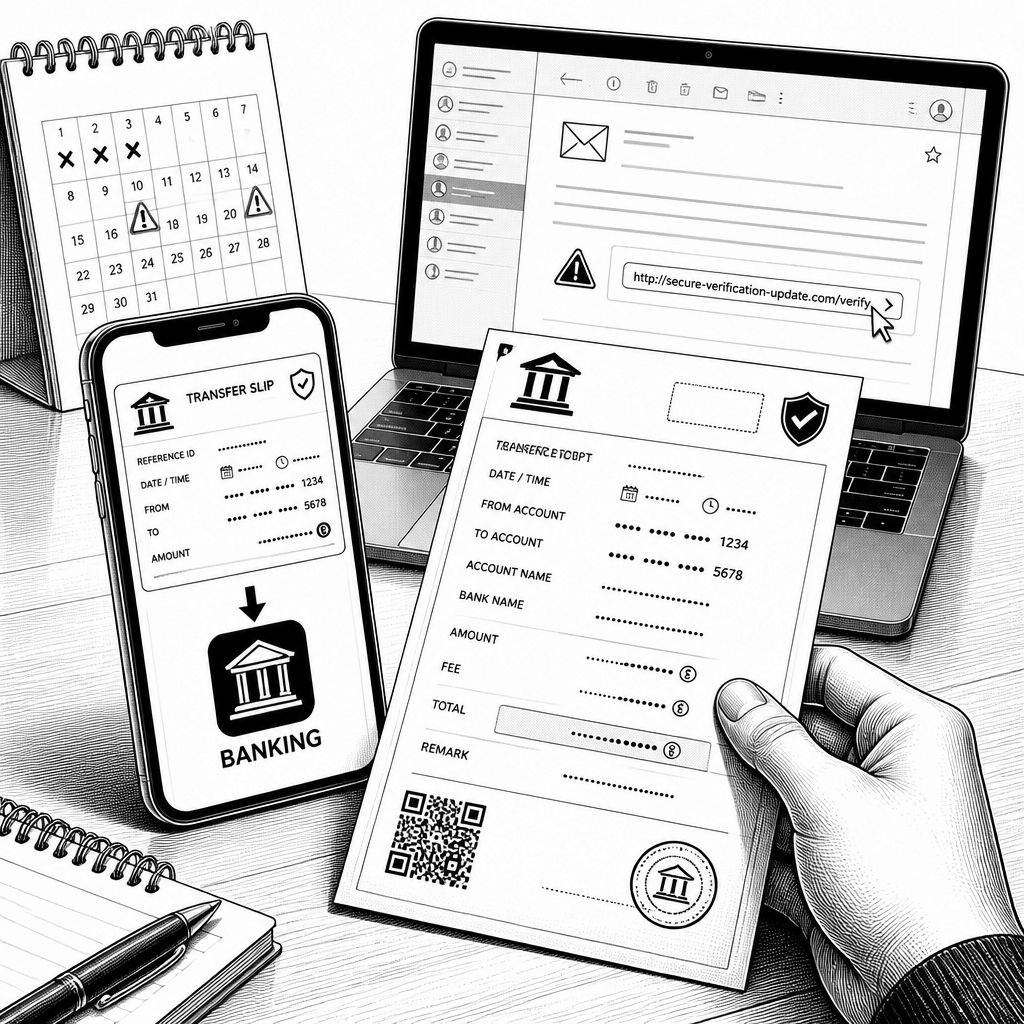
Die aktuelle Betrugswarnung dreht sich um einen besonders wirkungsvollen Trick an der Schnittstelle zwischen Zahlungsverkehr und Vertrauen: Täter versuchen, den Eindruck einer bereits geleisteten Überweisung zu erzeugen, obwohl die Gutschrift auf dem Konto des Empfängers noch aussteht. Dafür nutzen sie manipulierte Bestätigungen, die optisch wie echte Zahlungsnachweise wirken. Gerade im digitalen Handel oder bei Privattransaktionen reicht ein Screenshot nach außen oft aus, um Verkäufer oder Käufer zum Handeln zu bewegen. In solchen Momenten fehlt die entscheidende Sicherheitsstufe, nämlich die Abfrage des tatsächlichen Kontostands und der Wertstellung durch die Bank.
Technisch betrachtet setzt die Masche darauf, dass Menschen den „Beweis“ in der Form akzeptieren, wie er präsentiert wird, statt den Status der Transaktion gegen eine vertrauenswürdige Quelle zu prüfen. Eine gefälschte Abbildung eines Überweisungsbelegs kann formal plausibel sein, während die Zahlung selbst am Ende nicht oder noch nicht durchgelaufen ist. Die Warnung stellt deshalb klar: Ein digitaler Beleg oder ein einzelnes Dokument ist kein belastbarer Nachweis für einen Zahlungseingang. Sicherheit entsteht erst, wenn die Wertstellung tatsächlich auf dem eigenen Bankkonto sichtbar ist. In der Praxis ist das der Unterschied zwischen „es sieht so aus, als wäre gezahlt worden“ und „die Bank bestätigt, dass es angekommen ist“.
Die gemeldeten Fälle zeigen zudem, wie flexibel die Täter agieren. In Weißenfels sollen Betrüger demnach 30.000 Euro von einem Betroffenen erbeutet haben, indem sie über den vermeintlichen Zahlungsstatus täuschen konnten. Parallel meldete die Polizei Anhalt-Bitterfeld Vorfälle, bei denen Käufer Geld für Waren zahlten, die anschließend nicht geliefert wurden. In solchen Konstellationen tragen oft nicht nur gefälschte Belege, sondern auch manipulierte Erwartungen bei: Wer glaubt, die Transaktion sei bereits erledigt, liefert eher aus, überweist schneller nach oder akzeptiert später keine Rückfragen mehr. Das macht diese Betrugsvariante besonders anschlussfähig an andere Betrugsformen.
Neben dem Belegbetrug wird laut Warnlage auch mit psychologischem Druck gearbeitet, etwa über sogenannte Schockanrufe. Dabei erzählen Täter eine akute Notlage und verlangen sofortiges Handeln, bevor Opfer Zeit für Rückfragen haben. In Jena-Lobeda soll eine 83-jährige Frau mehrere zehntausend Euro verloren haben, weil Unbekannte behaupteten, ein Angehöriger sei schwer an Krebs erkrankt und brauche dringend Geld; die Übergabe des Betrags sei an eine unbekannte Person erfolgt. In Stadtilm konnte ein ähnlicher Angriff hingegen verhindert werden: Eine 84-jährige Frau erhielt den Anruf, ihre Tochter sei krebskrank, und es wurde für ein angeblich notwendiges Medikament ein Betrag von 200.000 Euro gefordert. Als die Seniorin den Betrag bei der Bank abheben wollte, erkannte eine aufmerksame Bankmitarbeiterin den Betrugsversuch. Der Kern solcher Präventionshebel ist organisatorisch: Im Zweifel Familie hinzuziehen und für Notfälle klare, nicht öffentlich kommunizierte Rückfallregeln vereinbaren.
Auch digitale Angriffe ergänzen diese Strategie. Laut Warnlage werden grofflächige Phishing-Kampagnen beobachtet, bei denen E-Mails im Namen einer gesetzlichen Kasse versendet werden und zu Geldzahlungen locken. Ein Link führt dann auf eine gefälschte Webseite, die darauf ausgelegt ist, Online-Banking-Daten abzugreifen und die Zwei-Faktor-Authentifizierung der Opfer auszunutzen. Für Unternehmen und IT-Verantwortliche ist dabei wichtig, dass solche Angriffe nicht nur „E-Mail-Betrug“ sind, sondern oft den gesamten Authentifizierungsprozess umfassen: Sobald Nutzer Eingaben in einer betrügerischen Oberfläche machen, kann die Wirkung von 2FA durch Ausleitung oder Missbrauch ebenfalls nach hinten losgehen. Präventiv hilft deshalb weniger die reine Erwartungshaltung „2FA schützt schon“, sondern der saubere Umgang mit Links, Absendern und Zieladressen – und das konsequente Hinterfragen ungewöhnlicher Zahlungsanforderungen.
Die Warnung nennt darüber hinaus gefälschte SMS, E-Mails und Anrufe, die sich an die Sprache und Logos echter Stellen anlehnen. So wird erwähnt, dass die Deutsche Rentenversicherung in einem konkreten Fall ein kostenloses Servicetelefon unter der Nummer 0800 1000 4800 bereitstellt. Zudem sollen AOK und Finanzämter in München ähnliche Warnungen ausgesprochen haben; die Steuerverwaltung betont dabei, dass sensible Daten nicht per E-Mail abgefragt werden. Dass in Betrugsversuchen oft das Elster-Logo genutzt wird, zeigt, wie stark Täter auf wiedererkennbare Markenbausteine setzen, um das Risiko einer Rückprüfung zu senken. Ergänzend wird vor tückisch ähnlichen Medienseiten gewarnt, etwa mit einer Webseite im Design der Tagesschau, die unter einer abweichenden Domain operiert und Nutzer in riskante Investments locken soll.
Für die Praxis ergibt sich daraus ein Bündel aus technischen und organisatorischen Schutzmaßnahmen, das sich auf mehrere Angriffswege gleichzeitig ausrichten muss. Im Zahlungsverkehr sollten Belege nie isoliert bewertet werden, sondern immer im Kontext der Bankbestätigung und der tatsächlichen Wertstellung; das schließt auch „es sieht echt aus“-Argumente ein. Bei Telefonaten hilft die standardisierte Eskalation: Unabhängig vom Alter sollten Notfallregeln gelten, die Rückfragen ermöglichen, ohne die Situation weiter zu eskalieren. Und bei digitalen Kanälen sollte jede Aufforderung zur Eingabe sensibler Daten über Links oder Formulare als potenziell manipuliert behandelt werden, bis der Abgleich über einen vertrauenswürdigen Weg erfolgt. Der besonders riskante Teil am Ende: In den beschriebenen Investmentmaschen wird der Einstieg bereits ab etwa 250 Euro angeboten, mit der Tendenz zum Totalverlust. Wer diese Muster als wiederkehrende Architektur der Täuschung erkennt, kann deutlich früher gegensteuern – bevor der Zahlungsfluss in beide Richtungen irreversible Fakten schafft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrugswarnung: Gefälschte Überweisungsbelege und Phishing zielen auf Konten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrugswarnung: Gefälschte Überweisungsbelege und Phishing zielen auf Konten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrugswarnung: Gefälschte Überweisungsbelege und Phishing zielen auf Konten« bei Google Deutschland suchen, bei Bing oder Google News!