


LONDON (IT BOLTWISE) – Eine neue Analyse zum XRP Ledger zeigt, dass schon wenige zusätzliche, zufällig verteilte Peer-Verbindungen die benötigte Angriffsgröße erhöhen können, um den Modell-Konsens zu stören. Der Kernmechanismus liegt in alternativen Nachrichtsrouten: Validatoren bleiben eher über Umwege verbunden, wenn zentrale Knoten ausfallen. Besonders bei 60% Beteiligung steigt die Schwelle für einen stark gezielten Angriff von etwa 11% auf bis zu 38%. Offen bleibt, ob sich der gleiche Effekt im heutigen Mainnet mit veränderten Topologie- und Validatorannahmen empirisch bestätigt.
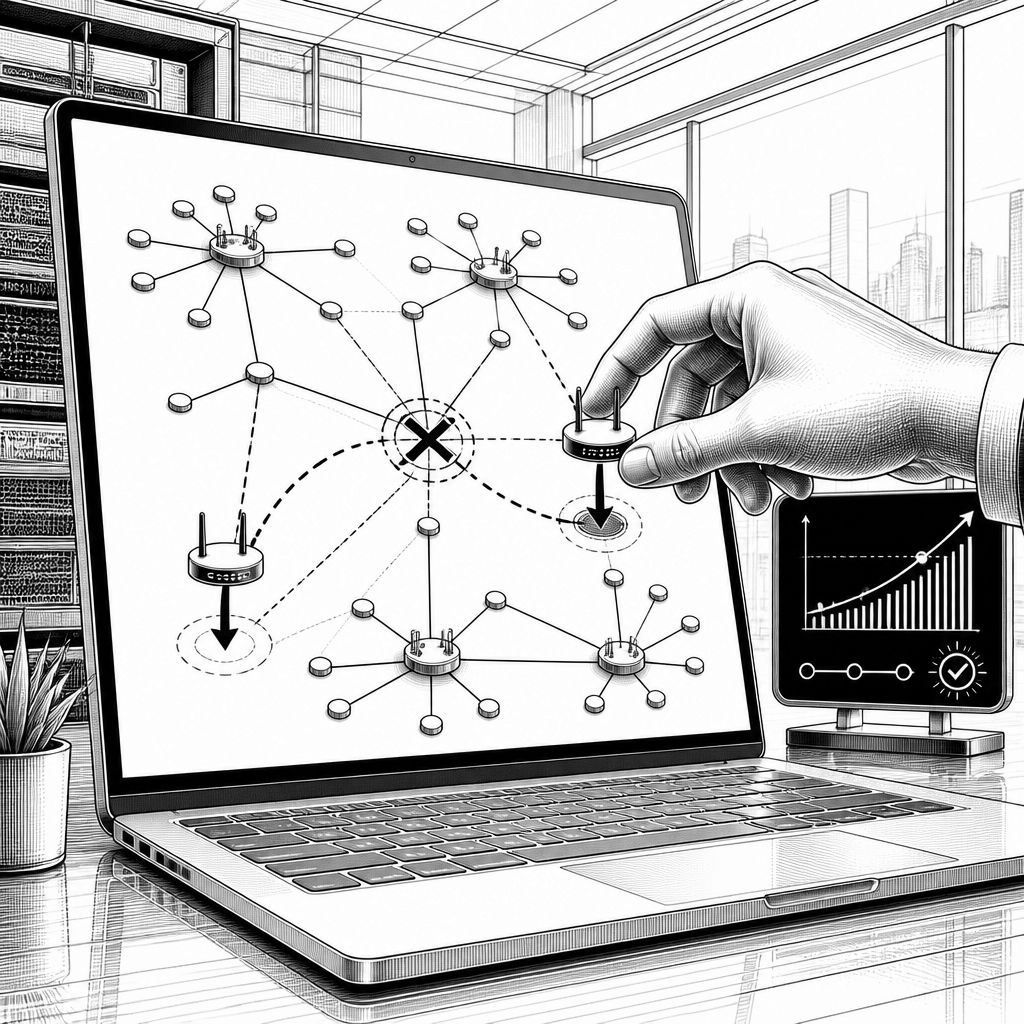
Beim XRP Ledger (XRPL) entscheidet sich die Robustheit eines Konsenses nicht nur an der Frage, wer validiert, sondern auch daran, wie Nachrichten zwischen Servern tatsächlich durch die Peer-Topologie laufen. In der untersuchten Modellwelt hängt das Ergebnis daran, dass genügend „trusted validators“ sich über ihre eingehenden Meldungen gegenseitig erreichen. Genau hier setzt die jüngere Studie an: Sie betrachtet den separaten Peer-to-Peer-Transport, der Transaktionen, Ledgerdaten, Proposals und Validierungen zwischen Knoten austauscht. Wenn ein Angreifer besonders stark genutzte Hubs entfernt, können zusätzliche Routen den Nachrichtenfluss stabilisieren, auch wenn zentrale Knoten ausfallen.
Technisch wird das über eine bekannte Graph-Operation greifbar gemacht: „K-out augmentation“ bedeutet, dass jeder teilnehmende Knoten pro Runde zwei oder drei zusätzliche, undirektionale Kanten zu zufällig gewählten Peers aufbaut. Die Studie testet damit gezielt, wie sich der Konsens gegen Knotenentfernung verhält, wenn die Teilnahmequote variiert, also nur ein Teil der Knoten zusätzlich Links ergänzt. Für die Modell-Quorumrobustheit nutzt die Arbeit eine Kennzahl, die den prozentualen Anteil der entfernten Knoten beschreibt, bevor weniger als 80% der modellierten Validatoren „zusammen in einer verbundenen Komponente“ bleiben. Damit werden sowohl Erreichbarkeit als auch die Fähigkeit, konsistent zu validieren, in einem Graph-Maß verdichtet.
Die Ergebnisse wirken deutlich, aber sie sind zugleich an die Angriffsstrategie gebunden. Bei 60% Beteiligung und K=2 wächst die modellierte Schwelle für einen „quorum critical attack“ von 11% auf 38%, wenn Entfernungen gezielt nach dem höchsten Knotengrad ausgerichtet sind. Noch stärker ist der Effekt unter einer Ordnung nach Betweenness Centrality, also jener Knoten, die in vielen kürzesten Wegen als Durchgangspunkte liegen: Hier steigt die Schwelle von 12% auf 33%. Der Beitrag der Studie liegt damit weniger in der Behauptung, „random edges“ seien automatisch gut, sondern in der quantifizierten Wirkung weniger zusätzlicher Verbindungen auf eine verteidigungsrelevante Graph-Eigenschaft – während die Kosten eines Angriffs im Modell als Beobachtung offen bleibt.
Mit der zweiten Stellschraube wird der Zuwachs noch genauer eingeordnet: Bei K=3 erreicht das Modell bei 80% und 100% Beteiligung Robustheit, die dem Niveau von etwa 20 bis 25 Iterationen einer deutlich invasiveren „Rewiring“-Strategie ähnelt, bei der Kanten mehrfach ersetzt oder umgebaut werden. Interessant ist dabei auch die Stabilität der Struktur: Die K-out-Augmentation behält laut Arbeit etwa 0,85 Jaccard-Ähnlichkeit zum ursprünglichen Kanten-Set, während Rewiring deutlich darunter liegt (unter 0,5). Das ist aus Betreiber-Sicht relevant, weil „mehr Strukturänderung“ typischerweise auch mehr Risiko für Nebenwirkungen bedeutet – etwa, wenn Routingpfade oder Peering-Policies in der Realität stärker an organisatorische Annahmen gekoppelt sind als im Laborgraph.
Ein weiterer wichtiger Punkt betrifft die Einbettung in den XRPL-Kontext. Die Simulation basiert auf 1.290 stündlichen Snapshots aus einem Zeitraum im Jahr 2022; der „repräsentative“ Snapshot wird als der gewählt, der zu den durchschnittlichen Graph-Eigenschaften passt (952 Knoten, 15.070 Kanten, durchschnittlicher Grad 31,7). Gleichzeitig macht die Studie transparent, dass sie Validatoren nicht direkt aus der Datenerhebung identifiziert: Pro Hauptsimulation werden 34 Validator-Knoten zufällig ausgewählt und vom direkten Targeting ausgeschlossen, wobei Sensitivitätstests die Zuweisung je nach bevorzugtem Grad (hoch oder niedrig) variieren. Dadurch bleibt die qualitative Aussage zur Wirkung der random augmentation zwar erhalten, die exakte Größenordnung der Baseline und der inkrementellen Gewinne verschiebt sich jedoch.
Gerade deshalb ist der Sprung von Modell zu Mainnet nicht trivial. Öffentliche Messungen zeigen, dass sich die sichtbare Node- und Validator-Anzahl im Betrieb verändert: Auf Basis eines Live-Node-Explorers wurden am 30. August 786 discoverable Nodes gemeldet und 35 Validatoren in der angezeigten „UNL“-Ansicht (Unique Node List). Solche Unterschiede können aus zeitvariierender Sichtbarkeit, einer Messmethode „durch Dritte“ und aus dokumentierten Blind Spots resultieren, etwa wenn der Peer-Crawler IP und Port weglässt, sobald ein verbundener Gegenüber selbst Validator oder „private peer“ ist. Zudem legt die offizielle Validator-Empfehlung nahe, eher private oder geschützte Peer-Pfade zu nutzen als öffentlich erreichbare Adressen – was wiederum die Rekursion der Erkennung erschwert, aber nicht verhindert, dass validatornahe Verbindungen sichtbar werden.
Im XRPL-Trust-Modell kommt dann noch eine zweite Ebene hinzu: „UNL“ bestimmt, wessen Validierungsstimmen zählen, während die Peer-Overlay-Schicht nur die Nachrichtenwege bereitstellt. Laut Beschreibung kann ein Validator über das Overlay erreichbar sein, ohne ein direkter Peer des jeweiligen Servers zu sein. Genau an dieser Stelle bleiben die Modellgewinne plausibel, aber nicht automatisch garantiert: Fügt man zwei zufällige Peers hinzu, sollen UNL-Mitgliedschaften, die 80%-Schwelle und der Trusted-List-Überlappungsgrad im Modell unverändert bleiben. Das spricht dafür, dass die Verteidigung über Erreichbarkeit und alternative Routen wirkt – während Validator-Ehrlichkeit und Trust-Konzentration als Mechanismen außerhalb des betrachteten Graph-Updates liegen.
Schließlich ist die „Simulation“ auch deshalb noch nicht „Einsatzbereit“, weil XRPL-Operatoren Soft-Limits und Betriebseigenschaften berücksichtigen müssen. Die offizielle Konfiguration setzt für xrpld einen default Soft maximum von 21 Peers und hält mindestens 10 ausgehende Verbindungen. Selbst wenn man dieses Soft maximum auf eine Zahl unterhalb von 68 anhebt, erhöht sich die Outbound-Connectivity nicht automatisch, weil die Software die eingehenden gegenüber den ausgehenden Verbindungen gemäß Allocation-Logik verteilt. Darüber hinaus können Fixed Peers, Peer Reservations und manuelle Verbindungen Soft-Limits überschreiten; gleichzeitig schafft „dauerhafte“ Peering-Kooperation über Organisationen hinweg Abstimmungsaufwand, und private Validatoren können bewusst über ausgewählte Proxies oder Hubs routen, um die öffentliche Exponierung zu reduzieren. Die Studie selbst variiert zwar Teilnahmequoten von 20% bis 100%, liefert aber keine empirische Aussage zur tatsächlichen Akzeptanz im Betrieb, und Faktoren wie Bandbreitenverbrauch, Datenschutzwirkungen, Malicious-Peer-Risiko sowie Denial-of-Service-Effekte werden im Modell nicht gemessen.
Damit bleibt der Kernbeitrag klar: Auf einem repräsentativen XRPL-Graph aus 2022 reichen wenige gleichmäßig zufällig verteilte zusätzliche Links, um die Abhängigkeit von zentralen Knoten zu reduzieren und die modellierten Angriffs-Schwellen anzuheben, während die Topologie weniger „verfremdet“ wird als bei umfangreichem Rewiring. Ob sich dieser marginale Peer-Diversity-Ansatz in der Praxis heute ebenso stark auswirkt, hängt an einer neuen Messkampagne mit aktuellen Topologie-Eingaben, einer belastbaren aktuellen Modellierung der Validator-Platzierung sowie einer Wiederholung der Monte-Carlo-Tests auf dem aktualisierten Netzwerk. Bis dahin sind 9%, 20%, 33% und 38% vor allem Modellresultate – die entscheidende Frage ist, ob die tatsächliche Mainnet-Resilienz den gleichen Mustermechanismus bestätigt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "XRPL-Konsens wird robuster: Zwei bis drei zusätzliche Peer-Links erhöhen die Angriffs-Resistenz deutlich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "XRPL-Konsens wird robuster: Zwei bis drei zusätzliche Peer-Links erhöhen die Angriffs-Resistenz deutlich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »XRPL-Konsens wird robuster: Zwei bis drei zusätzliche Peer-Links erhöhen die Angriffs-Resistenz deutlich« bei Google Deutschland suchen, bei Bing oder Google News!