


LONDON (IT BOLTWISE) – Eine als kritisch eingestufte Schwachstelle (CVE-2026-20212, CVSS 9,8) betrifft Cisco Nexus 9000 Switches mit Silicon-One-ASICs. Unauthentifizierte Angreifer können per TCP 43210 und 43211 im Default-Layer-3-VRF beliebigen Code mit Root-Rechten ausführen. Laut Status zum 4. September 2026 gibt es dafür bislang keine bestätigten Berichte aus der realen Ausnutzung oder einen öffentlichen Proof-of-Concept. Wegen Automatisierbarkeit und klar dokumentierter Angriffsfläche empfehlen Sicherheitsteams schnelle Upgrades oder sofortige Netzwerk-Absicherung der Ports.
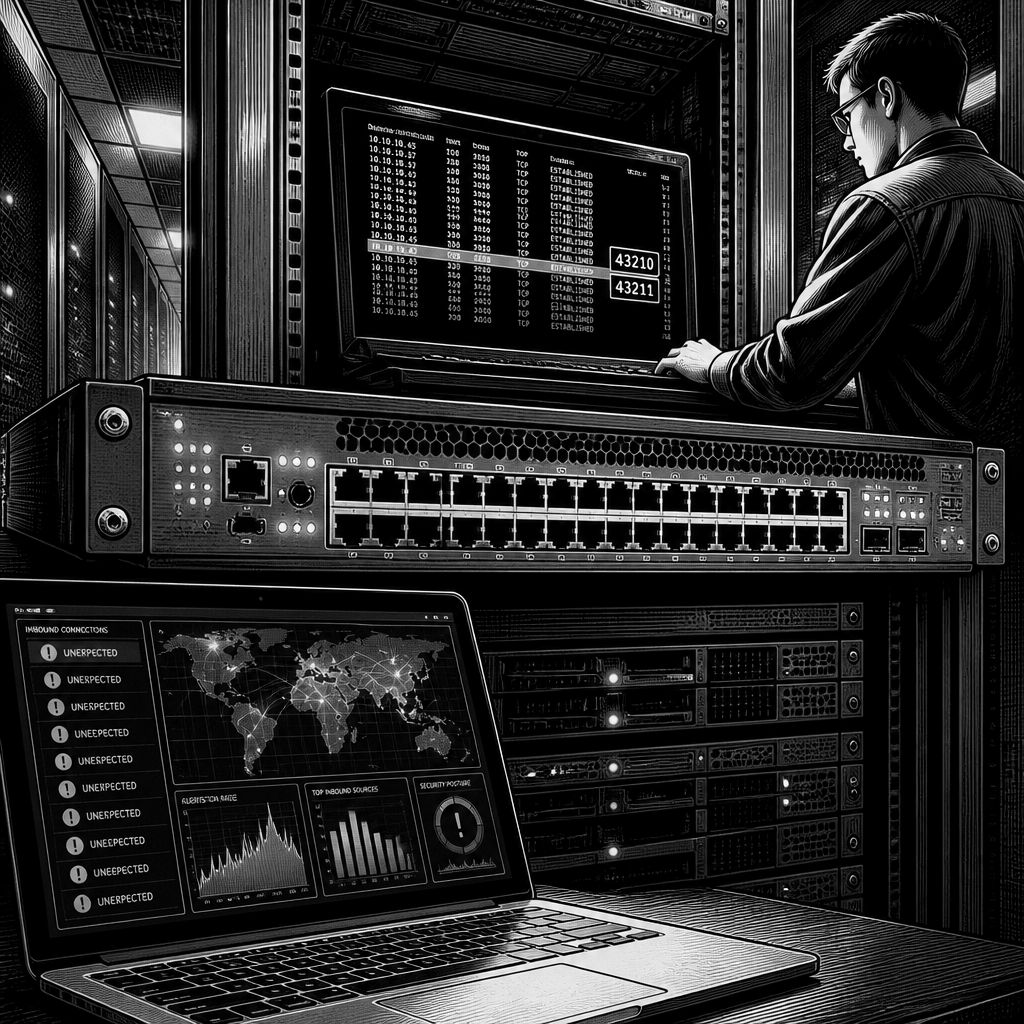
Bei der neuen Schwachstelle CVE-2026-20212 steht weniger die theoretische Angriffsfläche als der konkrete Ausführungsweg im Fokus: Betroffen sind Cisco Nexus 9000 Series Switches, die Silicon-One-ASICs einsetzen. Die Bewertung mit CVSS 9,8 (kritisch) ergibt sich unter anderem daraus, dass keine Authentifizierung und keine Nutzerinteraktion nötig sind. Technisch öffnet die Silicon-One-Integration im Default-Layer-3-VRF zwei TCP-Ports, über die ein Angreifer „crafted input“ an das System senden kann, was anschließend auf dem Gerät mit Root-Rechten ausgeführt wird. Genau diese Kombination aus „remote“ und „root“ ist für Betreiber von Netzwerk-Perimetern und Rechenzentrums-Backbones besonders heikel, weil ein kompromittierter Switch typischerweise Zugriff auf Routing-Entscheidungen, Managementpfade und Beobachtungsdaten hat.
Der Kern des Problems liegt in der Exponierung von TCP 43210 und TCP 43211. In der praktischen Angriffslogik reicht demnach Netzwerk-Konnektivität zu diesen Ports aus, um die Komponente zur Codeausführung anzustoßen. Zusätzlich zur vollständigen Gerätekontrolle nennt die Meldung auch eine zweite Schadwirkung: Das gezielte Senden kann den Prozess S1HAL zum Absturz bringen. Das resultiert dann nicht nur in potenzieller Manipulation, sondern auch in einem Neustart bzw. in einer Denial-of-Service-Situation, was im Betrieb schnell zu Instabilität, Umroutings und damit verbundenen Serviceunterbrechungen führen kann.
Für Incident-Responder ist vor allem relevant, wie sich das Verhalten im Netzwerk beobachten lässt. Empfohlen werden unter anderem das Monitoring unerwarteter eingehender Verbindungen auf TCP 43210/43211, das Prüfen von Live-Protect-Treffern wie „lp00031 hit events“ sowie das Auffinden sicherheitsrelevanter Syslog-Meldungen, darunter explizite NXSECURE-Kritikalitäts-Events. Daneben zielt die Analyse auf klassische Symptomketten: unerwartete S1HAL-Abstürze oder Device-Reloads, nicht autorisierte Konfigurationsänderungen, neu auftretende bzw. ungewohnte Prozesse auf dem Switch sowie unerwartete ausgehende Verbindungen, die auf Payload- oder Persistenzmechanismen hindeuten könnten. Als hilfreiche Ergänzung nennt die Meldung eine Snort-Regel (ID 67005), die zum Erkennen der Kommunikation bzw. Muster genutzt werden kann.
Zum Zeitpunkt der Veröffentlichung am 4. September 2026 gibt es nach den Angaben in der Quelle keine bestätigten Berichte über aktive Ausnutzung in freier Wildbahn und auch keinen öffentlichen Proof-of-Concept. Ebenso wird beschrieben, dass die Schwachstelle nicht im CISA-Katalog „Known Exploited Vulnerabilities“ gelistet ist und keine CISA-bestätigte aktive Ausnutzung vorliegt. Das bedeutet nicht, dass das Risiko sinkt, sondern eher, dass sich das Entdeckungsfenster gerade erst öffnet: Wenn die Ausnutzung „automatisierbar“ ist und die Angriffsfläche klar definiert ist, genügt oft bereits eine schnelle Scan-Phase, um Geräte im eigenen Adressraum systematisch zu identifizieren. Für Sicherheitsverantwortliche ist die Konsequenz daher pragmatisch: Selbst ohne bestätigte Angreifer-Reports sollte man die technischen Indikatoren jetzt in den Betrieb nehmen.
Auch die Frage nach „wer“ stellt sich, aber die Meldung liefert hier vorerst keine belastbaren Belege für direkten Missbrauch von CVE-2026-20212. Es werden keine APT- oder kriminellen Gruppen mit nachgewiesenem Einsatz der Schwachstelle genannt. Gleichzeitig verweist die Quelle auf frühere Aktivität eines Gruppenclusters („Fire Ant“, China-nexus), die jedoch Cisco IOS XR-Router adressiert habe und nicht diese spezifische Schwachstelle. Diese Kontextinformation ordnet das Thema eher in ein Muster ein, in dem Netzbetreiber wiederholt durch schlecht abschirmbare Management- und Kontrollplane-Zugänge in den Visierbereich geraten – sie belegt aber eben keinen konkreten CVE-Transfer. Für die Bewertung im Unternehmen ist das dennoch wichtig, weil die Verteidigung gegen CVE-spezifische Schwächen oft parallel zu generischen Härtungsmaßnahmen läuft: Segmentierung, kontrollierte Managementpfade und restriktive Firewall-/iACL-Regeln.
Was das „Wer genau ist betroffen?“ betrifft, liefert die Meldung eine klare Modell- und Release-Schnittmenge. Betroffen sind Nexus-9000-Modelle mit Silicon-One-ASICs, darunter unter anderem N9324C-SE1U, N9348Y2C6D-SE1U, N9364E-SG2-O, N9364E-SG2-Q sowie mehrere Varianten der Serien N9396T12C-SE1, N9348Y12C-SE1, N9396Y12C-SE1, N9336C-SE1 und auch bestimmte C9804/C9808-Ausprägungen. Bei den betroffenen NX-OS-Versionen nennt die Quelle einen Bereich von 10.3(1) bis 10.6(3s). Um Verwechslungen zu vermeiden, sollte der Gerätemodul-Typ über „show module“ verifiziert werden, weil genau diese Zuordnung zwischen Hardware-Variante und freiliegenden Schnittstellen für die Risikoreduktion entscheidend ist.
Für die Gegenmaßnahmen empfiehlt die Quelle eine klare Priorisierung. Permanentes Remediation bedeutet Upgrade auf eine festgelegte NX-OS-Fix-Version, die über den Cisco Software Checker zu ermitteln ist. Als kurzfristige Übergangsschritte werden restriktive iACLs genannt, um TCP 43210 und 43211 nur auf die nötigen Management- bzw. Control-Plane-Traffic-Flüsse zu begrenzen. Zusätzlich wird Live Protect Shield lp00031 als Option für Smart Switches erwähnt (unterstützt auf NX-OS 10.6(3) und 10.6(3s)), ergänzt durch die kontinuierliche Überwachung über nxsecure-Policy-Status und lp00031-Logs. Gerade bei Rechenzentrums-Topologien lohnt es sich, diese technischen Signale mit operativen Kontrollroutinen zu koppeln: regelmäßige Prüfungen auf S1HAL-Instabilität, Ausreißer bei Syslog-Kritikalitätsmeldungen sowie Abgleich von Konfigurationshistorien gegen erwartete Change-Fenster. So wird aus einer reinen CVE-Nummer eine umsetzbare Sicherheitsmaßnahme, die den Zeitgewinn in der Patch-Planung tatsächlich schützt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-20212: Nexus-9000-Switches per S1HAL per root über TCP 43210/43211 angreifbar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-20212: Nexus-9000-Switches per S1HAL per root über TCP 43210/43211 angreifbar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-20212: Nexus-9000-Switches per S1HAL per root über TCP 43210/43211 angreifbar« bei Google Deutschland suchen, bei Bing oder Google News!