


LONDON (IT BOLTWISE) – Betrüger nutzen im Online-Handel gleich mehrere Muster: Fake-Shops locken mit übertriebenen Rabatten und verschwinden, sobald nur noch Banküberweisung möglich ist. Bei regional wirkenden Händlern erkennt man die Täuschung oft erst nach dem Scrollen zum Firmensitz und zu unpassenden Rücksendeadressen. Zusätzlich steigen Phishing-Angriffe im Namen von Elster und missbräuchliche Anfragen im Kontext echter Medienkontakte. Der Schlüssel liegt in überprüfbaren Details wie Impressum, Absenderdomäne, Zahlungsweg und Kontaktierbarkeit.
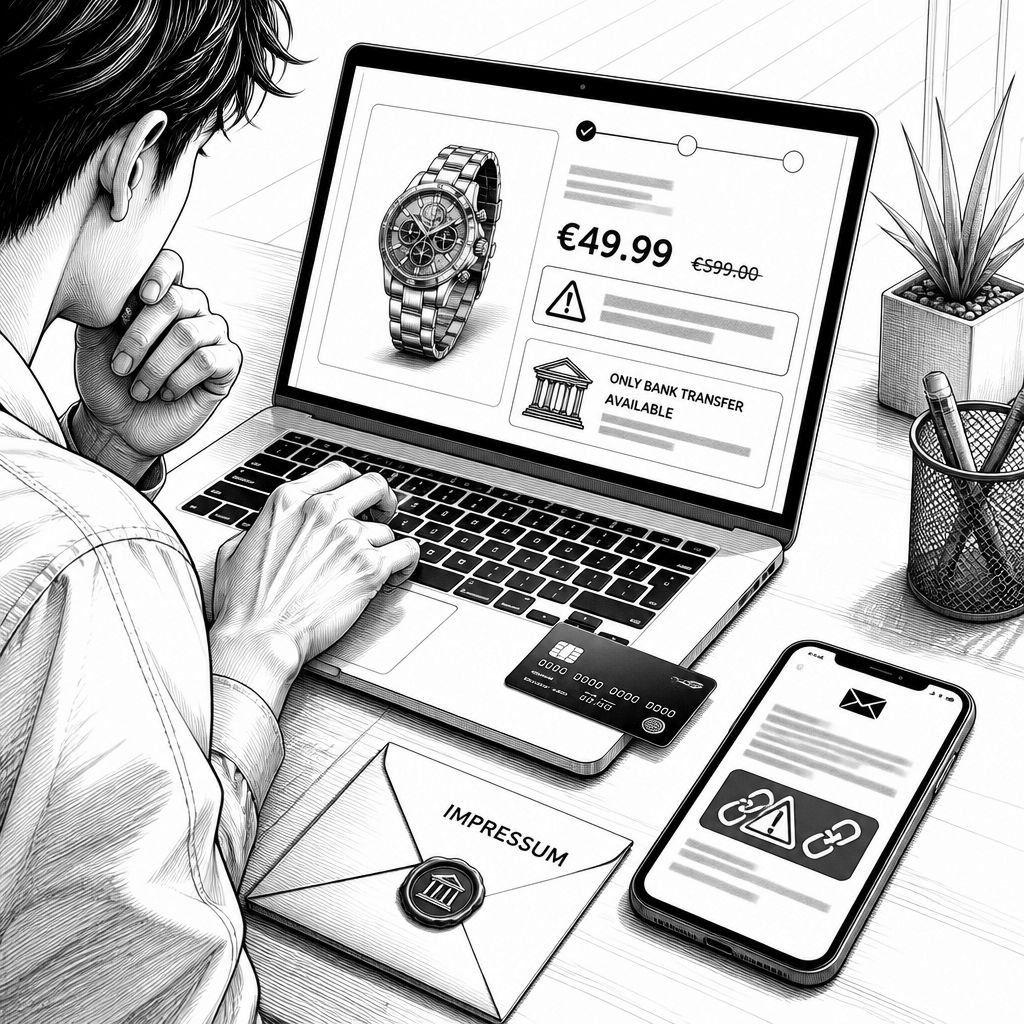
Online-Betrug rund um Fahrradkäufe, Regional-Shops und gefälschte Behördenkommunikation folgt inzwischen weniger dem klassischen „E-Mail anschauen und löschen“-Schema. Stattdessen bauen Täter bewusst Reibung in den Entscheidungsprozess ein: Erst wirken die Seiten oder Nachrichten seriös, dann wird Handlungsdruck erzeugt, etwa durch zeitlich „befristete“ Rabatte oder eine Zahlungsaufforderung, die innerhalb weniger Tage erledigt sein soll. Genau diese Kombination macht die Maschen für IT-Verantwortliche und Risikomanager besonders relevant, weil sie nicht nur Social Engineering betreiben, sondern auch technische Vertrauensanker nachbilden – von ansprechenden Shop-Layouts bis zu scheinbar stimmigen Betreffzeilen.
Beim „Fahrrad-Schnäppchen“-Szenario zeigt sich das Muster häufig in zwei Stufen. In den Warnhinweisen wird beschrieben, dass gefälschte Verkaufsplattformen professionell gestaltet sind und ein „tuschend echtes“ Impressum enthalten. Dadurch entsteht der Eindruck, man kaufe bei einem etablierten Händler, obwohl das Angebot in der Regel spürbar zu gut klingt: Teils sollen Preise echter Händler um 15 Prozent oder mehr unterboten werden. Das nächste technische Warnsignal kommt dann im Checkout: Wenn im Bestellprozess am Ende nur noch Banküberweisung als Zahlungsmethode übrig bleibt und zuvor angezeigte Optionen plötzlich verschwinden, deutet das nach dem beschriebenen Muster auf eine manipulierte Zahlungsstrecke hin – und genau da bricht für viele Opfer die letzte Hürde weg, obwohl ein normaler Shop gewöhnlich mehrere stabile Zahlwege anbietet.
Auch jenseits des Fahrradsegments setzen Betrüger auf eine täuschend „lokale“ Markenwirkung. Für Onlineshops, die sich als Traditionsbetriebe ausgeben, wird als zentrales Merkmal eine emotionale Inszenierung genannt: Geschichten über Firmenaufgaben, hochwertige Ware und Rabatte bis zu 80 Prozent sollen Vertrauen erzeugen und den Kauf beschleunigen. Entscheidend ist aber, dass sich die Täuschung typischerweise im Detail finden lässt: Bei manchen der beschriebenen Fälle zeigt die Adressleiste Muster wie Kombinationen aus Vornamen und einer deutschen Stadt (z. B. als typische Domainformen). Sobald man jedoch ans Ende der Seiten scrollt, wird laut den Warnungen der tatsächliche Firmensitz im Ausland sichtbar – mit weiteren Hinweisen, dass Rücksendeadressen häufig nicht in der beworbenen Region liegen. Für Unternehmen, die ihren Kundendienst anreichern oder Support-Prozesse für Reklamationen planen, bedeutet das: „Regionalität“ in der Marketingkopie ist kein Sicherheitsbeweis, sondern nur ein UX-Merkmal, das man mit harten Stammdaten (Impressum, Geschäftsadresse, Rücksendeadresse) abgleichen sollte.
Damit verschiebt sich die Präventionslogik von „Betrug erkennen“ zu „Signale verifizieren“. Ein Teil der beschriebenen Empfehlungen setzt dabei bewusst auf prüfbare Checks, die auch in einer IT-gestützten Sicherheitsroutine abbildbar sind: die Shop-URL in ein Fake-Shop-Prüftool der Verbraucherzentralen eingeben, die angegebene Geschäftsadresse bei einem Kartendienst gegentesten, und bei Fake-Shops gezielt testen, ob eine telefonische oder schriftliche Kontaktaufnahme tatsächlich möglich ist. Ebenso wird empfohlen, sichere Zahlungsarten zu nutzen und niemals per Vorkasse zu überweisen. Technisch lässt sich dieses Vorgehen als „Trust-Chain-Validierung“ verstehen: Ein seriöser Händler schafft nicht nur visuelle Glaubwürdigkeit, sondern liefert vor allem konsistente Metadaten über Zeit (Kontakt, Adresse, Rücksendelogistik) und über den Checkout hinweg (Zahlungsoptionen, klare Zahlungswege, nachvollziehbare Bestellbestätigung). Genau diese Konsistenz fehlt in den beschriebenen Fake-Konstellationen.
Ergänzend dazu zeigen die Meldungen aus dem Phishing-Umfeld, wie stark Betrug inzwischen auch Kommunikationskanäle und Markenidentitäten missbraucht. Beim Angriff im Namen der Steuerverwaltungsplattform Elster wird laut den Warnhinweisen eine E-Mail mit dem Betreff „Zahlungsaufforderung zu Ihrer Steuererklärung 2025“ beschrieben, die eine offene Nachzahlung von 729 Euro behaupten soll. Besonders kritisch ist dabei das Zusammenspiel aus Absender-Anmutung und Link-Falle: Empfänger sollen den Betrag über ein verlinktes „Elster-Zahlungsportal“ begleichen, und es wird eine konkrete Zahlungsfrist bis zum 7. September 2026 genannt, um Entscheidung und Prüfung zeitlich zu verkürzen. Als Erkennungsmerkmale werden unter anderem eine unseriöse Absenderadresse, fehlende persönliche Anrede, die Zahlungsaufforderung über einen Link sowie die konkrete Zahlungsfrist genannt. Für IT-Teams heißt das: Nicht nur der Inhalt ist verdächtig, sondern die Struktur der Nachricht (Domain- und Anrede-Qualität) sowie das „Umleiten“ auf ein externes Ziel, das nicht direkt in der vertrauten Trust-Umgebung des echten Dienstes liegt.
Daneben wird vor einer weiteren Variante gewarnt, bei der Täter Namen echter Medienmitarbeiter nutzen, um Autorinnen und Autoren direkt anzuschreiben. Laut den beschriebenen Fällen geben die Absender vor, Kulturredakteure verschiedener Anstalten zu sein und behaupten, sie würden gerade einen Beitrag vorbereiten – etwa im Kontext einer Buchmesse. Nach einer Antwort soll dann eine zweite Nachricht folgen, die eine Zahlungsaufforderung für die angebliche redaktionelle Leistung enthält. Als Warnsignal wird genannt, dass die betrügerischen E-Mails offenbar häufig von privaten Postfächern großer E-Mail-Anbieter stammen, während echte Redaktionen für dienstliche Korrespondenz auf offizielle Adressen setzen. Hier ist die Prävention vor allem organisatorisch: Im Zweifel direkt bei der offiziellen Pressestelle rückfragen, verdächtige Nachrichten als Spam oder Betrug melden und niemals Geld überweisen, persönliche Daten preisgeben oder Links und Anhänge öffnen. Für Unternehmen und Redaktionen lässt sich daraus ein klarer Sicherheitsbedarf ableiten: Identitätsmissbrauch funktioniert besonders gut dort, wo Prozesse auf schnelle „Beziehungsannahme“ statt auf bestätigte Kanäle setzen.
Interessant für die Praxis ist schließlich, wie sich die einzelnen Szenarien zu einem Gesamtrahmen verbinden lassen. Fake-Shops, Phishing-Mails und Identitätsbetrug verfolgen jeweils dasselbe Ziel: die Opfer dazu zu bringen, eine irreversible Aktion auszuführen – überweisungstechnisch (Vorkasse, Banküberweisung), datenbezogen (Zugangsdaten oder persönliche Informationen) oder verhaltensbezogen (Linkklick, Anhangöffnung, Rückmeldung). Die beschriebenen Gegenmaßnahmen greifen genau an diesen Stellen an: an der Zahlungslogik (keine Vorkasse, Zahlungsweg prüfen), an der Datenintegrität (Absenderdomänen, Adress- und Impressumsstimmigkeit), und an der Kontaktvalidierung (Rückfrage über offizielle Kanäle). Wer diese Punkte in Schulungen, Freigabeprozesse oder technische Kontrollen überführt – etwa durch E-Mail-Filterregeln, URL-Scans oder klare Eskalationspfade – reduziert nicht nur Einzelfälle, sondern senkt die Wahrscheinlichkeit, dass ähnliche Betrugsmaschen in neue Formate „weiterwandern“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fahrrad-, Phishing- und Fake-Shop-Betrug: So erkennen Sie die Maschen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fahrrad-, Phishing- und Fake-Shop-Betrug: So erkennen Sie die Maschen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fahrrad-, Phishing- und Fake-Shop-Betrug: So erkennen Sie die Maschen« bei Google Deutschland suchen, bei Bing oder Google News!