


RUST / LONDON (IT BOLTWISE) – Mehrere aktuelle Betrugswellen zielen derzeit auf Käufer, Reisende und sogar Behördennutzer ab. Fake-Shops locken mit unrealistisch niedrigen Preisen und manipulierten Domains, während Captcha-Fakes per „Terminalfix/Clickfix“ Schadsoftware nachladen können. Parallel dazu warnen Sicherheitsstellen vor Phishing-SMS und täuschenden Zahlungsaufforderungen rund um Elster sowie vor Tricks an Geldautomaten durch scheinbar „zerstörte“ Bankkarten. Für Betroffene zählt vor allem schnelles Handeln, weil Rückholquoten bei Vorkasse in vielen Fällen gering ausfallen.
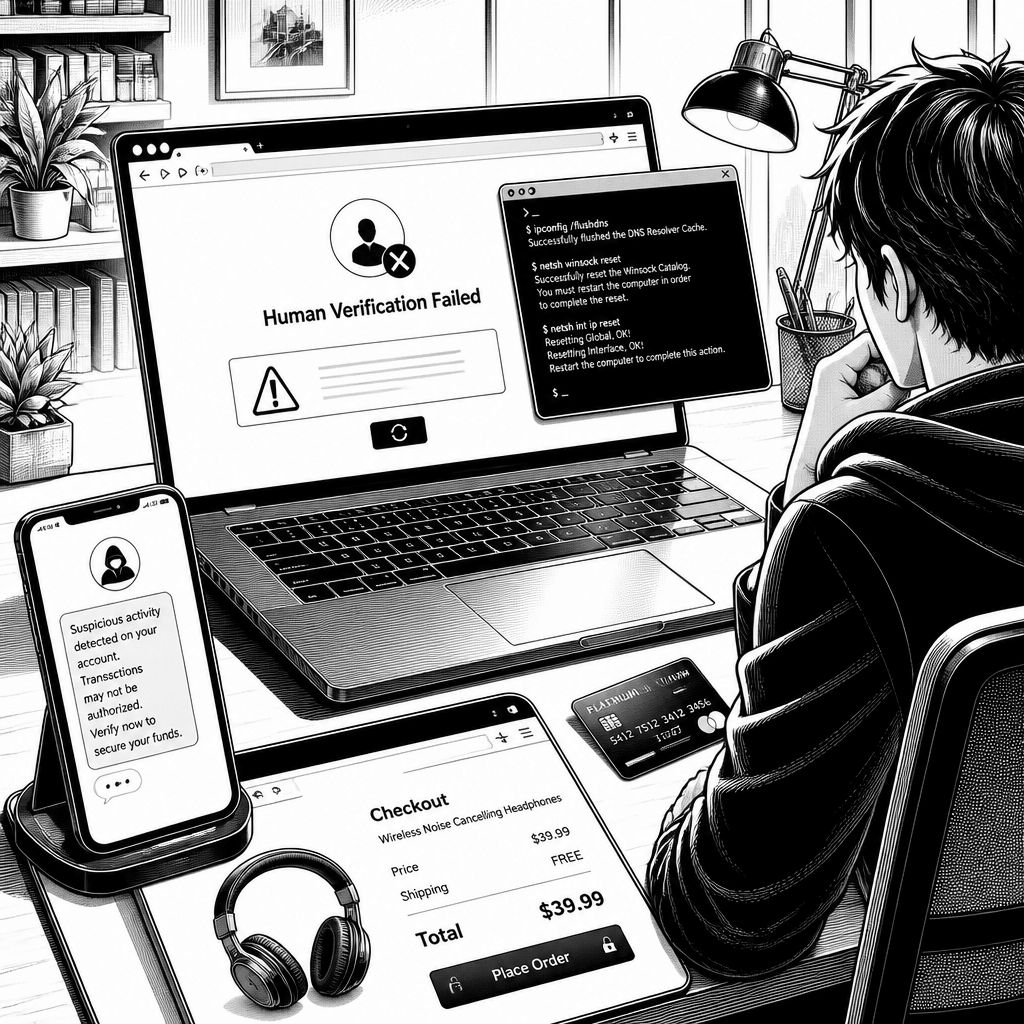
Die aktuelle Betrugslandschaft im Onlinehandel ist weniger von einem einzelnen Angriffsmuster geprägt als von einer ganzen Kette aus Täuschung. Bei Fake-Shops geht es typischerweise nicht nur um „schön gemachte“ Produktseiten, sondern um die Kombination aus auffällig günstigen Angeboten, fehlender Seriosität bei der Zahlungsabwicklung und technischer Tarnung. In mehreren Fällen wird eine nachgebaute Shop-Ansicht mit einem Original-Logo genutzt, die dann über eine vom Original abweichende Webadresse identifizierbar wird. Entscheidend für das Risiko ist dabei der Moment, in dem Nutzer nach Preis, Verfügbarkeit und vermeintlicher Rabattlogik auf „Bestellen“ klicken und anschließend Zahlungsdaten oder persönliche Informationen eingeben. Genau diese Daten landen nicht beim Handelspartner, sondern bei den Angreifern.
Technisch betrachtet setzen viele Fake-Shops auf den gleichen Mechanismus: Die zentrale Prüfung des Browsers ist scheinbar „erfolgreich“, während Nutzer das eigentliche Ziel der Anfrage nicht mehr prüfen. Das beginnt bei der Webadresse und reicht bis zu Details wie dem Seitentitel („Lidl-B…“ als Beispiel für erkennbar irreführende Namensführung) oder dem Impressum-Layout, das sich an etablierten Shops orientieren kann. Auffällig sind außerdem Seitenstrukturen, die mit „B-Ware“-Etiketten oder ungewöhnlichen Produktmischungen unrealistisch niedrige Preise erklären sollen. Zusätzlich tauchen „Trusted Store“-Siegel auf, die wie echte Zertifikate wirken, aber keinen belastbaren Nachweis liefern. Für Unternehmen und IT-Verantwortliche ist das relevant, weil es zeigt, wie stark Social Engineering heute mit UI-Elementen, Copywriting und Konsistenztricks arbeitet – nicht allein mit reiner URL-Manipulation.
Ein weiteres Muster betrifft den Zahlungsweg: Besonders riskant ist Vorkasse, wenn im Checkout andere sichere Alternativen fehlen. Beim Europa-Park in Rust wurde etwa vor gefälschten Eintrittskarten und Hotelbuchungen über täuschend ähnliche Webseiten gewarnt. Laut den genannten Meldungen wurden dem Polizeipräsidium Offenburg in den vergangenen zwölf Monaten 24 Fälle gemeldet, wobei der höchste bekannte Einzelschaden bei rund 700 Euro lag. Die Polizei geht zudem von mehr Fällen aus, weil Geschädigte aus Deutschland und dem Ausland anreisen. Hinzu kommt ein zweiter Hebel: Wenn Geld einmal überwiesen ist, lassen sich Rückabwicklungen deutlich schwieriger durchsetzen; laut Verbraucherzentrale Baden-Württemberg erhält nur ein niedriger einstelliger Prozentsatz der Opfer das Geld zurück. Wer das in Prozesse übersetzt, muss deshalb die „Zahlungsentscheidung“ als eigenen Kontrollpunkt behandeln – nicht erst den Bestellabschluss als solchen.
Bei Betrugsmaschen rund um Konten und Endgeräte verschiebt sich der Fokus von der Website hin zur Interaktion. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) warnt vor „Fake-Captchas“: Nach dem Klick auf „Bestätigen Sie, dass Sie ein Mensch sind“ kann es scheinbar „ganz normal“ weitergehen – nur um im nächsten Schritt Anweisungen zu liefern, die auf Tastenkombinationen in Kombination mit Windows-Terminal- oder PowerShell-Fenstern hinauslaufen. In dem Moment, in dem der Browser nicht mehr nur als Weboberfläche agiert, sondern Nutzer zu Aktionen verleitet, die Befehle aus Zwischenablagen ausführen, liegt sehr wahrscheinlich eine kompromittierte Seite oder ein gezieltes Phishing/ Social Engineering vor. Aus technischer Sicht ist der Kern der Masche, dass beim Setzen des Häkchens ein bösartiger Befehl in den Zwischenspeicher kopiert und danach „per Hand“ eingefügt und ausgeführt wird. Wenn es zur Infektion kommt, empfiehlt das BSI im Extremfall eine Neuinstallation, weil sich tiefgreifende Systemänderungen nach einem Schadprogramm oft nicht zuverlässig zurückdrehen lassen.
Auch Angriffe über Mobilfunk und Messaging folgen einem klaren Muster: Erst wird ein Ereignis simuliert, dann entsteht Handlungsdruck. Ein Beispiel ist eine SMS, die vor verdächtigen Transaktionen warnt und zum Anrufen einer Nummer auffordert. Der Betrug setzt laut Beschreibung darauf, die Bankkarte „zerschneiden“ zu lassen, damit die Chip-Komponente dennoch unbeschädigt bleibt. Später holen Täter die vermeintlich unbrauchbaren Kartenteile ab, setzen sie wieder zusammen und heben Geld ab; in einem Fall in der Schweiz soll es sich um über 10.000 Franken handeln. Parallel dazu wird in einer anderen Phishing-Welle mit einer vermeintlichen Zahlungsaufforderung im Namen der Steuerverwaltungsplattform Elster gearbeitet: Der Betreff lautet auf eine „Zahlungsaufforderung zu Ihrer Steuererklärung 2025“ und nennt eine Nachzahlung in Höhe von 729 Euro, inklusive einer Zahlungsfrist mit Link zu einem „Elster-Zahlungsportal“. Für die Praxis gilt: Absenderadressen, die nicht zu offiziellen Servern passen, fehlende persönliche Anrede und vor allem verlinkte „Zahlungsportale“ sind starke Indikatoren für Betrug. Wer bereits Daten eingegeben hat, sollte unmittelbar Passwörter ändern und die Bank über die offizielle Kontaktstrecke informieren – nicht über Links aus der Nachricht.
Schließlich zeigt sich auch im Bereich „regionaler“ Onlineshops, dass die Betrugsqualität steigt: Laut Verbraucherzentrale Niedersachsen werden derzeit viele unseriöse Onlineshops sichtbar, die das Image regionaler Familienbetriebe ausnutzen. Ein immer wiederkehrendes Muster ist eine emotionale Inszenierung, die Vertrauen aufbauen soll, kombiniert mit angeblich befristeten Rabatten bis zu 80 Prozent. Kathrin Bartsch, Rechtsexpertin der Verbraucherzentrale Niedersachsen, beschreibt das als „Eine emotionale Inszenierung soll Vertrauen aufbauen, die angeblich befristete Rabattaktion zum schnellen Kauf animieren.“ Entscheidend ist dann die zweite Ebene: Wenn Verbraucher Widerrufsrechte nutzen wollen, können hohe Rücksendekosten die Option faktisch entwerten. Auffällig sind zudem Adressmuster, bei denen Vornamen plus deutsche Städte als URL-Baustein dienen (z. B. anna-berlin.de, emma-frankfurt.de oder stefanberlin.de), während der Firmensitz angeblich im Ausland liegt und Rücksendeadressen oft nicht transparent oder nur unvollständig angegeben sind. Für Käufer heißt das: Bei Versprechen, die „zu gut“ wirken, bei nur kurz verfügbaren Rabatten und bei Shops, die erst seit wenigen Wochen existieren, sollte man die Kontrolle stärken – etwa über Tools der Verbraucherzentralen, durch Abruf von Siegelklarheit und durch das Prüfen des Impressums. Aus Sicht der IT-Sicherheit lohnt sich daneben eine Schulung, die nicht nur „Fake-Shop erkennen“ lehrt, sondern auch den Umgang mit Zahlungswegen, Captcha-Interaktionen und unerwarteten Messaging-Szenarien verankert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Achtung vor Fake-Shops und Captcha-Phishing: Aktuelle Betrugsmaschen im Netz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Achtung vor Fake-Shops und Captcha-Phishing: Aktuelle Betrugsmaschen im Netz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Achtung vor Fake-Shops und Captcha-Phishing: Aktuelle Betrugsmaschen im Netz« bei Google Deutschland suchen, bei Bing oder Google News!