


LONDON (IT BOLTWISE) – Die Phishing-Kampagne „N0va“ nutzt täuschend echte Identitäts- und Authentifizierungsabläufe, um an gültige Konten und Tokens zu gelangen. Angreifer können so ohne auffällige Malware-Aktivität Zugriff aus laufenden Sitzungen verlängern und SSO-Mechanismen missbrauchen. Besonders betroffen sind Unternehmen in Nordamerika und Europa, darunter Regierung, Tech, Consulting, Healthcare. Für Security-Teams wird damit vor allem die Frage entscheidend, wie schnell sich zusammenhängende Attackenketten erkennen und einordnen lassen.
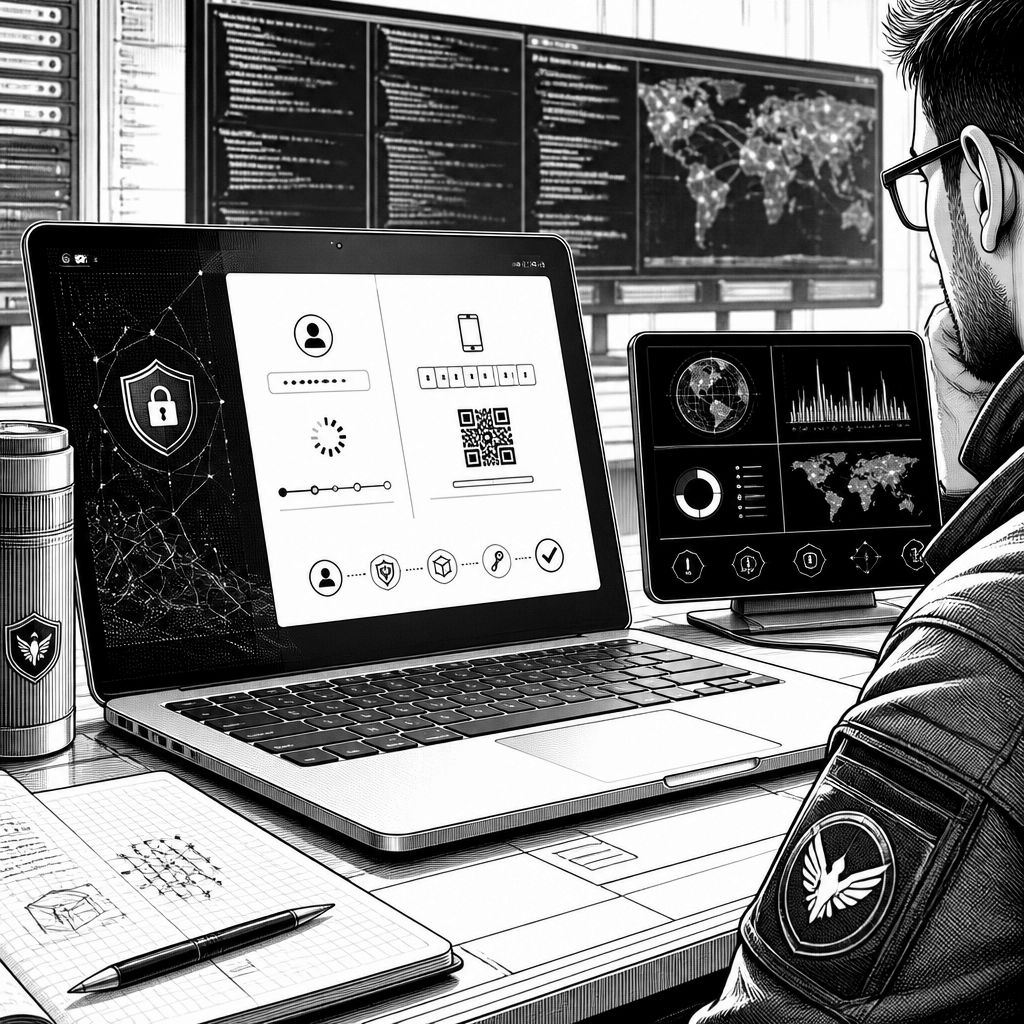
„N0va“ zeigt, wie stark Identitätssicherheit mittlerweile zur wahren Angriffsfläche wird: Statt klassische Phishing-Seiten zu laden, die bei genauerem Hinsehen nach Fälschung wirken, kapern die Angreifer legitime Authentifizierungspfade. Das Ziel ist dabei nicht nur ein einmaliger Kontodiebstahl, sondern der Zugriff auf gültige Accounts durch die missbräuchliche Ausnutzung von Token- und Registrierungsmechanismen. In der Praxis kann schon ein einzeln kompromittiertes Konto zum Startpunkt werden, der weitere Datenquellen, Geschäftsanwendungen und zusätzliche Cloud-Ressourcen öffnet. Je länger der Zugriff unbemerkt bleibt, desto größer werden typischerweise Reichweite, Betriebsstörungen und finanzielle Folgeschäden.
Die beobachtete Aktivität verteilt sich laut Beschreibung über Nordamerika und Europa und betrifft unter anderem Organisationen aus Regierung, Technologie, Consulting, Gesundheitswesen sowie weiteren Branchen. Entscheidend ist dabei nicht nur die Breite der Zielgruppen, sondern die Auswahl der „Türöffner“: N0va orientiert sich an vertrauenswürdigen Business-Plattformen und Cloud-Diensten, wodurch die Kampagne für viele Unternehmen in unterschiedlichen Rollen relevant wird. Für Analysten zählt außerdem, dass sich die Aktivität nicht sauber als isoliertes Ereignis behandeln lässt. Wer jeden verdächtigen Login-Versuch getrennt bewertet, übersieht schnell, dass mehrere Indikatoren zu einer gemeinsamen Kampagne gehören und sich das Angriffsmuster über verschiedene Zugriffsversuche hinweg verstetigt.
Technisch auffällig ist, wie N0va die Nutzerinteraktion gestaltet. Als Lockmittel werden bekannte Plattformen imitiert, darunter Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom und Adobe Sign. Anders als bei herkömmlichen Fake-Login-Seiten kann die Kampagne den Nutzer so durch einen authentischen Authentifizierungsprozess führen, dass die Abläufe wie eine normale Berechtigungs- oder Kontoerweiterung wirken. Nach Abschluss der Authentifizierung ist der nächste Schritt die Ausnutzung von Zugriffstokens: Die Angreifer können Access- und Refresh-Tokens erfassen und anschließend Token-Exchange- oder Device-Registration-Mechanismen missbrauchen, um SSO-Zugriff aufzubauen. Die so skizzierte Kette („Trusted-brand lure“ → „Device code phishing“ → „Legitimate authentication“ → „Access and refresh token capture“ → „Token exchange / device registration“ → „SSO access“) macht klar, warum reine Passwort- oder Sitzungsisolierung allein oft zu kurz greift.
Für Security-Teams verschiebt sich damit die Priorität: N0va lässt sich nicht sinnvoll eindämmen, wenn man die Aktivität als rein „phishing-basierten“ Einzelfall abtut. Stattdessen brauchen SOCs Kontext, um festzustellen, ob ein Indikator Teil eines größeren Kampagnenbildes ist, wie das Angriffsmuster genau abläuft und welche Folgeschritte im Netzwerk- oder Identity-Bereich zu erwarten sind. Ein praktischer Ansatz ist hier die Verknüpfung typischer Campaign-Artefakte: Der Text nennt als Bezugspunkt eine Threat-Intelligence-Logik über einen charakteristischen URL-Pfad mit Session- und Flow-Parametern (u. a. Muster wie „/api/verification/init?session=*flow=*prompt_profile=*“). Mit so einer Abfrage lassen sich passende URLs und zugehörige Aktivitäten identifizieren, sodass Ermittlungen nicht bei einem einzelnen IOC stoppen.
Noch stärker wird der Nutzen, wenn Teams nicht nur Indikatoren sammeln, sondern beobachtbare Verhaltensspuren auswerten. Der Ansatz, der in der Beschreibung hervorgehoben wird, kombiniert einen interaktiven Sandbox-Blick auf die Attacke mit dem Ziel, die Kette in Echtzeit zu verstehen. Für den SOC-Alltag ist das vor allem deshalb relevant, weil sich damit Aussagen über Token-Ernte, Redirects, nachgelagerte Netzwerkaktivität und weitere Schritte stützen lassen, statt sie hypothetisch aus Logzeilen abzuleiten. Laut Text kann ein Fall mit Microsoft-orientiertem Lockmittel bereits nach 24 Sekunden eine erste bösartige Bewertung liefern und innerhalb derselben Sandbox-Sitzung die komplette Angriffskette sichtbar machen. Diese Art von Tempo ist für Tier-1-Analysten wichtig, weil sie damit mehr Fälle selbstständig lösen können, statt jeden verdächtigen Befund eskalieren zu müssen.
Der letzte Hebel betrifft die Übertragbarkeit: Wenn N0va als Kampagne identifiziert wurde, sollte die gewonnene Erkenntnis nicht im Ticket-Archiv verschwinden. Threat-Intelligence-Feeds können die frischen Indikatoren und Kontextdaten in vorhandene Werkzeuge einspeisen, etwa in SIEM, SOAR, EDR, Firewalls und weitere Sicherheitskomponenten. Damit erweitert sich die Detektionsabdeckung über den einen konkreten Vorfall hinaus, und zukünftige Alerts lassen sich schneller anreichern. Die Beschreibung nennt hierfür eine Skalierung über Aktivitäten hinweg (Bezug auf Datenbasis aus „16.000+ Organisationen“ und „700.000+ Sicherheitsprofis“), was im Ergebnis genau das adressiert, woran viele Teams scheitern: Bedrohungen immer wieder neu „entdecken“, statt Muster wiederzuerkennen. Operativ wird außerdem betont, dass Teams dadurch die Zeit bis zur Eindämmung reduzieren können, inklusive einer Senkung der Tier-1-Untersuchungszeit sowie kürzerer MTTR pro Fall.
Für Führungskräfte und Architekturverantwortliche ergibt sich daraus eine klare Konsequenz: Identitätsschutz muss wie ein zusammenhängendes System behandelt werden, nicht wie eine Sammlung einzelner Schutzregeln. Wenn Angreifer per Device-Code-Phishing und Token-Missbrauch SSO-Verbindungen aufbauen, muss die Detektion sowohl die Nutzerinteraktion als auch die nachgelagerten Token- und Sitzungsereignisse abdecken. Gleichzeitig entscheidet die Qualität der Kontextanreicherung darüber, ob ein SOC Angriffsketten schnell als zusammengehörig erkennt und die richtigen Maßnahmen früh auslöst. N0va macht damit deutlich, dass Phishing längst nicht nur eine Benutzer-Compliance-Frage ist, sondern ein Identity-Engineering-Problem mit direkter Wirkung auf Cloud-Zugriffe, Datenexposition und die Belastung im Incident Response.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "N0va-Phishing zielt auf Identitäten in Unternehmen – Attacke über legitime Authentifizierungsflows" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "N0va-Phishing zielt auf Identitäten in Unternehmen – Attacke über legitime Authentifizierungsflows" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »N0va-Phishing zielt auf Identitäten in Unternehmen – Attacke über legitime Authentifizierungsflows« bei Google Deutschland suchen, bei Bing oder Google News!