


LONDON (IT BOLTWISE) – Die mutmaßlich China-ausgerichtete Gruppe FamousSparrow setzt seit mindestens August 2025 eine neue C++-Backdoor namens SparroWocky in Angriffen gegen mehrere Länder in Lateinamerika ein. Laut ESET unterstützt die Schadsoftware unter anderem Dateiausführung, TCP-Proxy-Funktionalität, Kommandoausführung sowie Datenexfiltration und regelmäßige Screenshots. Die Implantate werden dabei offenbar über DLL-Sideloading-Ketten ausgerollt und mit mehreren Anti-Analyse- und In-Memory-Techniken kombiniert. Für Unternehmen in der Region verschiebt sich damit die Priorität von reinen IOC-Checks hin zu belastbaren Detektions- und Härtungsstrategien im Windows-Umfeld.
Seit August 2025 beobachtet ESET eine neue Phase in der Kampagnenarbeit der mutmaßlich China-ausgerichteten Gruppe FamousSparrow: Im Fokus stehen mehrere Länder in Lateinamerika, und als technisches Signal taucht eine zuvor nicht dokumentierte Backdoor namens SparroWocky auf. Die Schadsoftware ist dabei nicht nur „ein weiteres Implantat“, sondern nach ESET „modular“ und in C++ umgesetzt, was für eine strukturiere Erweiterbarkeit spricht. In den untersuchten Angriffen wird SparroWocky als Ersatz für SparrowDoor als primäres Implantat beschrieben, während der Akteur gleichzeitig seit mindestens 2019 aktiv gewesen sein soll. Damit wird klar: Selbst wenn sich der Malware-Fußabdruck äußerlich ändert, bleibt die Angriffslogik für Security-Teams in der Region kritisch, weil sie auf wiederkehrenden Musterwechseln zwischen Payload und Loader basiert.
Technisch betrachtet setzt SparroWocky auf mehrere Funktionsbausteine, die typisch für Cyber-espionage-orientierte Toolchains sind, aber in dieser Kombination ein konsistentes Gesamtbild ergeben. ESET führt als Kernfähigkeiten unter anderem die Ausführung beliebiger Dateien, die Rolle als TCP-Proxy sowie die Ausführung von Befehlen an. Ergänzend sammelt die Backdoor allgemeine Informationen zum kompromittierten System und die IP-Adressen ihrer Netzwerkschnittstellen; außerdem sind Exfiltration von Dateien, periodische Screenshots, Dateimanipulation und das gezielte Selbstlöschen vom Host Teil des Funktionsumfangs. Für die Detektion ist das besonders relevant, weil solche Verhaltensmuster häufig sowohl auf Host- als auch auf Netzwerkebene Spuren hinterlassen – etwa durch wiederkehrende Screenshot-Intervalle, Proxy-Traffic oder Dateizugriffe, die sich nicht sauber in „normale“ Client-Betriebsabläufe einordnen lassen.
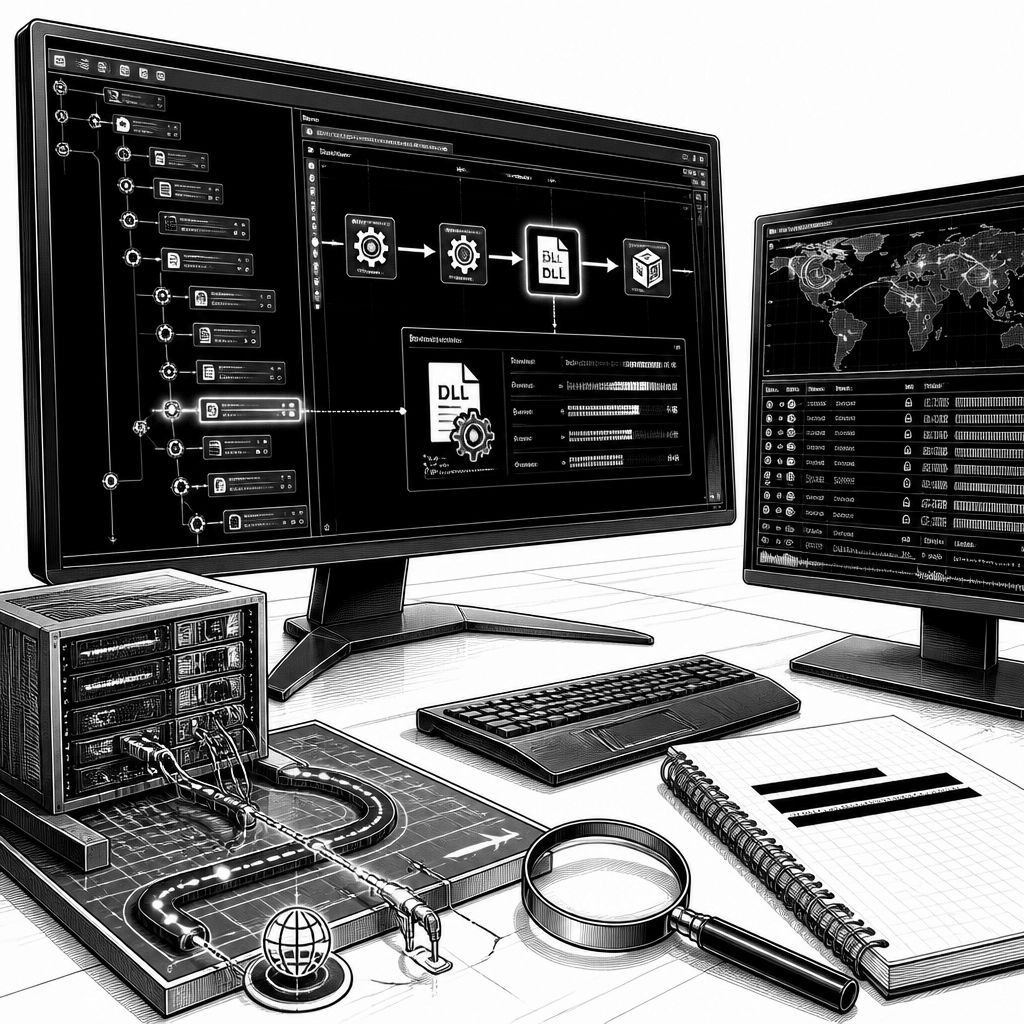
Der Weg zur Payload wird in den Berichten über DLL-Sideloading beschrieben. Demnach nutzt der Angreifer eine legitime ausführbare Komponente, die zunächst eine Loader-DLL startet; diese entschlüsselt anschließend den Hauptteil und bringt ihn zur Ausführung. Genau solche Ketten sind für Blue Teams oft schwerer zu fassen als einzelne Hashes, weil mehrere Schritte ineinandergreifen und die eigentliche bösartige Logik erst nach dem Entschlüsseln sichtbar wird. Laut ESET ist die kryptografische und operative Abwehr gegen Reverse-Engineering eng mit mehreren öffentlichen Projekten verknüpft: So kommt Mbed TLS zum Einsatz, um die sichere Kommunikation mit dem Command-and-Control-Server (ESET nennt „216.238.110[.]120“) über TLS aufzubauen. Zusätzlich nutzt die Backdoor MinHook, um den Startadressbereich neu erstellter Threads vor Security-Produkten zu verschleiern, und sie setzt auf dynamisches Laden und Ausführen von in-memory Plugins in Form von COFF-Objekten. Auch das Spoofing der Call-Stacks in Verbindung mit MinHook-Routinen wird genannt, wodurch sich typische Call-Trace-basierte Analysen erschweren lassen.
Interessant ist zudem, wie stark ESET eine Art „Entwicklungskompetenz“ aus dem Abgleich zwischen offen verfügbarer Offensiv-Software und dem neuen Backdoor-Design ableitet. Der Bericht beschreibt, dass FamousSparrow zwar weiterhin Open-Source-Tooling für bösartige Zwecke nutzt, SparroWocky jedoch die Entwicklungskomponente sichtbar macht: zuvor seien diese Werkzeuge eher parallel zur jeweiligen Backdoor verwendet worden, während es jetzt beobachtbar sei, dass offene Codebausteine direkt in die eigene kundenspezifische Backdoor integriert wurden. Für Entscheidungsträger bedeutet das: Wenn ein Angreifer Bestandteile aus öffentlicher Software enger verwoben, steigen die Anforderungen an die Qualität der Analysekette. Statt sich nur auf klassische Signaturen zu verlassen, müssen Systeme die Kombination aus Loader-Chain, In-Memory-Ausführung, TLS-Kommunikation und spezifischen Hooking- bzw. Thread-Manipulationsmustern als zusammenhängende Abfolge bewerten.
Zur Kampagnenlage liefert ESET gleich mehrere Ansatzpunkte. Der initiale Zugang in den beobachteten Angriffen bleibt dabei laut Bericht unbekannt. Was aber auffällt, ist die zeitliche Schwerpunktsetzung: ESET beschreibt, dass FamousSparrow ab Juli 2025 vermehrt auf „hochprofilierte“ Ziele in Lateinamerika ausgerichtet gewesen sei. Konkret nennt der Bericht staatliche bzw. behördliche Entitäten in Argentinien, Ecuador, Guatemala, Honduras, Panama, Peru, Puerto Rico und Venezuela. Zusätzlich berichtet ESET, dass 90% der in der eigenen Telemetrie erfassten Ziele in dieser Region liegen. Offen bleibt laut ESET, ob diese geografische Fokussierung einer formalen Mandatslage entspricht oder ob sie nur vorübergehend ist und sich an den aktuellen geopolitischen Rahmenbedingungen orientiert.
Für Unternehmen folgt daraus eine praktische Konsequenz: Die Region ist nicht nur „ein weiterer Schauplatz“, sondern ein Feld, in dem sich die Taktik offenbar konsistent genug ausrollen lässt, um messbar zu sein. Da SparroWocky In-Memory-Plugins, TLS-gesicherte C2-Kommunikation und DLL-Sideloading-Ketten kombiniert, sollten Sicherheitsverantwortliche ihre Messpunkte entlang dieser Achsen schärfen: welche Prozesse Loader-DLLs nachladen, welche Entschlüsselungs- und Ausführungsphasen in kurzer Zeit nacheinander auftreten und welche Netzwerkflüsse zu Proxy-Funktionen passen. Ebenso wichtig ist das Mapping von Änderungen: Wenn SparrowDoor durch SparroWocky ersetzt wird, ändern sich oft Details in der Payload-Implementation, während die übergeordnete Techniklinie (Loader-Chain, Hooking/Thread-Handling, Kommunikationskanal) nachvollziehbar bleibt. In der Summe verschiebt sich damit die Aufgabe von „einmaligen IOC-Blockaden“ hin zu robusten, verhaltensbasierten Kontrollen, die auch dann standhalten, wenn der Angreifer den Malware-Name austauscht, aber die Methodik beibehält.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "SparroWocky: China-Aligner FamousSparrow bringt neue C++-Backdoor nach Lateinamerika" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "SparroWocky: China-Aligner FamousSparrow bringt neue C++-Backdoor nach Lateinamerika" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »SparroWocky: China-Aligner FamousSparrow bringt neue C++-Backdoor nach Lateinamerika« bei Google Deutschland suchen, bei Bing oder Google News!