


LONDON (IT BOLTWISE) – Forscher zeigen mit Plugin4Shell, dass sich bei mehreren KI-Coding-Agents ein „geprüfter“ Plugin-Versions-Lock umgehen lässt. Der Angriff nutzt aus, dass die Agents zwar eine Commit-Hash-Referenz laden, aber auf dem Client nicht verifizieren, ob der tatsächlich installierte Code exakt dieser Momentaufnahme entspricht. Dadurch kann ein Plugin gegen eine bösartige Variante ausgetauscht werden, ohne dass der Agent die Sperre als verletzt meldet. Betroffen sind vor allem Integrationen mit Git-Hosts, die Branch- oder Namensstrukturen erlauben, die wie Commit-Hashes wirken.
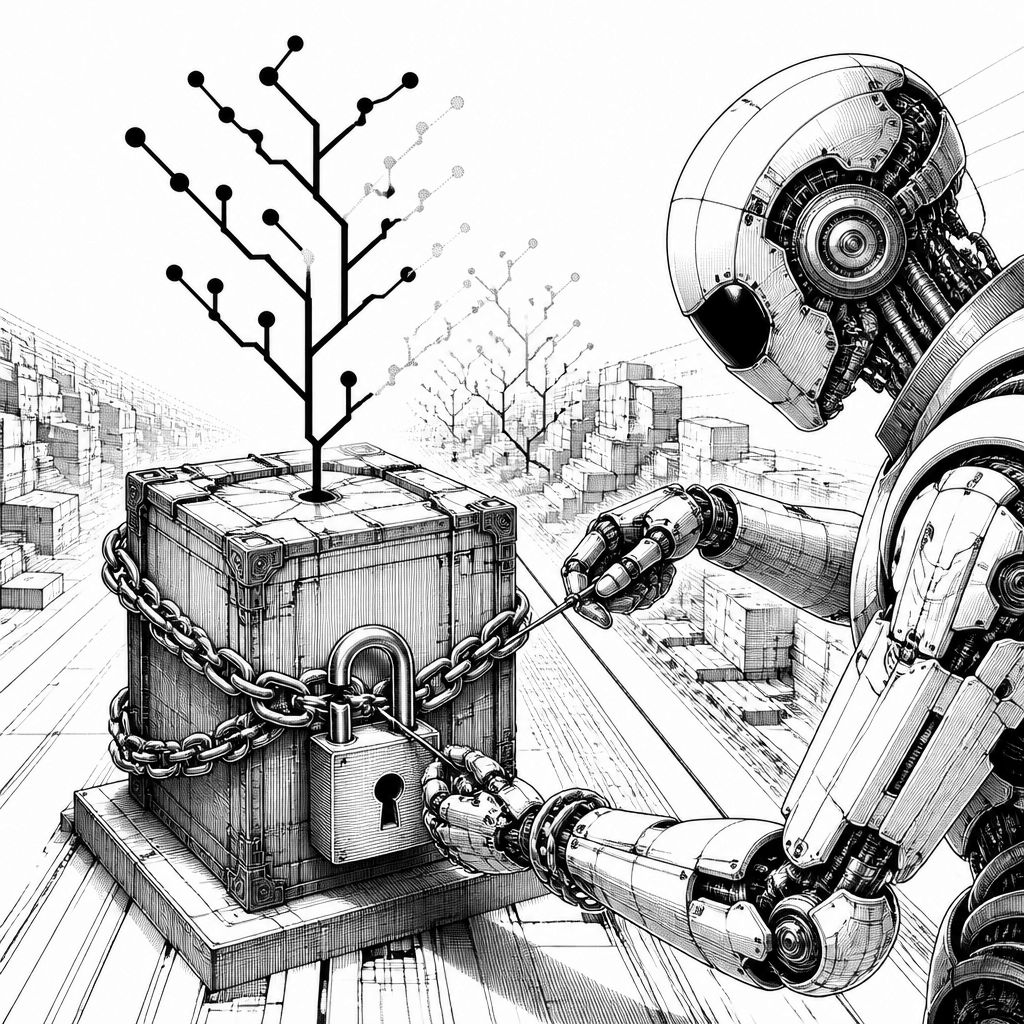
Plugin4Shell adressiert eine Schwachstelle, die auf den ersten Blick nach „klassischem Paket-Management“ klingt, in der Praxis aber eine neue Angriffsfläche für KI-gestützte Entwicklungsassistenten schafft: Werden in KI-Coding-Agents Plugins installiert, verlassen sich viele Nutzer auf einen Versions-Lock, der an einen geprüften Commit-Hash gekoppelt sein soll. Laut einer Sicherheitsanalyse ermöglicht jedoch jemand, der die Code-Repositories von Plugins kontrolliert, den durch den Lock angeforderten Code durch einen anderen Snapshot zu ersetzen. Entscheidend ist dabei nicht nur, dass Marketplace-Systeme eine bestimmte Version „pinnen“, sondern dass der Agent danach auf dem Nutzergerät nicht prüft, ob der tatsächlich installierte Quellcode wirklich zur gepinnten Commit-ID passt.
Das Grundproblem liegt im Zusammenspiel von „Commit-Hash“ und Git-Namensauflösung. Ein Commit-Hash ist eigentlich eine Kennung für einen exakt definierten Stand im Repository, während eine Branch- und Tag-Referenz in Git als benanntes Ziel existiert. Wenn ein Git-Host die Erstellung von Namensbezeichnern erlaubt, die so aussehen wie ein Commit-Hash, kann ein Repository-Owner mit geschickten Bezeichnungen erreichen, dass eine Anfrage nach einem „SHA“ vom Git-Tool stattdessen als Branch-Name interpretiert wird. Der Effekt: Die Marketplace-Seite liefert zwar einen Commit-Snapshot, der Agent lädt intern aber letztlich einen anderen Stand, der weiterhin so berichtet wird, als läge die installierte Version innerhalb der Sperre. Da ein Plugin die gleichen Rechte bekommt wie der Nutzer bzw. der Account, kann der bösartige Code auf Dateien, gespeicherte Zugangsdaten und die Systeme zugreifen, auf die der Nutzer mit dem Agenten ebenfalls zugreifen darf.
Die Sicherheitsanalyse ordnet den Fehler über mehrere weit verbreitete Agent-Integrationen ein, mit klarer Abgrenzung nach Anbieter und Plugin-Quelle. Anthropic soll die Lücke in Claude Code 2.1.179 geschlossen haben; OpenAI soll Codex 0.146.0 gepatcht haben. Für GitHub Copilot nennt die Analyse hingegen keinen verfügbaren Fix. Bei Google Gemini CLI heißt es, dass kein Patch erfolgen wird. Gleichzeitig differenziert die Darstellung nach der Plattform, von der ein Plugin installiert wird: Der konkrete Branch-Name-Trick funktioniert laut GitHub-Regeln gegen sich selbst nicht auf GitHub-Hosts, weil dort Namensformen, die wie Commit-Hashes aussehen, nicht zugelassen werden. Dagegen soll der Ansatz auf Plattformen funktionieren, die solche Namen erlauben, etwa Bitbucket oder ein unternehmenseigener Git-Server, sofern die KI-Agents genau solche Hosts als Plugin-Quelle unterstützen.
Spannend ist dabei auch die Frage, warum ein Teil der Nutzer möglicherweise trotzdem „safe“ wirkt. In der Analyse wird ein wichtiger Betriebsmodus hervorgehoben: Auto-Updates, die installierte Plugins ohne Nutzerinteraktion nachladen, können den Angriff „von allein“ wirken lassen. Für die eigenen eingebauten Marktplätze der Agents ist Auto-Update laut Angaben standardmäßig aktiv; für externe Marktplätze dagegen sei es optional oder deaktiviert. Übertragen auf die Risikoabdeckung heißt das: Wer Plugins ausschließlich aus den defaultmäßig genutzten, GitHub-basierten Katalogen installiert, soll nach der beschriebenen Logik nicht in die konkrete Branch-Name-Variante des Angriffs geraten. Die Studie verweist außerdem darauf, dass die Validierung bzw. Gegenmaßnahmen nicht im Marketplace allein liegen: Da die Lock-Prüfung beim Agenten auf dem Client stattfindet, kann der Marketplace den Fehler nicht „wegmedeln“. Entsprechend muss der Fix als Codeänderung im Agent selbst ausgerollt werden.
Als Statuslage nennt die Sicherheitsanalyse, dass zum Zeitpunkt der Sichtung kein CVE zugewiesen war und keine der vier genannten Produktlinien eine Sicherheitsmeldung veröffentlicht habe. Gleichzeitig sei in den Verläufen seitens der Anbieter zumindest bei den gepatchten Varianten eine Änderung im Agent selbst sichtbar: In OpenAIs öffentlicher Fixbeschreibung wird derselbe Kernmechanismus erwähnt, dass Git eine angeforderte Commit-SHA als Branch-Name interpretieren kann und dadurch aus einem gepinnten Plugin-Stand ein anderer „materialisieren“ kann. Für Betroffene stellt sich damit neben der reinen Update-Empfehlung eine zweite praktische Frage: Ob ein Update lediglich zukünftige Installationen schützt oder auch bereits ausgetauschte Plugins rückgängig macht. Die Quellenlage macht hierzu keine eindeutige Aussage, und auch die Release Notes von Anthropic zur betreffenden Version sollen den Fix nicht ausdrücklich erwähnen. Bei Copilot soll bis zur beschriebenen Erhebung kein Patch verfügbar gewesen sein; für die Gemini-CLI wird ein Ausweg über eine andere Agent-Lösung genannt.
Für Unternehmen und Entwicklerteams ergibt sich aus Plugin4Shell vor allem eine Konsequenz für die Absicherung von „vertrauenswürdigen“ Erweiterungen in KI-Toolchains: Nicht jeder „Versions-Lock“ ist automatisch eine echte Integritätsgarantie, wenn die Client-Logik die gelieferte Quelle nicht gegen den erwarteten Git-Stand verifiziert. Dazu passt, dass ein Teil der Schutzwirkung davon abhängt, welche Git-Hosts als Plugin-Quelle zugelassen sind und wie strikt sie problematische Namensmuster unterbinden. Teams, die ihre Agenten im Enterprise-Betrieb betreiben, sollten deshalb nicht nur auf Agent-Updates achten, sondern auch die Plugin-Quellen, die Update-Politik und die Rechtevergabe bewerten. Ein Plugin darf aus Sicherheits- und Datenschutzsicht nicht „voll“ mit den Systemrechten des Nutzers ausgestattet sein, wenn es keine harte, nachweisbare Integritätsprüfung durchläuft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Plugin4Shell: KI-Coding-Agents prüfen Versions-Lock nicht richtig" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Plugin4Shell: KI-Coding-Agents prüfen Versions-Lock nicht richtig" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Plugin4Shell: KI-Coding-Agents prüfen Versions-Lock nicht richtig« bei Google Deutschland suchen, bei Bing oder Google News!