


LONDON (IT BOLTWISE) – Plugin4Shell zeigt, wie sich angeblich „geprüfte“ Plugin-Versionen in KI-Coding-Agenten austauschen lassen. Ein Angreifer mit Zugriff auf das Plugin-Repository kann den installierten Code manipulieren, obwohl ein Commit-Hash als Lock hinterlegt ist. Betroffen sind mehrere Agenten: Claude Code (Fix in 2.1.179), Codex (Fix in 0.146.0), Copilot ohne veröffentlichten Patch. Für die Gemini CLI gibt es nach Angaben eines Sicherheitsteams keine Fix-Zusage; als Empfehlung wird ein Wechsel auf das Nachfolgeprodukt genannt.
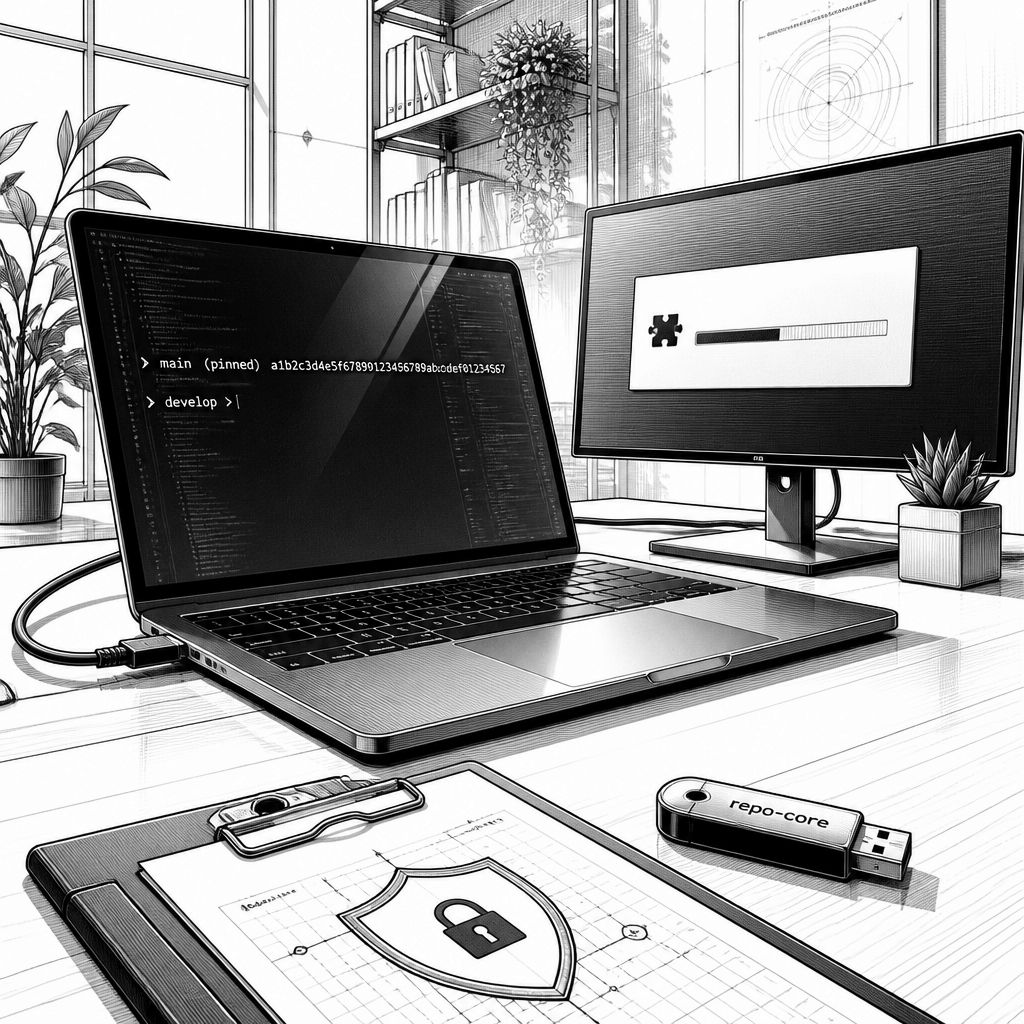
„Plugin4Shell“ adressiert ein sehr konkretes Sicherheitsproblem in KI-Coding-Agenten: Nutzer vertrauen darauf, dass ein Plugin an eine zuvor „reviewte“ Version gebunden ist. In der Praxis kann der Code, den ein Agent nach dem Lock tatsächlich installiert, dennoch von einem Angreifer umgelenkt werden – selbst dann, wenn der Marketplace einen Commit-Hash als Snapshot-Sperre verwendet. Laut dem Sicherheitsteam Air Security betrifft die Schwachstelle vier verbreitete Agenten-Setups, in denen Plugins aus Online-Katalogen nachgeladen werden und anschließend lokal als Teil des Agentenablaufs mit den gleichen Rechten laufen wie der Nutzer.
Der Kernmechanismus liegt im Zusammenspiel aus Versions-Pinning und Git-Interpretation. Marketplace-Systeme sperren Plugins üblicherweise an einen konkreten Commit, also an eine lange Zeichenkette, die auf einen exakten Code-Zustand zeigt. Air Security beschreibt aber einen Logikfehler auf der Agentenseite: Die Agenten rufen zwar das gewünschte Snapshot-Material ab, prüfen anschließend jedoch nicht zuverlässig, ob der tatsächlich entgegengenommene Code mit dem zuvor gelockten Commit übereinstimmt. Technisch nutzt der Angreifer dabei das Prinzip, dass Git in bestimmten Fällen einen angeforderten „commit SHA“ als Namen einer Branch interpretieren kann, wenn ein Branch-Name so gestaltet ist, dass er wie dieser Hash aussieht.
Damit wird aus dem „Lock“ eine Illusion. In Git-Repositorys ist ein Branch einfach eine benannte Code-Linie; wenn der Repository-Eigentümer einen Branch anlegt, dessen Name dem Commit-Hash täuschend ähnlich sieht, kann er die Referenz auf unterschiedliche Inhalte umleiten. Der Agent meldet dann weiterhin, dass er die „gesperrte“ Version installiert habe, obwohl er letztlich den Branch-Content übernimmt. Weil ein Plugin in der Regel mit den gleichen Zugriffsrechten arbeitet wie die Person, die den Agenten nutzt, kann der getauschte Code auf Dateien, gespeicherte Zugangsdaten und auf Systeme zugreifen, auf die die betroffene Sitzung überhaupt loginfähig ist.
Nicht überall funktioniert der Angriff gleich gut. Laut den Angaben von Air Security verhindert GitHub nach eigener Dokumentation das Anlegen von Branch- oder Tag-Namen, die wie Commit-Hashes aussehen. Das bedeutet: Wird ein Plugin aus einem GitHub-Repository installiert, ist das Branch-Name-Trickmuster auf diesem Host nicht ohne Weiteres ausspielbar. Als risikoärmer gilt daher nicht pauschal „GitHub“, sondern vielmehr die konkrete Installationskette: Air Security nennt als problematisch Plattformen, die solche Namen erlauben, etwa Bitbucket oder ein firmeneigenes Git-Hosting, das die betroffenen Agenten ebenfalls unterstützen.
Für die Gemini CLI beschreibt das Sicherheitsteam dagegen einen abweichenden Angriffsweg. Statt den Commit-Hash über einen Branch-Name nachzuahmen, soll der Installer durch einen Repository-„main“-Branch mit dem Namen „FETCH_HEAD“ in die Irre geführt werden. GitHub-Regeln gegen Hash-ähnliche Namen blockieren diese Bezeichnung laut Air Security nicht eindeutig, weshalb nicht belegt sei, dass die Gemini-CLI über GitHub-Quellen sicher wäre. Air Security sagt zudem, es gebe hier keinen Patch; stattdessen wird auf „Antigravity“ verwiesen, das Google als Nachfolger empfiehlt. Google selbst habe die Consumer-Variante der Gemini CLI im Juni eingestellt und Nutzende auf das neuere Agenten-Setup verwiesen; für Enterprise-Zugriffe soll die Funktion mit Updates fortgeführt werden, wobei nicht klar sei, ob der konkrete Fehler dort bereits adressiert wird.
Während sich GitHub Copilot nach Air Security nicht mit einem Patch beheben lässt, haben andere Anbieter die Lücke bereits geschlossen: Anthropic habe den Fehler in „Claude Code 2.1.179“ korrigiert, OpenAI in „Codex 0.146.0“. Die praktische Konsequenz ist dabei klar: Da jeder Agent den Lock zumindest auf dem Gerät des Nutzers prüft und nicht beim Marketplace „abschließend“ verifiziert, kann ein Marketplace alleine keinen sicheren Zustand garantieren. Der Fix muss als Teil des Agenten-Updates ausgeliefert werden, weshalb Unternehmen vor allem auf sauber verwaltete Update-Pipelines achten müssen, damit Agenten nicht lange auf verwundbaren Versionen laufen.
Ein weiterer Punkt betrifft den „Hand-off“ zwischen Vertrauen und Automatisierung. Air Security erwähnt, dass ein Angriff für Nutzer besonders dann ohne eigenes Zutun wird, wenn die Agenten Plugins im Hintergrund automatisch aktualisieren. In Claude Code und Codex laufe das Auto-Update laut Air Security standardmäßig, sodass ein bereits als „vertrauenswürdig“ eingestuftes Plugin ersetzt werden kann, ohne dass der Nutzer erneut einen Prompt oder eine Freigabe sieht. Für externe Marketplace-Quellen sei Auto-Update hingegen bei einigen Setups aus oder nur optional; zudem sei Auto-Update bei den Agentenstandard-Katalogen typischerweise an deren eigene, GitHub-basierte Hosting-Mechanismen gebunden. Wer Plugins ausschließlich aus solchen Default-Katalogen bezieht, kann damit zwar gegen die Branch-Name-Variante weniger exponiert sein, bleibt aber grundsätzlich vom Fehlerbild abhängig, ob der konkret verwendete Codepfad und das Agenten-Update den Fix enthalten.
Für Betreiber bleibt die nächste Entscheidung damit operativ: Agenten und deren Plugin-Runtime müssen versioniert und überwacht werden. Air Security sagt, man habe im Mai einen funktionierenden Test-Angriff gegen alle vier betroffenen Agenten entwickelt und die Anbieter im Juni informiert; zum 18. September habe zudem kein CVE-Identifier existiert und keiner der vier Anbieter habe öffentlich eine Sicherheitsunterlage zur Lücke veröffentlicht. Dass es keine belegten realen Ausnutzungen gebe, ist ein beruhigender Faktor, ändert aber nichts an der Ursache: Der Angriffsvektor sitzt in der Versionierungslogik zwischen Git-Referenzierung und dem tatsächlichen Code, der am Ende lokal ausgeführt wird. Wer Agenten in Produktionsumgebungen nutzt, sollte daher nicht nur die Plugin-Quellen „vertrauenswürdig“ wählen, sondern auch die Agenten selbst zeitnah auf die genannten Fix-Versionen bringen und Auto-Update-Regeln als eigenes Risiko betrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Plugin4Shell: Gefahr durch Plugin-Version-Locks in KI-Coding-Agenten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Plugin4Shell: Gefahr durch Plugin-Version-Locks in KI-Coding-Agenten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Plugin4Shell: Gefahr durch Plugin-Version-Locks in KI-Coding-Agenten« bei Google Deutschland suchen, bei Bing oder Google News!