


LONDON (IT BOLTWISE) – Identity visibility wird zur entscheidenden Grundlage für moderne IAM-Sicherheit, weil kompromittierte Zugangsdaten häufig den Einstieg liefern. Der Ansatz verknüpft Identitätsinventar, Berechtigungszuordnung und Laufzeitverhalten zu einem kontinuierlichen Gesamtbild statt zu starren Momentaufnahmen. Besonders in Cloud- und Multicloud-Setups entstehen Lücken, wenn Identitäten, Trust-Beziehungen und nicht registrierte lokale Konten nicht zusammengeführt werden. Unternehmen können daraus ein phasenbasiertes Programm ableiten, das zunächst unbesessene Hochrisiko-Identitäten adressiert und später Verhaltensbaselines aufbaut.
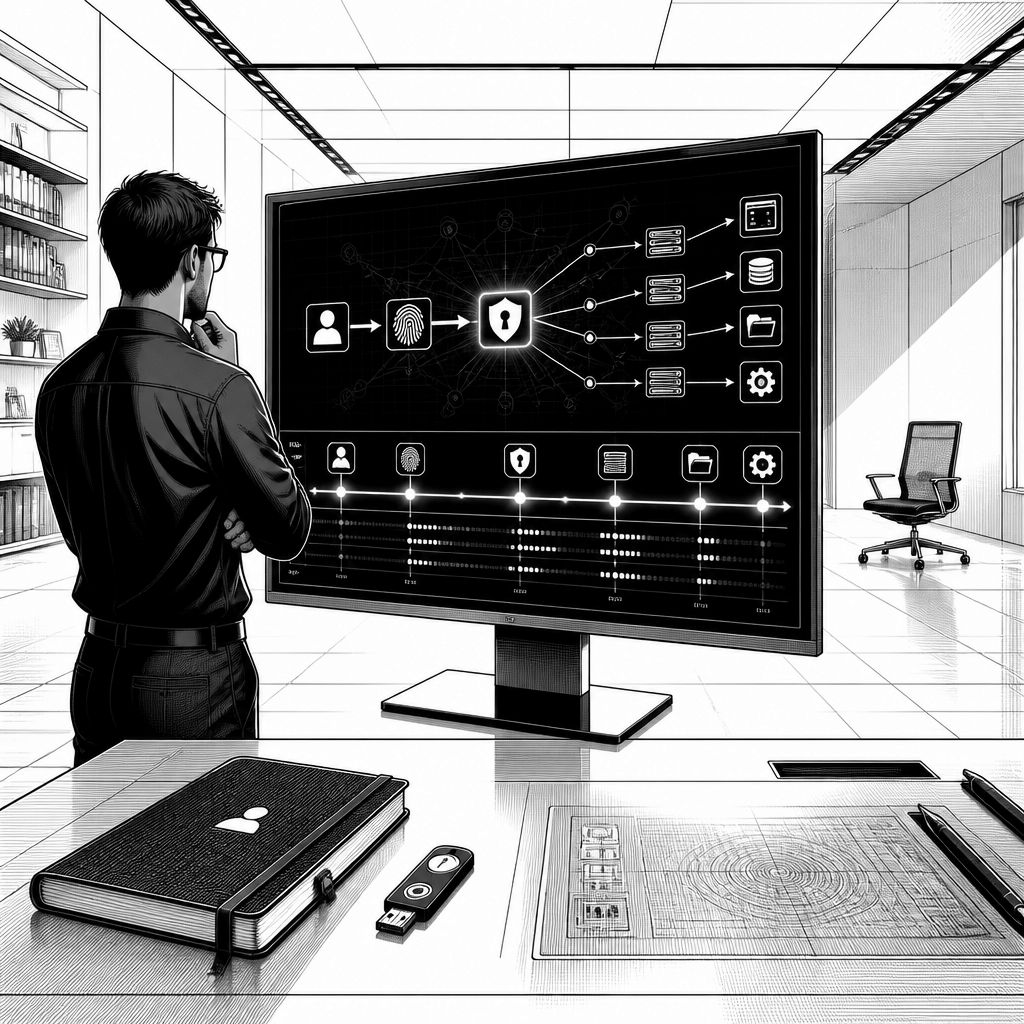
Im Jahr 2026 klingt „Identity Security“ schnell nach einem rein administrativen Thema, dabei entscheidet sie in der Praxis über die Qualität von Zugriffskontrollen in der echten Nutzung. Identity visibility meint genau diesen Perspektivwechsel: Statt nur zu wissen, welche Identitäten und Rollen in einem IAM-System eingerichtet sind, müssen Teams sehen, welche Identitäten in einer Umgebung tatsächlich existieren, welche Rechte sie effektiv haben und wie diese Rechte zur Laufzeit verwendet werden. Das ist weniger ein neues Produktversprechen als ein neues Sicherheitsprinzip. Denn in vielen Incident-Analysen zeigen sich kompromittierte oder missbrauchte Credentials als wiederkehrender Startpunkt, und diese Aktivität sieht im Protokoll häufig so ähnlich aus wie legitime Nutzerarbeit.
Technisch lässt sich Identity visibility in drei Bausteine zerlegen, die sich gegenseitig belegen. Erstens braucht es ein verlässliches Inventar der Identitäten, das nicht nur die im Identity Provider (IdP) bekannten Accounts umfasst, sondern auch lokale App-Konten, eingebettete Service-Credentials und ältere Authentifizierungsflüsse, die nie vollständig zentralisiert wurden. Zweitens braucht es ein Entitlement-Mapping: Welche Berechtigungen hängen an Rollen, welche Rollen sind geschachtelt, und welche Trust-Beziehungen wirken indirekt? Drittens entscheidet eine kontinuierliche Kontextanalyse darüber, ob die beobachtete Nutzung riskant ist oder nur Routine. Genau hier liegt der Unterschied zwischen „Intent“ und „Execution“: IAM-Plattformen formulieren Policy-Absichten (wer darf unter welchen Bedingungen wie lange), während Anwendungen und Infrastruktur zeigen, welche Credentials sich tatsächlich authentifizieren, welche Permissions ausgeübt werden und welche Pfade dabei durchlaufen werden.
Die Herausforderung wird besonders groß, sobald Cloud- und Multicloud-Umgebungen ins Spiel kommen. Nicht weil die einzelnen Plattformen keine Logs hätten, sondern weil Identitätsmodelle nicht nahtlos ineinander übersetzt sind. AWS arbeitet beispielsweise mit Rollen sowie Identity- und Resource-basierten Policies und damit auch mit Mechanismen, wie Principals über Cross-Account Role Assumption Reichweite erhalten. Azure/Entra ID nutzt Directory-Principals, Azure RBAC Role Assignments und zustimmungsbasierte App-Permissions in delegierten und Application Scopes. In Google Cloud vererben Service Accounts Berechtigungen über eine Hierarchie aus Organization, Folder und Project. Ergänzend kommen SaaS-Apps hinzu, die eigene Admin-Tiers, Custom Roles und lokale Konten haben, die nie im zentralen IdP auftauchen. Ohne Normalisierung prüfen Sicherheits- und Governance-Teams Plattformen getrennt voneinander und verlieren dabei genau die „Connective Tissue“ aus föderiertem Vertrauen, cross-account Zugriffspfaden und geteilten Credentials, die Angreifer beim lateralen Bewegen oft nicht über Netzwerkregeln, sondern über IAM-Trusts finden.
Dass dabei nicht nur „Human Identities“ zählen, wird in Cloud-Setups schnell offensichtlich. Machine Identities bilden einen großen Teil der Principals, entstehen durch Automatisierung wie Pipelines, Terraform-Runs oder Orchestrierungs-Tools und umgehen oft den HR-getriebenen Lifecycle, mit dem man in Unternehmen klassische Joiner-Mover-Leaver-Prozesse verbindet. Besonders kritisch sind Control-Plane-Identitäten: Sie konfigurieren Infrastruktur selbst. Ein kompromittiertes Automations-Token kann damit neue Zugriffe schaffen, Logging-Mechanismen verändern oder Kontrollen abschalten, die eigentlich zur Detektion dienen. Identity visibility tools behandeln deshalb jede nicht-menschliche Identität nach ähnlichen Governance-Kriterien wie einen Mitarbeiter-Account: mit benanntem Owner, Zweckangabe, Ablauf- oder Rotationsplan sowie aktiver Überwachung statt „läuft halt schon ewig“.
Für diese Aufgaben bündeln Identity-Visibility- und Intelligence-Plattformen (häufig unter Begriffen wie IVIP) Funktionen, die früher auf mehrere Werkzeugklassen verteilt waren. Manche Anbieter beginnen bei der Entdeckung: Sie ziehen Identitäten, Entitlements und Authentifizierungsflüsse direkt aus Anwendungen und Infrastruktur, statt sich nur auf IAM-Konfiguration zu verlassen. Andere setzen bei Observability und Access Graphs an, um effektive Berechtigungen über Datenquellen, Cloud-Plattformen und SaaS hinweg abzubilden. Wieder andere fokussieren Governance und Lifecycle-Management oder Posture/Config Hygiene, etwa für Active Directory und Entra ID. Gemeinsamer Nenner bleibt ein „unified inventory and access mapping“, das idealerweise auch die blinden Flecken mit abdeckt: Eine echte Inventur fragt, ob es Identitäten gibt, die niemand registriert hat. Wenn die Lösung nur IAM-Konfigurationen liest, reproduziert sie zwangsläufig genau die Lücken, die bereits im IAM-Modell stecken.
Damit aus Inventar kein reines Ticket-System wird, braucht es Analytics und Remediation-Workflows, die Risiko an Laufzeitkontexte binden. Behavioral baselining ist dafür eine Kernfähigkeit: Es trennt Routineautomationen von anomalem Privilege-Use durch dieselbe Credential. Dazu kommt Attack-path analysis, die nicht nur Konfigurationen bewertet, sondern die Frage „Ist das überhaupt ausnutzbar?“ über Berechtigungen, Reachability und Runtime-Kontext beantwortet. Für die operative Arbeit hilft auch Technique mapping, etwa zur Einordnung identity-bezogener Muster in MITRE ATT&CK, damit Analysten nicht nur einzelne Alerts sehen, sondern eine adversary-nahe Erzählung. In der Praxis entscheidet außerdem, wie Befunde weitergeleitet werden: Remediation routing sollte die zuständigen Teams mit den passenden Evidenzen versorgen, statt alles in eine gemeinsame Warteschlange zu kippen. Genau diese Verknüpfung macht Identity visibility anschlussfähig an Zero Trust: NIST SP 800-207 beschreibt kontinuierliche Verifikation, und die kann nur so gut sein wie das Signal hinter den Entscheidungen. Identity intelligence liefert dieses Signal und liefert gleichzeitig den Gegenbeweis, wo Enforcement tatsächlich nicht stattfindet, etwa wenn Apps noch Legacy-Authentifizierungsprotokolle akzeptieren oder administrative Accounts ohne MFA laufen.
Ein pragmatisches Programm scheitert selten an Technologie, sondern an Priorisierung und Sequenz. Reife Organisationen behandeln Identity visibility als Maturitätsreise: von manuellen, statischen Governance-Ansätzen hin zu automatisierter und kontinuierlicher Kontrolle, bis hin zu verhaltensbasierten Observability-Schichten über Anwendungen und Infrastruktur. Als Startpunkt empfiehlt sich die Schnittmenge aus „exzessiver Berechtigung“ und „hoher Exponierung“. Konkrete erste Ziele sind unbesessene Service Accounts mit Production-Write-Rechten, administrative Accounts, die ohne MFA authentifizieren, Credentials ohne Rotationshistorie sowie Accounts von ehemaligen Mitarbeitenden, die weiterhin Berechtigungen besitzen. Solche Funde sind nicht nur fachlich eindeutig, sondern auch schnell remediierbar, wodurch das Programm intern Glaubwürdigkeit aufbaut. Der Rollout selbst sollte in klaren Phasen ablaufen: Scope-Definition für Crown-Jewel-Apps und Cloud-Konten, Direct Discovery aus App- und Infrastruktur-Layern, Effective-Access-Mapping inklusive verschachtelter Gruppen und Vertrauensketten, Ownership-Zuweisung auch für nicht-menschliche Identitäten, anschließendes Behavioral Monitoring und schließlich Evidence Automation, die Compliance-Artefakte aus Live-Telemetrie ableitet statt jedes Audit-Wiederzusammenstellen aus Tabellen. Wenn das Team dabei für jedes Ergebnis einen Besitzer, eine Review-Logik und eine messbare nächste Aktion definiert, wird aus Identity visibility kein Datenfriedhof, sondern eine Sicherheitsfähigkeit, die den gesamten IAM-Stack überprüfbar macht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Identity Visibility 2026: IAM braucht Transparenz bis in den Runtime-Zugriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Identity Visibility 2026: IAM braucht Transparenz bis in den Runtime-Zugriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Identity Visibility 2026: IAM braucht Transparenz bis in den Runtime-Zugriff« bei Google Deutschland suchen, bei Bing oder Google News!