


ZÜRICH / LONDON (IT BOLTWISE) – In dieser Woche zeigen mehrere Vorfälle, wie schnell sich Angriffe durch „vertrauenswürdige“ Komponenten in Browser und Cloud-Workflows einschleusen. Besonders kritisch: eine Cisco-Identity-Services-Engine-Schwachstelle (CVE-2026-76460, CVSS 10,0) wird aktiv ausgenutzt und kann eine Authentifizierung umgehen. Daneben nehmen ClickFix-Angriffe deutlich zu, weil sie Nutzer mit eingebetteten Umleitungen zum Ausführen eigener Kommandos bringen. Der zweite Trend ist die Geschwindigkeit: Patch-Lücken schrumpfen, während Angreifer automatisierte Ketten einsetzen.
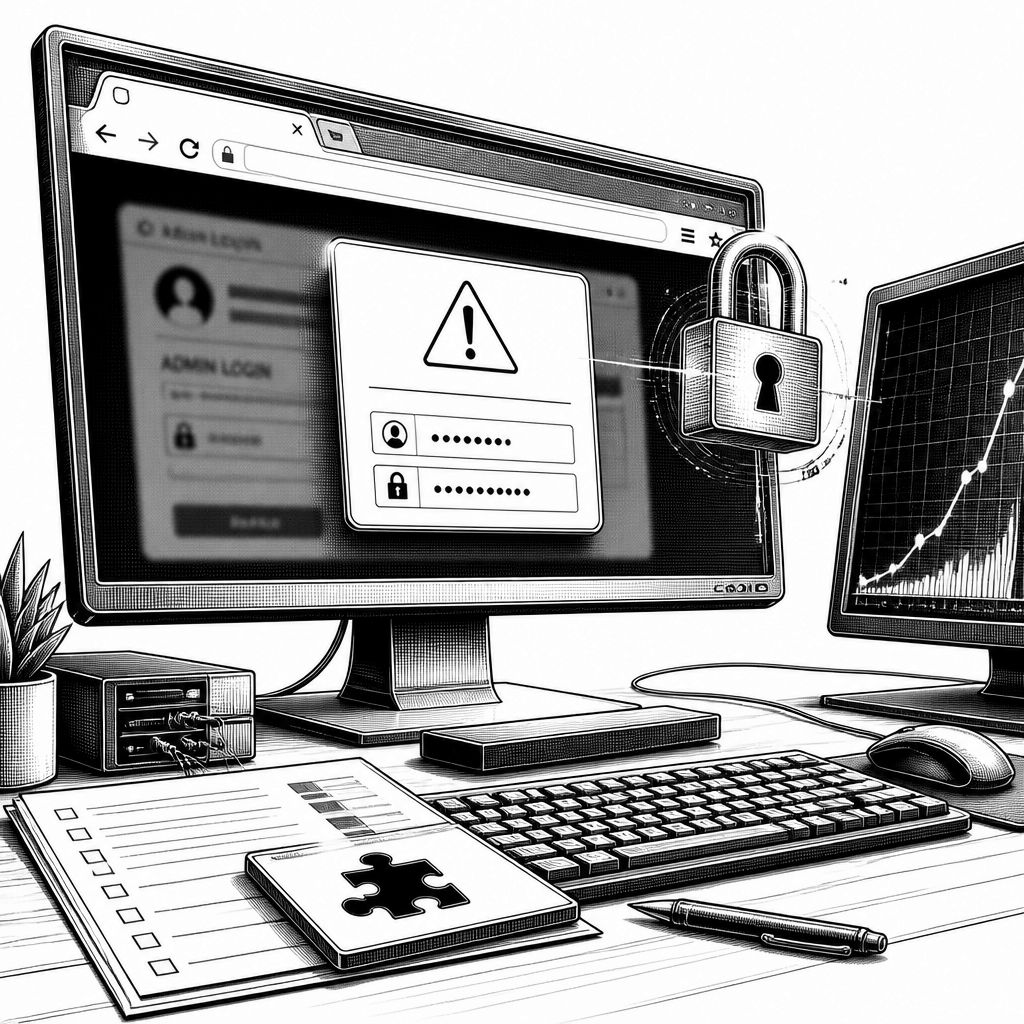
Die Meldungen der Woche wirken auf den ersten Blick wie ein Sammelsurium aus unterschiedlichen Fronten: Identity-Schnittstellen, Browser-Erweiterungen, Supply-Chain-Fehler bei KI-Agenten und sogar neu auftauchende Ransomware-Familien. Beim genaueren Hinsehen gibt es jedoch einen gemeinsamen Nenner. Viele Angriffswege starten nicht in „exotischen“ Systemen, sondern in genau den Komponenten, denen Teams täglich vertrauen: API-Endpunkte, Plugin-Ökosysteme, Paket-Repositories, Login-Flows oder Browser-Prompts. Genau dort entstehen die kleinen Öffnungen, die dann reichen, damit ein Angreifer ohne großen Vorlauf Privilegien eskalieren oder Daten abgreifen kann.
Im Zentrum steht ein von Cisco als maximal kritisch eingestufter Authentifizierungsbypass in der Identity Services Engine (ISE). Die Schwachstelle CVE-2026-76460 (CVSS 10,0) soll es einem unauthentifizierten, entfernten Angreifer erlauben, Authentifizierungskontrollen an einem API-Endpunkt zu umgehen. Praktisch heißt das: Mit einer speziell gestalteten Anfrage an die betroffene Schnittstelle könnte ein Angreifer die webbasierte Verwaltung des Geräts erreichen, ohne regulär eingeloggt zu sein. Für Betreiber ist das weniger ein „Hardening“-Thema als ein sofortiges Patch- und Expositions-Risiko: Wer ISE in der falschen Netzwerkzone betreibt oder Managementpfade nicht strikt segmentiert, erhöht die Wahrscheinlichkeit, dass ein bereits beobachteter Exploit auch bei ihnen schnell greift.
Während solche Bypässe die Verteidigung an der Peripherie testen, zeigen ClickFix- und Browser-Hijack-Vorfälle, wie sehr sich soziale Täuschung mit technischen Einfallstoren verschränkt. Mehrere Berichte beschreiben Angriffe, bei denen Nutzer über „normale“ Browser-Interaktionen in eine Falle gelockt werden: Ein Link führt zu einer echten, aber missbrauchten Dokumentvorlage (etwa als Köder über eine Google-Doc/Apps-Script-Kette), eine „Manuell aktualisieren“-Schaltfläche löst versteckte Laderoutinen aus oder eine eingebettete Website-Interaktion triggert eine Overlay-Nachricht, die anschließend zum Kopieren und Ausführen von Befehlen animiert. Hinzu kommt die Supply-Chain-Komponente: In einem Fall wurde bei einem Engagement-Anbieter Code in sehr viele Webseiten eingeschleust, inklusive einer ClickFix-Overlay-Logik und einem WordPress-Plugin-Mechanismus, der offenbar erst durch das Besucherverhalten von Administratoren aktiviert wird. Für Sicherheitsteams verschiebt sich damit die Priorität: Nicht nur Endpunkte, auch Vorlagen, Widgets, Script-Bundles und selbst scheinbar harmlose Einbettungen müssen in Monitoring und Content-Sicherheitsregeln mitgedacht werden.
Besonders deutlich wird der zweite Trend der Woche: Zeit wird zur Angriffsressource. Bei KI-gestützten Entwicklungsagenten reicht ein einzelnes fehlgeleitetes Vertrauen in die Integritätsprüfung, um aus einem „sicheren“ Installationspfad eine 0-Click-Runtime-Gefahr zu machen. Die von AIR Security beschriebene Schwachstelle Plugin4Shell adressiert genau diese Lücke: Ein Plugin kann den SHA-Pinning-Mechanismus umgehen, sodass Agenten zwar den gepinnten Commit aus dem Marketplace „auschecken“, aber die Auflösung dennoch auf bösartigen Code landet, sofern der Angreifer die Plugin-Repository-Steuerung besitzt. Damit wird eine klassische Annahme untergraben („Wenn der Pin stimmt, ist der Code korrekt“). Für Teams mit KI-Entwicklungsagenten bedeutet das konkret: Updates sind nicht optional, und die Governance darf sich nicht auf Marketplace-Compliance beschränken, sondern muss auch den Pfad vom Pin zur tatsächlich ausgeführten Artefakt-Identität prüfen.
Parallel dazu zeigt die „Cycle of Trust“-Problematik auch in der Forschung: Während neue Angriffsmuster zunehmen, steigt zwar die Menge an automatisierten Befunden, aber nicht zwangsläufig die Klarheit. Berichte zur Untersuchung bestimmter Ledger-Prozesse (im Umfeld von Modell-Sicherheit) deuten auf eine Diskrepanz zwischen „gemeldeten“ und „wirklich adressierten“ Findings hin; einzelne Schwachstellen werden zurückgezogen oder als Duplikate markiert, während der Anteil der fixierten Punkte über mehrere Monate hinweg begrenzt bleibt. Das ist weniger ein Vorwurf als ein praktischer Hinweis für Organisationen: Sicherheitsarbeit braucht Metriken, die nicht nur den Eingang, sondern auch den Zustand (verifiziert behoben, noch offen, zurückgezogen) sowie die Abdeckung über Projektgrenzen hinweg abbilden. Gerade in KI-Umgebungen ist Transparenz ohne operatives Tracking nur eingeschränkt nutzbar.
Abseits der reinen Technik prägen auch rechtliche und operative Signale das Bild. In den USA wurde etwa eine über Gerichtswege koordinierte Aktion gegen DDoS-as-a-Service-Domains beschrieben; die Größenordnung der angeblichen Nutzung seit 2022 unterstreicht, dass Angreifer auch mit „Anmietmodellen“ arbeiten, statt selbst jedes Botnetz aufzubauen. In Europa wiederum steht mit einem Urteil zu Ransomware-Entwicklung ein weiterer Aspekt im Raum: Wenn Kriminelle gemeinsam an Werkzeugen arbeiten und diese dann in unterschiedliche Kampagnen einfließen lassen, wird das klassische „Tooling-Verbot“ allein nicht reichen. Für Unternehmen heißt das: Resilienzplanung, Patchmanagement mit Priorisierung und ein sauberes Incident-Response-Playbook müssen schneller greifen als die nächste Welle von Ausnutzungen.
Unterm Strich lautet die Leitlinie dieser Woche: Nicht weniger, sondern genauer prüfen. „Vertrauenswürdig“ bleibt ein brauchbarer Startpunkt, ersetzt aber keine Kontrolle, sobald Authentifizierungspfade, externe Skripte, Plugin-Ökosysteme oder KI-Agent-Pipelines beteiligt sind. Wer jetzt handelt, sollte zuerst die akut exponierten Schnittstellen und bereits aktiv ausgenutzte Schwachstellen schließen (bei der Cisco-ISE-Schwachstelle steht dabei die sofortige Bewertung der Exposure und das zeitnahe Einspielen der Korrektur im Vordergrund). Danach folgt die harte Hausaufgabe für ClickFix- und Script-basierte Angriffe: weniger „offene“ Einbettungsflächen, restriktivere Ausführungsregeln für Inhalte und ein Monitoring, das Overlay- und Loader-Aktivitäten unabhängig von der Quelle erkennt. Und ganz am Ende kommt die Tempo-Frage: Wenn Angreifer Ketten in Minuten drehen, kann sich die Verteidigung keine langen Prüfzyklen leisten – sie muss Risiken vorher priorisieren und Entscheidungen zur Laufzeit absichern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cisco-ISE-Auth-Bypass und ClickFix-Wellen: Warum Patchen jetzt zählt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cisco-ISE-Auth-Bypass und ClickFix-Wellen: Warum Patchen jetzt zählt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cisco-ISE-Auth-Bypass und ClickFix-Wellen: Warum Patchen jetzt zählt« bei Google Deutschland suchen, bei Bing oder Google News!