


LONDON (IT BOLTWISE) – Eine neue Schwachstelle in der Linux-Kernel-KVM-Implementierung für ARM64 (CVE-2026-89775) kann freigegebenen Host-Speicher für eine Gast-VM wieder sichtbar machen. Unter bestimmten Bedingungen bei aktivierter verschachtelter Virtualisierung kann der Gast Host-Kernel-Speicher lesen und schreiben, ohne dass ein Hardware-Trap die Kontrolle zurückgibt. Der Fehler wird im Upstream in den Kernel-Versionen 6.18.51, 7.2.5 und 7.3-rc1 behoben. Bis Distributionen nachziehen, bleibt der Fokus vor allem auf Systeme mit aktivem Nested-VM-Setup und gegebenen Zugriffsrechten auf /dev/kvm.
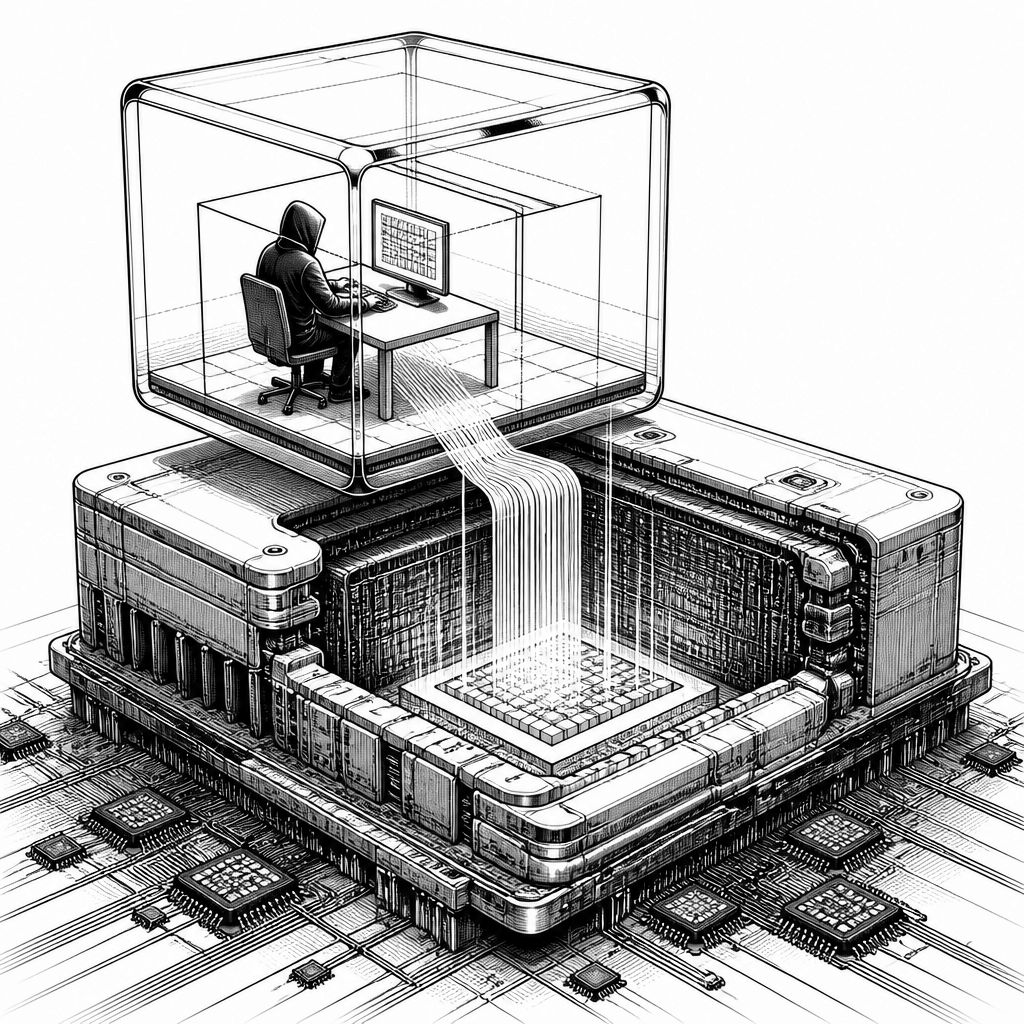
In virtuellen ARM64-Umgebungen rückt ein Detail aus der KVM-Implementierung in den Mittelpunkt: Wie der Linux-Kernel bei verschachtelter Virtualisierung (Nested Virtualization) Adressübersetzungen im Prozessor-Cache behandelt. Die Schwachstelle CVE-2026-89775 betrifft den Pfad, der in KVM für Nested Virtualization auf ARM64 aktiv ist. Laut den öffentlich beschriebenen technischen Abläufen kann dabei freigegebener Speicher des Hosts so lange „stehen bleiben“, dass eine Gast-VM ihn anschließend wieder lesen und beschreiben kann. Genau diese Kombination ist gefährlich, weil sie den sonst üblichen Isolationseffekt zwischen Gast und Host aufweicht.
Der Mechanismus dahinter wirkt auf den ersten Blick wie ein klassischer TLB-Inkonsistenzfehler, nur eben an der Grenze zwischen Gastlogik und Hostverwaltung. Wenn der Gast seinen Speicher in einer spezifischen Weise anordnet, soll eine Größenberechnung im KVM-Teil für die Nested-Virtualisierung einen Wert von 0 ergeben. Dadurch wird in der Folge eine Aktion übersprungen, die veraltete Einträge aus dem Adresscache entfernen soll, konkret eine TLB-Invalidierung. In der Praxis bedeutet das: Eine Seite, die der Host zuvor als freigegeben behandelt, bleibt weiterhin gemappt und dadurch aus Sicht des Gasts schreibbar. Der Artikel beschreibt, dass der Gast den Zugriff in 64-Bit-Schritten durchführen kann und dabei keine Hardware-Maßnahme die Ausführung automatisch „zurück auf den Host“ bremst oder abbricht.
Als Auswirkung wird ein Guest-to-Host-Escape eingeordnet. Der Sicherheitsforscher Hyunwoo Kim, der den Fehler gemeldet und am 16. September offengelegt hat, führt aus, dass ein Gast damit aus der eigenen VM ausbrechen und Code auf der darunterliegenden Maschine ausführen kann. Wichtig ist dabei die Bedingung, die den Angriffspfad stark einschränkt: Die Schwachstelle zielt explizit auf Hosts mit aktivierter Nested Virtualization. Auf ARM64 ist diese Funktion standardmäßig deaktiviert und wird nur als experimenteller Boot-Modus angeboten, der Armv8.4-Hardware mit dem Feature FEAT_NV2 voraussetzt. Wer einen „normalen“ ARM64-KVM-Host betreibt, der FEAT_NV2 nicht einschaltet, bewegt sich damit nicht automatisch in der beschriebenen Angriffsroute.
Trotzdem gibt es eine zweite Missbrauchsvariante, die für einzelne Betreiber häufiger vorkommen kann als ein streng kontrolliertes Nested-Setup. Wenn ein lokaler Benutzer beliebigen Zugriff auf /dev/kvm hat, also die Schnittstelle zum Erzeugen und Steuern von Virtual Machines ohne zusätzliche Privilegien öffnen darf, kann dieser Nutzer mit einem eigenen Gast die gleiche Schwäche ausnutzen. Als Beispiel wird ein Szenario aus der Praxis genannt, in dem der Zugriff auf /dev/kvm standardmäßig für alle Nutzer offen ist. Für Red Hat Enterprise Linux wird dabei differenziert: Der Kernel in Version 10 gilt als betroffen, während Versionen 6 bis 9 als nicht betroffen eingestuft werden. Auch dieser Pfad setzt jedoch voraus, dass Nested Virtualization auf dem Host tatsächlich aktiviert ist.
Für das Patch-Management liefert der Upstream-Kernel relativ klare Anker: Behoben ist der Fehler in Linux 6.18.51, 7.2.5 sowie 7.3-rc1. Gleichzeitig macht die Quelle deutlich, dass die Verteilung in Distributionen zeitlich auseinanderläuft und damit je nach Release-Train unterschiedlich schnell korrigiert wird. Red Hat Enterprise Linux nennt als Beispiel konkrete Betroffenheit für „Version 10“, während für Ubuntu 26.04 einschließlich der in der Cloud genutzten Kernel-Varianten eine Verwundbarkeit beschrieben wird; Ubuntu 24.04 (LTS) selbst gilt als nicht betroffen, aber bestimmte neuere Hardware-Enablement-Kernel (6.17 und 7.0) seien verwundbar. Andere Distributionen werden ebenfalls differenziert: Debian bookworm und trixie seien nicht betroffen, während sid bereits per Fix in 7.2.6-1 korrigiert sei; bei einer Fork-Distribution wird hingegen Verwundbarkeit genannt. Das unterstreicht, dass Betreiber nicht nur auf „Distribution ja/nein“ achten sollten, sondern auf die konkrete Kernel-Fassung und die Frage, ob der fehlerhafte Codepfad überhaupt enthalten ist.
Für Umgebungen, die nicht sofort patchen können, ist die Lage weniger komfortabel. Red Hat gibt an, dass kein Workaround den eigenen Kriterien genügt, wenn Systeme noch nicht gefixt sind. Außerdem stuft die Quelle das Risiko über mehrere Vendor-Bewertungen hinweg hoch ein: Die erzielten Scores liegen demnach zwischen 7,8 und 9,3 von 10. Dabei wird der Angriff als lokal beschrieben, also nicht als Remote-Exploit über das Netzwerk startbar. Interessant ist auch die Priorisierung: Ubuntu setzt den eigenen Fokus für die Schwachstelle demnach auf „medium“, obwohl das generelle Impact-Niveau als hoch bewertet wird. Solche Gegenüberstellungen sind in der Praxis relevant, weil sie zeigen, wie stark operative Faktoren – etwa Config-Defaults und Zugriffsbeschränkungen – die tatsächliche Dringlichkeit für Betreiber beeinflussen.
Für Cloud-Tenants ist die Frage nach dem realen Risiko besonders naheliegend: Könnten Gäste die Schwachstelle nutzen, um in Ressourcen eines Providers einzudringen? Zum Stand der Darstellung wurde der Fehler nicht im U.S.-CISA-Katalog der bereits ausgenutzten Schwachstellen geführt, und das erwartete Ausnutzungspotenzial wurde mit weniger als 1% angegeben. Trotzdem bleibt das grundlegende Muster bestehen: Wenn die Konfiguration in Teilen des Rechenzentrums das benötigte Nested-Virtualization-Setup unterstützt, kann die Schwachstelle theoretisch auch dort relevant werden. Laut der Quelle bieten große Anbieter die nötige Kombination in ihren Standard-ARM-Angeboten nicht sauber an: Amazon Web Services nenne Nested Virtualization für Intel-basierte Instanzen, Google Cloud schließe seine ARM-VMs davon aus. Das ist kein Freifahrtschein, aber es erklärt, warum die spezifische Angriffsroute in typischen ARM-Offerings oft nicht „out of the box“ vorhanden ist.
Aus Sicht der KVM-Sicherheit ist die Meldung auch ein Signal für die laufenden Herausforderungen bei isolationskritischen Virtualisierungspfaden. Die Schwachstelle wird als vierter Guest-to-Host-Escape eingeordnet, den Kim in diesem Jahr offengelegt hat: zwei davon betrafen die x86-Version von KVM, während ein ARM64-Escape bereits im Juni veröffentlicht wurde und als erster öffentlich gezeigter Escape auf ARM64 beschrieben wurde. Für Unternehmen bedeutet das vor allem eins: Patchen bleibt die Hauptlinie, aber zusätzlich lohnt eine Konfigurationsinventur. Entscheidend ist, ob Nested Virtualization auf ARM64 überhaupt aktiviert ist und ob /dev/kvm in kontrollierten Nutzerkontexten zugänglich gemacht wurde. Wer diese beiden Faktoren beherrscht, reduziert die Angriffsoberfläche erheblich – auch wenn der Kernel-Fix in jedem Fall die nachhaltigere Lösung bleibt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-89775: KVM auf ARM64 lässt Gäste Host-Kernel lesen und schreiben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-89775: KVM auf ARM64 lässt Gäste Host-Kernel lesen und schreiben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-89775: KVM auf ARM64 lässt Gäste Host-Kernel lesen und schreiben« bei Google Deutschland suchen, bei Bing oder Google News!