


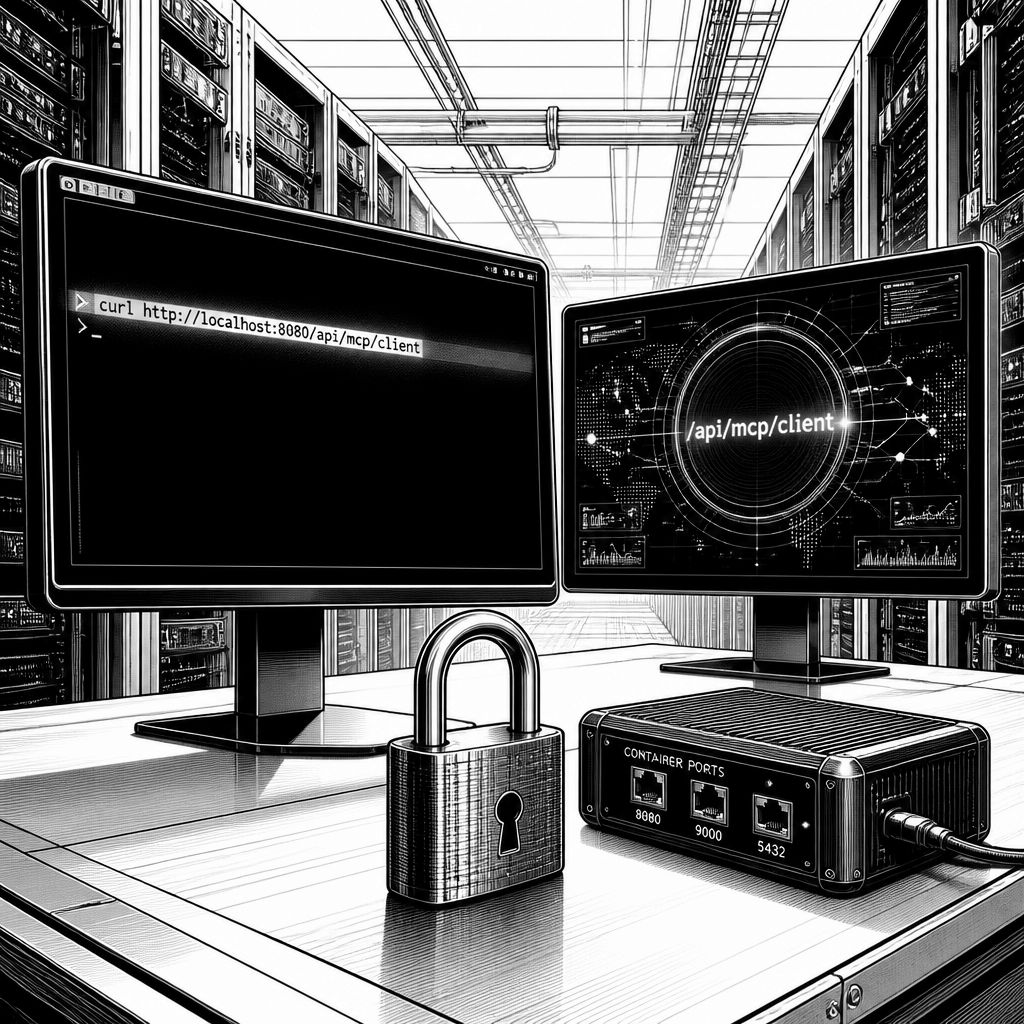
LONDON (IT BOLTWISE) – In Bifrost wurde eine kritische Lücke (CVE-2026-90898, CVSS 9,8) bekannt, die Angreifern ohne Authentifizierung beliebige Befehle auf dem Gateway-Server ausführen lässt. Betroffen sind Versionen des Bifrost-HTTP-Transports vor 2.1.0, solange die Management-Authentifizierung deaktiviert ist – standardmäßig ist das der Fall. Der Angriff läuft über einen einzelnen unauthentifizierten POST an den Management-API-Endpunkt /api/mcp/client. Betreiber sollen sofort auf transports/v2.1.0 aktualisieren und zusätzlich API-Schlüssel rotieren, wenn Authentifizierung offengeblieben ist.
Bifrost ist als Open-Source-KI-Gateway dafür gedacht, Requests an mehr als 20 LLM-Provider zu routen und die Anbindung für Teams zu vereinheitlichen. Genau diese zentrale Rolle macht eine Sicherheitslücke besonders kritisch: Laut einer Sicherheitsanalyse betrifft eine Schwachstelle im Bifrost-HTTP-Transport (CVE-2026-90898) alle Versionen vor 2.1.0, wenn die Management-Authentifizierung deaktiviert ist. Dabei reicht aus Sicht des Angreifers ein einzelner HTTP-Request, um auf dem Gateway-Server Code in Form von beliebigen Kommandos auszuführen.
Technisch setzt der Angriff bei der Management-API an. Der relevante Pfad lautet /api/mcp/client: Ein unauthentifizierter Angreifer kann einen stdio-typischen MCP-Client registrieren, ohne erst eine MCP-Handshake-Phase abzuwarten. Bifrost startet die übergebene Kommandosequenz unmittelbar „sofort“, bevor irgendein offizieller MCP-Handshake den Ablauf absichert. Entscheidend ist auch der Kontext, in dem diese Prozesse laufen: Auf dem offiziellen Docker-Image ist der Gateway-Prozessbenutzer appuser, und diese Kommandos werden genau mit dieser Identität ausgeführt.
Für den Schaden sorgt dann die Kombination aus Prozessausführung und Schlüsselverwaltung. Bifrost speichert API-Schlüssel für die angebundenen Provider. Wenn ein Angreifer Kommandos auf dem Gateway als Prozessbenutzer ausführen kann, kann er in der Praxis genau auf diese im System vorliegenden Secrets zugreifen oder sie zumindest für weitere Schritte missbrauchen. Damit ist der Schritt von „Remote Command Execution“ zu „Komponentenkonto für weitere Systeme“ kurz: Die gestohlenen oder missbrauchten Provider-Schlüssel ermöglichen dann nicht nur das Auslesen von Daten, sondern auch das unautorisierte Auslösen von LLM-Requests und damit Kosten- oder Missbrauchsszenarien.
Der zweite Praxisfaktor ist die Netzexposition des Management-Endpunkts. Die stock Bifrost-Binärdatei bindet die Management-API standardmäßig an localhost, wodurch der Zugriff auf die lokale Maschine beschränkt bleibt. Anders verhält es sich laut Analyse beim offiziellen Docker-Image: Dort bindet der Dienst auf 0.0.0.0, sodass der Management-Listener von außen erreichbar sein kann, sobald der Port im Container-Setup veröffentlicht wurde. Für Betreiber bedeutet das: Selbst wenn das eigentliche Gateway im Betrieb „funktional“ wirkt, kann die Management-Komponente unbemerkt zum Angriffspfad werden, sobald sie außerhalb vertrauenswürdiger Netze erreichbar ist.
Die Abhilfe ist klar benannt: Ein Upgrade auf transports/v2.1.0 soll für unauthentifizierte Versuche, einen stdio MCP-Client zu registrieren, einen 403-Fehler zurückgeben. Wer kurzfristig nicht aktualisieren kann, sollte nach den Empfehlungen mindestens governance.auth_config.is_enabled auf true setzen, starke Zugangsdaten verwenden und den Management-Listener konsequent aus nicht vertrauenswürdigen Netzsegmenten entfernen. Außerdem rät die Sicherheitsstelle explizit dazu, jede Instanz, die mit deaktivierter Authentifizierung und exponiertem Management-API-Layer gelaufen ist, als kompromittiert zu behandeln. In diesem Fall sollten virtuelle Schlüssel und sämtliche Provider-API-Schlüssel rotiert werden, weil der Angreifer im Worst Case bereits Zugriff auf die gespeicherten Secrets hatte.
Als zusätzlicher Hinweis wird eine weitere, verwandte Schwachstelle genannt: CVE-2026-86242 (CVSS 8,1) erlaubt unauthentifizierten Angreifern, einen Custom-Plugin-Eintrag mit einem HTTP-URL-Pfad zu registrieren. Bifrost lädt die Datei herunter, schreibt sie als temporäres shared object und versucht anschließend, sie über Go plugin.Open zu laden. Der Effekt hängt dabei vom Build-Typ ab: In dynamisch gelinkten Builds, die Go-Custom-Plugins unterstützen, kann der Plugin-Code als Gateway-Prozessbenutzer laufen; in statisch gelinkten Builds (einschließlich des offiziellen Docker-Images) schlägt plugin.Open fehl und es soll „nur“ zu einer serverseitigen Request Forgery kommen. Die vorgesehene Fix-Stufe liegt ebenfalls in transports/v2.0.0.
Beide Lücken teilen laut Analyse denselben Grundmechanismus: Die Management-API wird im Projekt standardmäßig ohne Authentifizierung ausgeliefert. Damit entsteht ein wiederkehrendes Muster, das bereits in der Praxis zu Angriffen geführt hat: In der Vergangenheit wurden Designprobleme im MCP-STDIO-Transport diskutiert, zudem gab es bei anderen KI-Gateways eine aktiv ausgenutzte Command-Injection, die in bekannte Schwachstellenkataloge aufgenommen wurde. Dass Bifrost CVE-Nummern zum Veröffentlichungszeitpunkt nicht in solchen Katalogen gelistet waren, ändert aus Betreiberperspektive wenig: Entscheidend ist, dass die Angriffswege unmittelbar über Management-Funktionen führen und sich daher sehr schnell in reale Ausnutzungen übersetzen können.
Für IT-Teams bedeutet das in der Umsetzung vor allem eins: Das Sicherheitsmodell eines KI-Gateways darf nicht davon ausgehen, dass „die Datenebene“ allein geschützt ist. In der Praxis sollten Governance-Einstellungen, Netzwerksperren und Secret-Rotation als zusammenhängendes Paket betrachtet werden. Wer die Management-API von vornherein nur intern, nur hinter starker Authentifizierung und idealerweise nur über kontrollierte Deployment-Layouts betreibt, reduziert die Angriffsfläche spürbar. Gleichzeitig zeigt der Fall, wie wichtig schnelle Patch-Zyklen bei Infrastrukturkomponenten sind, die mehrere externe Provider kapseln und dadurch zum zentralen Vertrauensanker werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bifrost: Kritische Command-Injection-Lücke (CVE-2026-90898) ohne Authentifizierung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bifrost: Kritische Command-Injection-Lücke (CVE-2026-90898) ohne Authentifizierung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bifrost: Kritische Command-Injection-Lücke (CVE-2026-90898) ohne Authentifizierung« bei Google Deutschland suchen, bei Bing oder Google News!