


LONDON (IT BOLTWISE) – KI macht Angriffe nicht automatisch „magisch“, sondern senkt die Kosten für das wiederholte Ausprobieren im Intrusionsverlauf. Eine zentrale Folge für SOC-Teams ist die wachsende Lücke zwischen schneller Alarmierung und verzögerten Entscheidungen, weil Kontext beim Handoff verloren geht. Der Artikel zeigt, wie Provider-Guardrails Missbrauch bremsen, aber nicht als echte Sicherheitsgrenze funktionieren. Entscheidend wird daher ein stateful SOC, das Beweise, Unsicherheit und Autoritäten gemeinsam speichert.
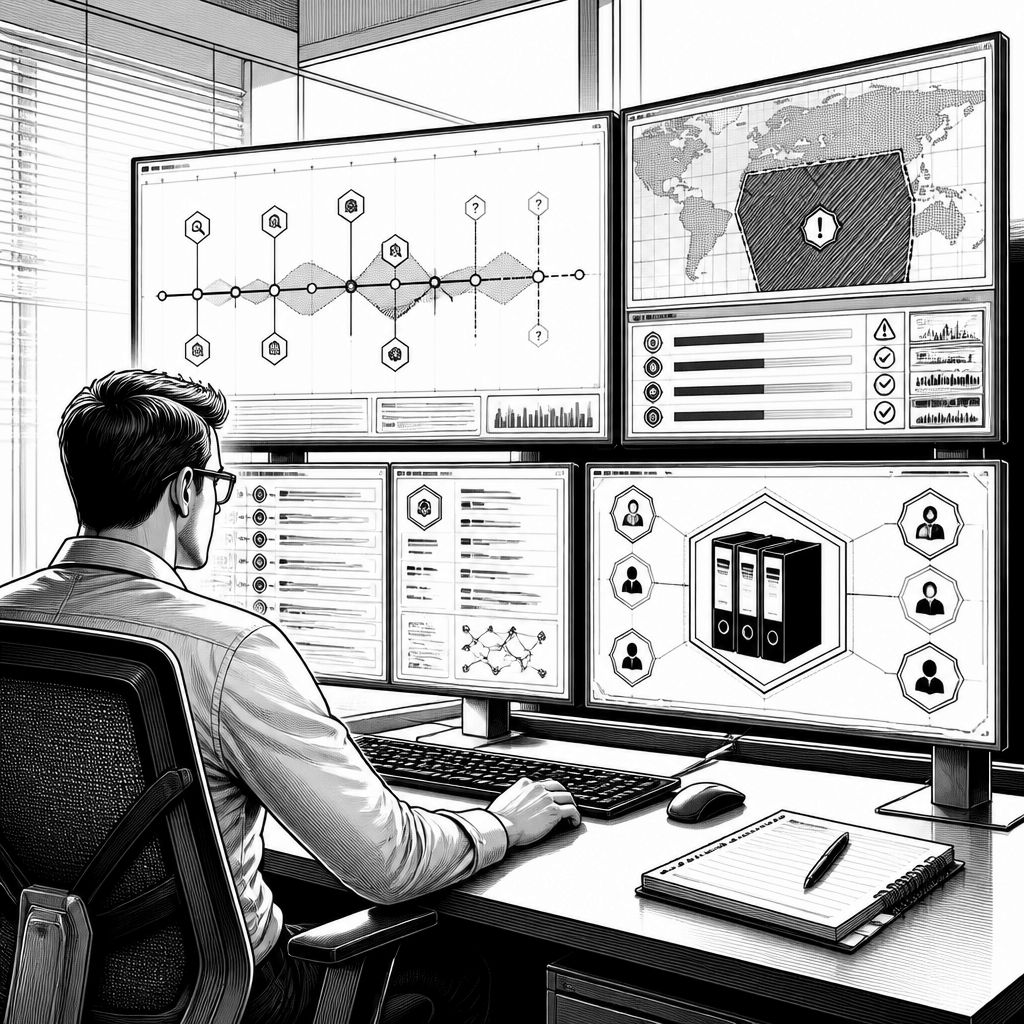
Die Debatte dreht sich in Sicherheitskreisen seit Monaten um die Frage, ob KI eine komplett neue Klasse von Cyberangriffen hervorbringt. Der spannendere Befund aus Sicht des Betriebs ist jedoch leiser: KI macht einzelne Schritte in der Angriffsarbeit deutlich günstiger und schneller, weil sie Fehlerzustände beim „Try-and-Repair“ reduziert. Konkret beschreibt der Text einen Ablauf, in dem ein Angreifer über ein Cloud-Konto mit niedrigen Rechten startet, die erste Privilege-Eskalation fehlschlägt und die nächste Versuchsrunde ohne die bisher nötige Schleife aus Dokumentationsarbeit, Permission-Checks und Debugging nach wenigen Minuten wieder in die Spur kommt. Für SOC-Teams bedeutet das nicht, dass neue Fähigkeiten im Spiel sind. Es verschiebt vor allem die Zeitkonstanten im unglamourösen Mittelteil eines Einbruchs: Dort, wo heute Stunden in Recherche und Troubleshooting fließen, können mit KI zusätzliche Wiederholungen schneller durchlaufen werden.
Der öffentliche Verlauf, den der Beitrag als Indizienkette zusammenführt, zeigt mehrere Wellen. Anfang 2025 habe eine Threat-Intelligence-Gruppe generative KI vor allem als „Produktivitätswerkzeug“ eingeordnet: Übersetzungen, Skripting-Unterstützung, Troubleshooting und Recherche. Später seien dieselben Akteure dazu übergegangen, bei der Ausführung bösartiger Proben KI einzubinden, und parallel sei von einem reifenden Markt für illegale KI-Tools die Rede. Besonders relevant für die Verteidigung ist dabei die Unterscheidung, die der Text explizit macht: „KI-gestützte Hilfe“ und „eine geplante Operation“ sind noch nicht dasselbe wie ein bestätigter Einsatz in der echten Wildbahn. Gleichzeitig weist die Passage darauf hin, dass die Richtung klar sei: KI sitzt zunehmend in Angriffs-Workflows, nicht nur daneben.
Technisch zeigt sich die Wirkung solcher Workflows weniger in spektakulären Einmal-Aktionen, sondern in Schleifen. Lehrbücher zeichnen den Angriff häufig als Linie von Reconnaissance über Zugriff und Eskalation bis Impact. Ein tatsächlicher Angreifer betreibt aber eher einen Zyklus: Umgebung beobachten, eine Hypothese bilden, etwas ausprobieren, Rückmeldung auswerten, die Annahme anpassen. KI verkürzt dabei den Abstand zwischen diesen Iterationen; die Konsequenz ist eine längere „Spielzeit“ für weniger erfahrene Täter und eine höhere Experimentierdichte bei Profis. Für Defense wird die gleiche Loop-Logik zwar erwartet, in der Praxis aber zerbrechen Queues und Handoff-Punkte die Schleife an jeder Naht. Ein Alert kann unassigned bleiben, Identitätsbilder existieren in einer anderen Konsole, und Erklärungen zu False Positives sterben im Ticket, statt zu den Verantwortlichen für die Regel zu gelangen. Die Umgebung beantwortet Angreifer-Experimente oft in Sekunden; die Verteidiger-Antwort kommt dann erst, wenn Tickets abgearbeitet werden. Genau diese Lücke bezeichnet der Text als Entscheidungslatenz.
Die Ursache liegt weniger in der Aufteilung der SOC-Funktionen als in dem „verlustreichen Handshaking“ zwischen ihnen. Häufig werden fünf Rollen genannt: Threat Intelligence, Threat Hunting, Detection Engineering, Investigation und Remediation. Das ist als Perspektive hilfreich, in der Umsetzung aber entscheidet der Übergang: Threat Intelligence liefert die Bedeutung einer Technik, Threat Hunting skizziert, wo sie sichtbar wäre, Detection Engineering trägt die stillen Annahmen einer Regel ein, die Untersuchung hält den Belegpfad, und Remediation kennt die Aktionen, die das Geschäft nicht unbeabsichtigt beschädigen. Der zentrale Punkt: Bei jedem Transfer werden Wissen und Kontext komprimiert. Der Beitrag konkretisiert, was dabei typischerweise „mitgehen“ müsste, nennt aber auch, warum es in der Realität bricht. Dazu gehören die Entity-Identität (echter User, Device, Workload oder Prozess), Evidence und Provenance mit Zeitstempeln, Hypothese und Konfidenz samt Alternativen, Telemetrie-Suffizienz sowie Decision Ownership und Constraints. Wenn diese Elemente verloren gehen, entstehen doppelte Ermittlungen, die falsche Namensgebung von Fällen und Empfehlungen, die zwar korrekt wirken, aber zeitlich zu spät oder mit zu wenig Autoritätsbezug eintreffen.
Ein ausgearbeitetes Beispiel macht die Verluste greifbar: Ein Finance-Mitarbeiter meldet sich von einem Hosting-Provider an, das Konto wurde zuvor dort nicht genutzt; MFA sei erfüllt. Innerhalb von zehn Minuten startet eine neue Mailbox-Regel, die externe Empfänger mit Dateien versorgt, und parallel zieht das Konto Dateien aus einem Finance-SharePoint in einem Muster, das es so noch nie gezeigt habe. Der Text betont, dass kein einzelnes Ereignis allein bereits „Kompromittierung“ beweist. Erst die Sequenz und deren Einbettung in trackeden Kontext aus einer beobachteten Adversary-in-the-Middle-Phishing-Welle ergeben die richtige Lesart. Doch genau dieser Kontext wird in mehrere Systeme zerlegt: Threat Intelligence liefert Indikatoren als kurzen Advisory, der Hunter übersetzt ihn in Queries und entdeckt dabei zusätzliche Lücken wie nur partielle Device-Compliance-Abdeckung und verspätet auftauchende SharePoint-Audit-Daten. Detection Engineering baut Logik, die nur bei einer kurzen Clusterung aus unbekanntem Netzwerk, MFA-Erfolg und dem Auftreten einer Weiterleitungsregel feuert, weiß aber, dass die Regel für einen Teil der Benutzerbasis keine Device-State-Sicht hat. Am Ende bekommt ein Analyst einen Alert, der die Begründung nicht mitliefert, sondern „nur“ Signalfragmente. Der Analyst rekonstruiert das Bild dann über mehrere Konsolen, bis zwei konkurrierende Erklärungen übrig bleiben: legitimes „Reisen plus neue Dienste“ versus gestohlene Sessions. Dass am Ende ein Ticket zur Identitätsteamsichtung „Disable account“ empfiehlt, illustriert die eigentliche Tragik: Das System kennt die Business-Konsequenzen nicht vollständig. In einem stateful SOC müssten die richtigen Entscheidungsinformationen samt Constraints für Containment und Kontinuität gemeinsam verfügbar sein.
Der Beitrag adressiert daraus abgeleitet auch den Mythos des „unicorn analysts“. Wenn Organisationen den Handoff-Verlust nicht systemisch beheben, kompensieren sie ihn mit einer Stellenbeschreibung, die so viele Domänen abdeckt, dass sie praktisch nur eine Person als Wissenscontainer ersetzt. Laut Text ist das keine Talentstrategie, sondern ein Workaround für fehlenden Systemzustand: Das Entscheidende sitzt im Kopf des Seniors – welche Logquelle wichtig ist, welche Service Accounts nie berührt werden dürfen, wer um zwei Uhr nachts kontaktiert werden muss. Ein weiterer Effekt trifft nach dem Incident zu: Wenn die Wahrheit am Ende harmlos war, benötigt der Regelowner trotzdem Evidenz für die Neubewertung; Telemetrieowner müssen wissen, dass Device-Abdeckung nur teilweise existierte. Was das System bei einem klassischen Abschluss typischerweise behält, ist eine Closure Reason, während die Lern- und Unsicherheitsinformation verdunstet. Die Lösung, die der Artikel vorschlägt, ist architektonisch: Ein stateful SOC, das nicht nur Beweise und Case-Historien speichert, sondern auch Reasoning, Unsicherheit und Constraints so mitträgt, dass die nächste Entscheidung auf realem Kontext basiert. Dabei werden fünf „State“-Kategorien gefordert: Environmental State, Evidence State, Decision State, Control State und Learning State. Wichtig ist außerdem die harte Disziplin, „unknown“ als legitime Antwort zu behandeln, statt fehlende Endpoint-Telemetrie in beruhigende, aber irreführende Formulierungen („keine bösartigen Prozesse beobachtet“) zu übersetzen.
Agentausführung („Agentic AI“) wird im Text bewusst als späterer Baustein eingeordnet. Wenn man Agents an ein stateless SOC „anhängt“, entsteht laut Beitrag ein kaputtes Betriebsmodell, weil schnelle Aktionen dann ohne die nötigen geteilten Zustände laufen. In einem zustandsbasierten Rahmen dagegen könnte ein Agent mit klaren, gebundenen Workflows arbeiten: Threat Intelligence entscheidet lokal, Threat Hunting meldet sowohl Sichtbarkeit als auch Abdeckungslücken, Detection Engineering stellt sicher, dass die Umwelt Daten liefert, die die Regel wirklich braucht. Untersuchung und Remediation verknüpfen dabei Timeline, Alternativen und Evidence mit Autoritäten und Freigaben. Der Text koppelt das an eine vierstufige Handhabung von Aktionen – beobachten, Empfehlung mit menschlicher Autorität, explizite Freigabe und nur dann automatische Ausführung. Ausschlaggebend ist: Eine „konfident klingende“ KI-Antwort darf keine Ausführungsrechte allein erzeugen. Gleichzeitig findet die Lernschleife statt, ohne dass einzelne False-Positives aus einer Analystenintuition das Produktionsverhalten „automatisch“ korrigieren. Der Beitrag setzt damit auch in der Argumentation auf bestehende Standards, nennt die aktualisierten Incident-Response-Empfehlungen von NIST in SP 800-61r3 und ordnet Response als Teil des breiteren Risikomanagements ein. In der Gesamtschau verschiebt KI zwar die Geschwindigkeit einzelner Angriffsschritte, aber der Engpass liegt in der Verteidigung weiterhin dort, wo Kontext beim Handoff zerfällt. Ein stateful SOC soll genau diese verlorene Entscheidungsmemory ersetzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Stateful SOC: Warum KI Alarme nicht „neu“ macht, aber Reaktionszeiten verändert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Stateful SOC: Warum KI Alarme nicht „neu“ macht, aber Reaktionszeiten verändert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Stateful SOC: Warum KI Alarme nicht „neu“ macht, aber Reaktionszeiten verändert« bei Google Deutschland suchen, bei Bing oder Google News!