


BASEL-STADT / LONDON (IT BOLTWISE) – Eine neue Welle von Bank-SMS soll Empfänger auf gefälschte Webseiten locken, um Zugangsdaten abzugreifen. Besonders riskant ist der Mix aus Zeitdruck, Stress und unaufmerksamen Momenten, wie eine Auswertung eines britischen Versicherers nahelegt. Parallel warnen Behörden vor Phishing-Mails rund um Steuerrückzahlungen und Mahnungen mit wechselnden Absendern. Für Betroffene gilt: Nachrichten nicht anklicken, Inhalte prüfen und nur über offizielle Wege handeln.
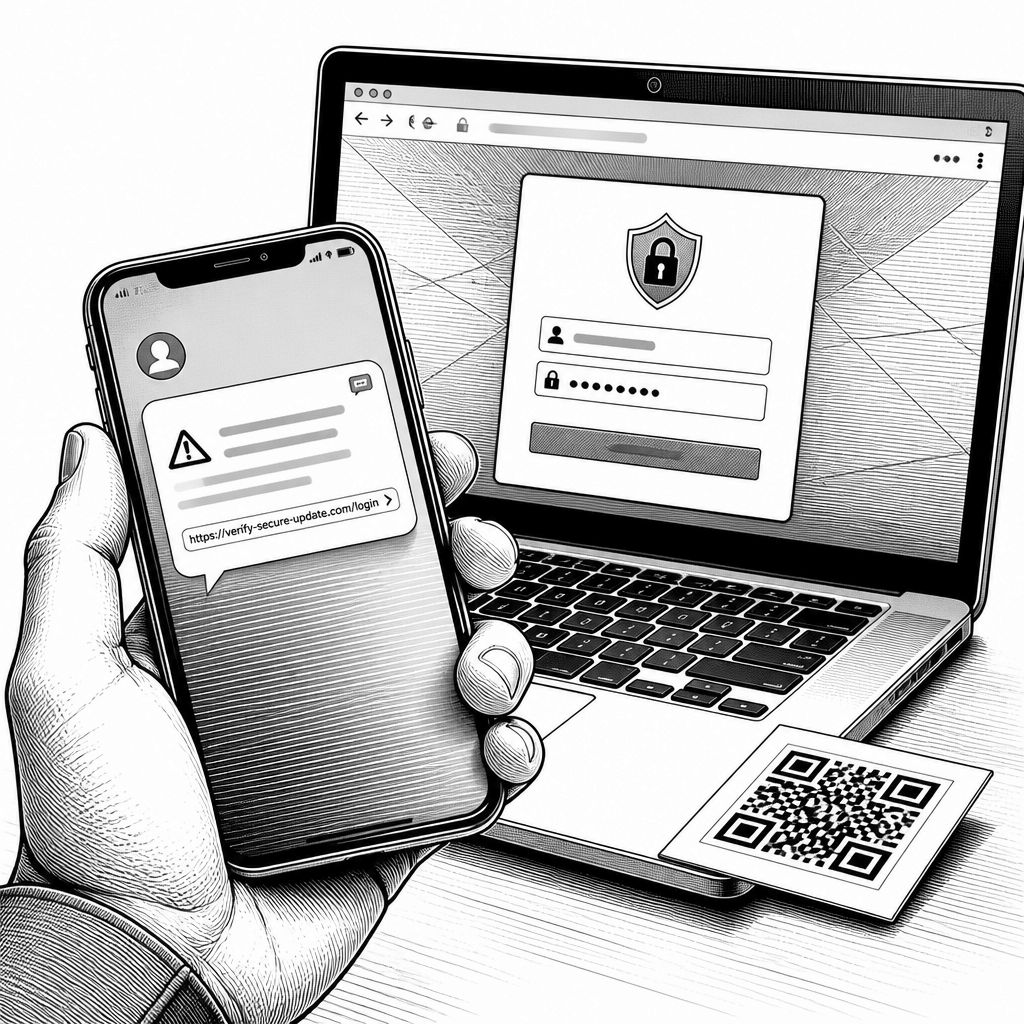
Kurze Nachrichten wirken auf den ersten Blick harmlos, genau darin liegt aber für Betrüger die Chance: Sie zielen mit SMS-Nachrichten auf das Tempo und die Routine von Bankkundinnen und -kunden. Laut einem Bericht vom 25. September 2026 nutzen Cyberkriminelle fingierte Kurznachrichten, um Empfänger auf betrügerische Webseiten umzuleiten, auf denen Zugangsdaten abgegriffen werden sollen. Der Angriff ist dabei nicht nur „technisch“ gedacht, sondern orchestriert psychologische Hebel: Was wie eine schnelle Klärung wirkt, ist in der Praxis eine Aufforderung, in Sekunden statt gründlich zu reagieren.
Technisch betrachtet setzen solche Kampagnen oft auf eine Kette aus Wiedererkennung und Lenkkontrolle. Die Nachricht selbst transportiert meist einen Link oder einen Zahlungs-/Datenhinweis; danach entscheidet die Qualität der Zielseite über den Erfolg. Wenn dort Formulare so gestaltet sind, dass sie vertraute Bank-Workflows imitieren, reicht bei unaufmerksamer Nutzung bereits die Eingabe weniger Daten. Besonders deutlich wird der menschliche Faktor in einer Untersuchung des britischen Versicherers Lloyds: Zum Ende der Arbeitswoche steigt demnach das Risiko für Betrugsopfer, weil Stress, Müdigkeit und eine insgesamt geringere Aufmerksamkeit die Wahrscheinlichkeit erhöhen, dass Warnzeichen übersehen werden.
Dass Zeitdruck ein bevorzugtes Muster bleibt, zeigen auch die weiteren Betrugsvarianten, die in der Welle typischerweise parallel auftauchen. Betrüger versuchen demnach, Druck über gefälschte Rechnungen, angebliche Banknachrichten, Schnäppchen oder Zahlungsforderungen aufzubauen. Ebenso verbreitet sind Fake-Shops, gefälschte Reiseangebote, Stimmenimitationen per KI und manipulierte QR-Codes, die auf täuschend echte Inhalte führen können. Für Unternehmen und IT-Teams ist dabei weniger die konkrete Variante entscheidend als das wiederkehrende Schema: eine missbräuchliche Ansprache, die Aufmerksamkeit reduziert und die Prüfungskultur umgeht.
Auch behördliche Kontexte zeigen, wie flexibel die Täuschung umgesetzt wird. Sicherheitsexperten berichten von betrügerischen E-Mails, die Unstimmigkeiten im Steuerkonto behaupten und Empfänger auffordern sollen, persönliche Daten umgehend anzupassen. In einem Beispiel wird Nutzerinnen und Nutzern ein Link mit der Aufschrift „Angaben korrigieren“ angeboten, der auf eine imitierte ELSTER-Seite führen kann; obwohl die Nachricht eine Klärung „noch am selben Tag“ verlangt, bleiben die behaupteten Unstimmigkeiten ohne konkrete Details. Die Verbraucherzentrale empfiehlt in solchen Fällen, nicht zu antworten und keine Links zu öffnen, sondern den Dienst stattdessen über bekannte offizielle Kanäle aufzurufen; verdächtige E-Mails lassen sich zudem an [email protected] weiterleiten.
Im deutschsprachigen Raum bleibt das Vorgehen nicht auf Banken und Steuerportale beschränkt. Die Steuerverwaltung Basel-Stadt weist etwa darauf hin, dass Zahlungsinformationen ausnahmslos per Post oder über eBill versendet werden, und fordert Empfänger auf, solche Phishing-Mails zu löschen, keine Anhänge oder Links zu öffnen und keine persönlichen Daten preiszugeben. Auffällig ist dabei das Spiel mit Absenderadressen: In den genannten Varianten tauchen Absender wie „@eservce.biz“ statt einer behördlichen Kennung auf, während andere Nachrichten Absender wie „ETAX.CH“ suggerieren. Dass sich diese scheinbar kleinen Details ändern, ist Teil des Social-Engineering-Ansatzes, bei dem klassische Erkennungsregeln allein nicht ausreichen.
Für die IT-Sicherheit heißt das: Prävention darf nicht nur auf E-Mail-Filter und URL-Blocklisten reduziert werden. Viele der beschriebenen Betrugswege bedienen sich zwar digitaler Spuren, werden aber durch Benutzerentscheidungen in der letzten Meile erfolgreich. Eine effektive Abwehrstrategie beginnt daher bei Schulung und Prozessdisziplin: Zeitdruck-Signale konsequent ausbremsen, Links nur nach manueller Verifikation öffnen und Zugriffsversuche nie „nach Nachricht“ erledigen, sondern über die offiziellen Anwendungen oder Webseiten. Zusätzlich lohnt sich ein Blick auf das breitere Ermittlungsbild: Behörden berichten im Kampf gegen Cyber-Trading-Betrug unter anderem von gefälschten Handelsplattformen und Anrufen aus ausländischen Callcentern, während eingezahltes Kapital nicht angelegt wird. Im Rahmen der Bekämpfung wurden laut Angaben bereits weit über 2.000 illegale Domains vom Netz genommen.
Für Organisationen mit verteilten Nutzergruppen ist der praktische Hebel klar: Sicherheitsregeln müssen so formuliert sein, dass sie auch bei hoher kognitiver Last greifen. Wer am Ende der Woche oder in akuten Stressphasen auf eine SMS-„Sofortklären“-Logik trifft, braucht eine Routine, die weniger Entscheidungen erfordert. Gleichzeitig sollten Security-Teams ihre Kontrollen für QR-Codes, SMS-Links und Umleitungen prüfen und Prozesse für „Incident-Triage“ definieren, bevor der Ernstfall eintritt. So lässt sich die Lücke schließen, über die Betrüger derzeit besonders häufig gehen: nicht durch neue Kryptografie, sondern durch das Zusammenspiel aus Täuschung, Tempo und Aufmerksamkeitsschwächen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bank-SMS und gefälschte Webseiten: So erkennen Betrüger die Lücke" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bank-SMS und gefälschte Webseiten: So erkennen Betrüger die Lücke" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bank-SMS und gefälschte Webseiten: So erkennen Betrüger die Lücke« bei Google Deutschland suchen, bei Bing oder Google News!