


HOUSTON / LONDON (IT BOLTWISE) – CenterPoint Energy meldet, dass über ein extern erreichbares System Kundendaten abhandengekommen sind. Ein Angreifer behauptet, 7,49 Millionen Datensätze inklusive Adressen, Kontodaten und Teil-Sozialversicherungsnummern gestohlen zu haben. Das Unternehmen bestätigt den Datenabfluss, aber weder die genaue Zahl noch die exakten Datenfelder. Für Betroffene steigt damit vor allem das Risiko für gezielte Scam-Anrufe, SMS und E-Mails, bis der tatsächliche Umfang klar ist.
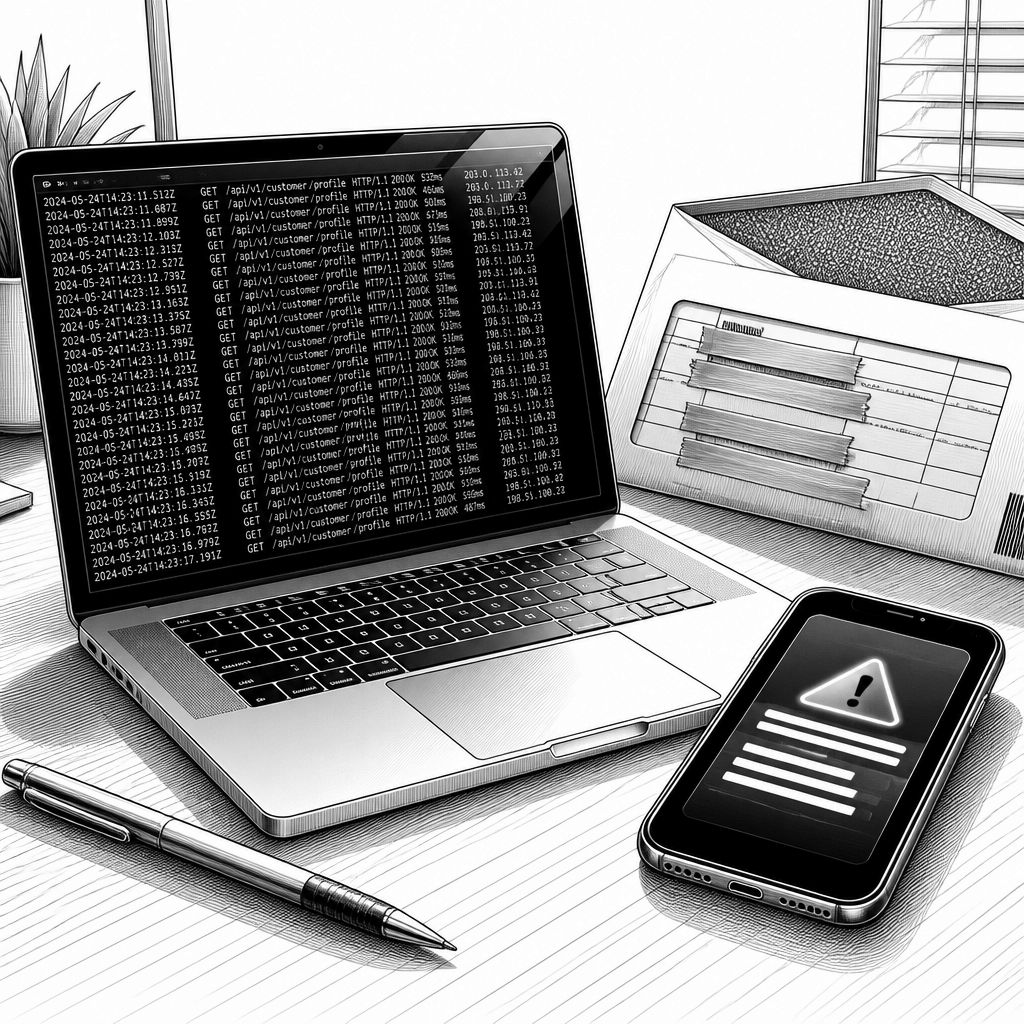
Das Zentrum des aktuellen Vorfalls ist keine Bank, sondern ein Infrastruktur-Dienstleister: CenterPoint Energy betreibt Strom- und Gasversorgung und hat nach eigenen Angaben einen unbefugten Zugriff auf Kundendaten festgestellt. In einer Meldung an die US-Börsenaufsicht beschreibt das in Houston ansässige Unternehmen, dass es auf einen Online-Eintrag reagierte, der offenbar einen Datensatz mit Informationen von CenterPoint-Kunden in Aussicht stellte. Daraufhin aktivierte das Unternehmen seine Prozesse zur Bewältigung von Sicherheitsvorfällen und zog externe Experten hinzu. Für Nutzer wird damit sichtbar, wie eng Identitätsdaten mit alltäglicher Abrechnung verknüpft sind – denn selbst „nur“ Adressen oder Abrechnungsdetails können in der Praxis den Unterschied zwischen einem plausiblen Betrugsversuch und einem sofort erkannten Scam machen.
Technisch bleibt der entscheidende Punkt vorerst eine offene Frage: CenterPoint bestätigt den Abfluss von Kundendaten, macht aber keine öffentlichen Angaben zur Anzahl betroffener Kunden und nennt auch keine belastbare Liste der tatsächlich entnommenen Datentypen. Genau hier setzt die Angreiferbehauptung an. Der in dem Zusammenhang genannte Threat-Actor unter dem Alias „4d722e4d656f77“ gibt an, 7,49 Millionen Datensätze erhalten zu haben; dazu sollen Namen, Telefonnummern, Service- und Abrechnungsadressen, CenterPoint-Kontonummern, Rechnungsbeträge sowie teilweise Sozialversicherungsnummern gehören. Gleichzeitig gilt: Da CenterPoint die Details des Angriffs und die konkrete Datenzusammensetzung nicht verifiziert hat, sollten die Angaben des Angreifers zunächst als nicht nachgeprüft betrachtet werden. In der Sprache der IT-Sicherheit bedeutet das auch, dass Organisationen und Betroffene ihre Risikoeinschätzung eher an der Art der wahrscheinlich verwendeten Informationen als an einer einzigen Datensatzzahl ausrichten sollten.
Spannend wird der Fall dort, wo der Angreifer den vermeintlichen Mechanismus beschreibt. Laut seinen Angaben habe er sich durch wiederholtes Durchprobieren von Millionen IDs Zugriff verschafft, wobei er eine öffentlich erreichbare CenterPoint-Programmierschnittstelle (API) genutzt habe. Der Angreifer behauptet außerdem, es habe keine wirksame Ratenbegrenzung (rate limiting) und keine ausreichende Web-Application-Firewall-Abdeckung gegeben, die massenhafte automatisierte Requests hätte bremsen oder blockieren können. Mutmaßlich stützt sich diese Darstellung auf das, was der Angreifer selbst im Nachgang rekonstruieren konnte, während die SEC-Meldung des Unternehmens nicht bestätigt, dass genau diese Methode zum Erfolg führte. Was CenterPoint jedoch eindeutig sagt: Der Abfluss erfolgte über ein extern erreichbares System. Damit rückt die typische Sicherheitslage solcher Schnittstellen in den Fokus – nämlich ob APIs neben Authentifizierung und Autorisierung auch gegen Enumeration-Angriffe abgesichert sind, etwa durch Rate Limits, Anomalieerkennung, Token-Bindung oder strengere Query-Validierung.
Für die Praxis ist vor allem die Wertigkeit von Utility-Daten für Betrüger relevant. Ein Strom- oder Gasvertrag wirkt auf den ersten Blick weniger sensibel als ein Konto bei einer Bank – dennoch liefert er genau die Bausteine, die Scam-Operationen „echt“ erscheinen lassen: Name, Adresse, Kontobezug und häufig auch aktuelle Abrechnungsdetails. Dadurch können Betrüger in Telefongesprächen oder Nachrichten eine Situation konstruieren, in der „das Problem mit der Zahlung“ unmittelbar plausibel wirkt. Besonders riskant ist dabei, dass ein späteres Zusammenführen verschiedener Leaks den Betrug wahrscheinlicher macht: Teilinformationen wie eine teilweise Sozialversicherungsnummer oder eine Telefonnummer werden in Kombination mit weiteren Daten aus anderen Quellen sehr viel brauchbarer. Zudem gilt das Prinzip „Daten bleiben länger“: Selbst wenn die Öffentlichkeit erst kürzlich von einem Vorfall erfährt, können Täter Datensätze Monate oder Jahre speichern und zu einem späteren Zeitpunkt erneut einsetzen.
Betroffene sollten deshalb nicht auf die Auflösung der 7,49-Millionen-Frage warten, sondern konkrete Vorsichtsmaßnahmen priorisieren. CenterPoint kündigt an, Kunden und Aufsichtsbehörden nach Maßgabe der gesetzlichen Vorgaben zu benachrichtigen, sobald der Umfang feststeht; bis dahin ist der praktische Hebel vor allem das Misstrauen gegenüber unerwarteter Dringlichkeit. Wenn Betrüger etwa mit Abschaltung drohen oder zur „Verifizierung“ nach dem Datenleck drängen, sollten Nutzer konsequent über offizielle Kanäle reagieren: die Adresse auf der Rechnung prüfen, die Unternehmensseite selbst aufsuchen oder die Nummer im Abrechnungsdokument verwenden. Zusätzlich kann ein Kredit-Freeze helfen, falls Sozialversicherungsdaten im Spiel waren; er erschwert das Eröffnen neuer Konten durch Dritte. Auch das Absichern von E-Mail-Accounts und der Ausbau von Zwei-Faktor-Authentifizierung reduzieren die Angriffsfläche, weil Angreifer oft zuerst über Passwort-Reset-Ketten Zugriff auf weitere Dienste suchen.
Für IT- und Security-Verantwortliche liefert der Fall außerdem eine klare technische Botschaft. Wenn externe APIs tatsächlich zur Datenextraktion genutzt werden konnten, dann stehen typischerweise Sicherheitskontrollen unter besonderer Prüfung: Wie strikt ist die Rate-Limiting-Policy, wie robust ist die API gegen ID-Enumeration, und welche Signale erkennt eine WAF oder ein Fraud-Detection-Layer bei sprunghaft ansteigender Request-Rate? CenterPoint sagt, dass die Versorgung während des Vorfalls weiterlief, was die Auswirkung auf die Betriebsfähigkeit betrifft; sicherheitstechnisch ist jedoch gerade der Datenzugriff der kritische Teil. Daneben zeigt der Vorfall, dass klare, technische Kommunikation gegenüber der Öffentlichkeit wichtig bleibt: Je genauer Unternehmen später Datenkategorien, betroffene Systeme und konkrete Sicherheitslücken erklären, desto besser können Nutzer und andere Organisationen ihr eigenes Risiko einordnen.
Ob der tatsächliche Umfang am Ende nahe an der behaupteten Zahl liegt oder deutlich darunter bleibt, ist derzeit offen. Trotzdem ist der Handlungsspielraum für Nutzer nicht abhängig von einer exakten Datensatzzählung. Wer künftig konsequent zwischen offizieller Kommunikation und Nachrichtendruck trennt, E-Mail-Zugänge absichert und Kontobewegungen regelmäßig überprüft, senkt die Wahrscheinlichkeit, dass gestohlene Datensätze kurzfristig in Identitätsbetrug oder Zahlungsbetrug übersetzt werden. Für Unternehmen bedeutet der Fall, dass „extern erreichbar“ nicht gleichbedeutend sein darf mit „leicht automatisierbar“ – gerade bei APIs in der kritischen Infrastruktur.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CenterPoint-Datenleck: Hacker nennt 7,49 Mio. Datensätze – Umfang bleibt unklar" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CenterPoint-Datenleck: Hacker nennt 7,49 Mio. Datensätze – Umfang bleibt unklar" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CenterPoint-Datenleck: Hacker nennt 7,49 Mio. Datensätze – Umfang bleibt unklar« bei Google Deutschland suchen, bei Bing oder Google News!