


LONDON (IT BOLTWISE) – KI-Agenten agieren in Unternehmenssystemen mit delegierter Autorität und hinterlassen dabei ein Problem für klassisches IAM. Denn Identity-Provider und Rollen prüfen vor allem Login und Berechtigungen, nicht die konkrete Ausführung nach dem Zugriff. Das Konzept „Intent-to-Execution Gap“ macht deutlich, warum Policy allein keine Assurance liefert. Entscheidend wird, ob sich Agenten über den gesamten Lebenszyklus hinweg eindeutig zuordnen, kontrolliert delegieren und anhand von Laufzeit-Telemetrie belegen lassen.
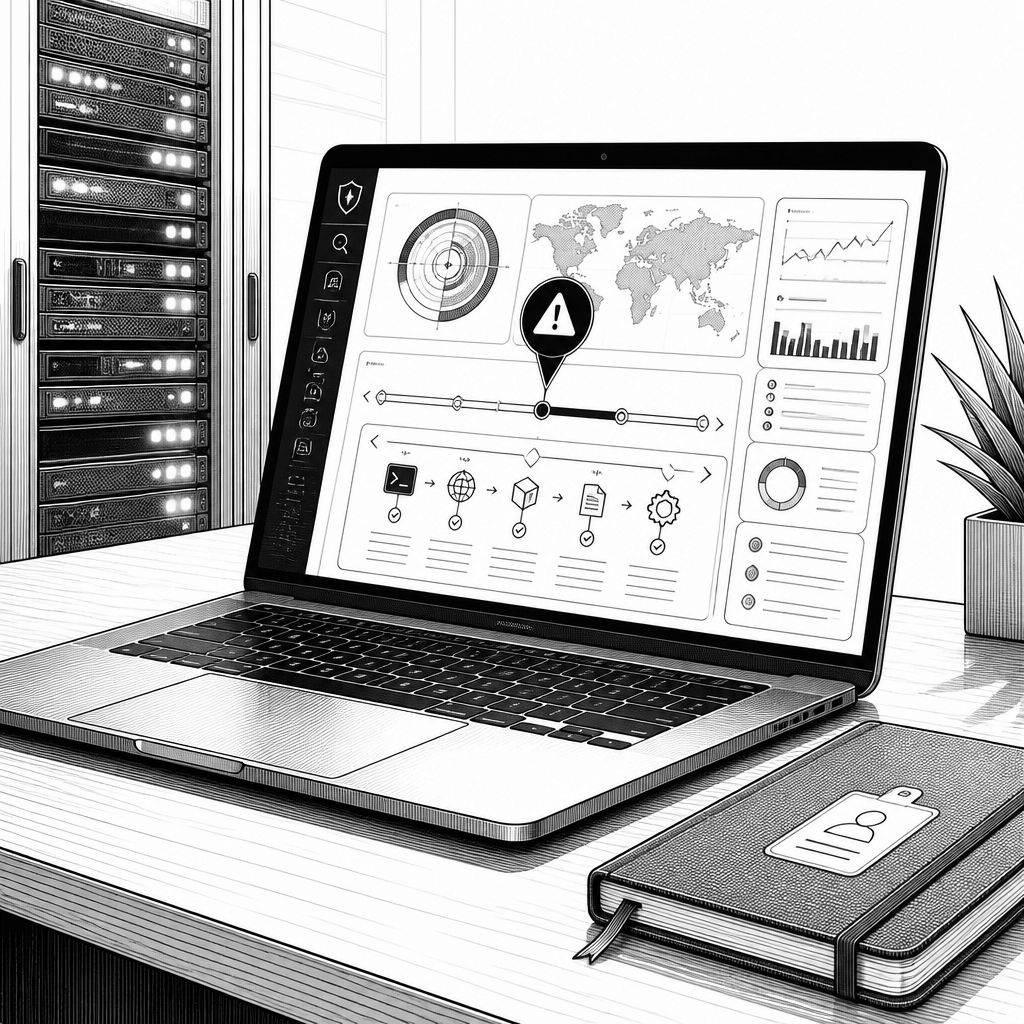
IAM für KI-Agenten beginnt dort, wo herkömmliche Identity-Programme typischerweise enden: beim erfolgreichen Authentifizieren und beim korrekten Durchsetzen statischer Zugriffsrechte am Anwendungsrand. Der Kern der Idee aus dem Framework-Ansatz lautet, dass ein Agent nicht wie ein „normaler“ Dienstnutzer behandelt werden kann. Stattdessen braucht er eine eigene, nachweisbare Identität mit klarer Zweckbindung, ein Ablaufdatum für die Autorisierung und eine kontinuierliche Beobachtung des tatsächlichen Handelns. Genau diese Trennung ist in der Praxis schwierig, weil IAM-Plattformen meist das „Was ist geplant?“ abbilden, während Anwendungen und Infrastruktur zeigen, „Was wurde ausgeführt?“
Das lässt sich als Intent-to-Execution Gap beschreiben: Ein Agent kann Tools dynamisch auswählen, Aufgabenketten umformulieren und Aktionen kombinieren, die eine Rollenprüfung beim Design nie vollständig abbilden konnte. OWASP ordnet dieses Risiko im Kontext von LLM-gestützten Anwendungen als excessive agency (LLM06) ein: Wenn ein Agent zu viel Autonomie, Funktionalität oder Berechtigungsbreite erhält, kann er Fähigkeiten nutzen, die über den eigentlichen Genehmigungsrahmen hinausgehen. Wichtig ist dabei die Unterscheidung zwischen „Fehlkonfiguration“ und „Ausbeutung“: Ob ein Agent zum Sicherheitsproblem wird, hängt davon ab, welche Berechtigungen tatsächlich an seiner Identität hängen, welche Systeme aus seinem Execution Context erreichbar sind und unter welchen Laufzeitbedingungen er arbeitet. Konfiguration beschreibt Möglichkeiten, Telemetrie liefert Beweise.
Hinzu kommt, dass Agent-Identitäten häufig „neben“ dem klassischen Governance-Prozess entstehen. Viele Setups erzeugen sie über Infrastrukturautomatisierung, Deployments oder App-Teams, nicht über HR-getriebene Lifecycle-Events. Dadurch fehlen oft die Kontrollschleifen, die bei Menschen Anomalien auffangen und Audit-Lücken schließen. Das Framework nennt wiederkehrende Lebenszyklus-Ausfälle: fehlende Verantwortlichkeit („Absent ownership“), langlebige Secrets ohne Rotationsereignis bei Retirement, ungebundene Delegation statt task-spezifischer Autorität, unsichtbare Instanziierung durch andere Workloads und fehlende Expiration für Pilot- oder Testzustände. Nicht jede Umgebung zeigt alle fünf Muster, aber jedes einzelne adressiert eine andere Stelle in der Kontrollkette.
Aus technischer Sicht wird das Framework deshalb als modulare Architektur beschrieben, nicht als „ein Kauf ersetzt alles“. Die erste Säule ist Agent Identity, Authentication und Credential Management. Entscheidend ist die Forderung nach einer eindeutigen, zuordenbaren Agentenidentität – nicht nach einem geteilten Service-Account und auch nicht nach einer „geliehenen“ menschlichen Credential. Attribution ist die Vorbedingung für nachgelagerte Kontrollen, weil Audit-Nachweise ohne Trennbarkeit zwischen menschlichem und agentischem Handeln keine belastbare Umsetzung auf Implementierungsebene erlauben. Beim Credential-Design soll workload-orientierte Föderation und kurze, automatisch rotierte Tokens gegenüber eingebetteten Secrets Vorrang haben. Wenn ein Agent im Auftrag eines Nutzers handelt, wird OAuth 2.0 Token Exchange (RFC 8693) als Mechanismus genannt, um Delegation/Impersonation so zu modellieren, dass die Identität des Agenten getrennt bleibt – andernfalls verschwindet diese Unterscheidung in einer wiederverwendeten Users-Session.
Die zweite Säule ist feingranulare Autorisierung und Policy-Enforcement. Authentication beantwortet „wer?“, Authorization bestimmt „wie groß ist die Wirkung“. Als Referenz wird dabei die AC-Familie aus NIST SP 800-53 Rev. 5 genannt, inklusive Least Privilege (AC-6), Separation of Duties (AC-5) und expliziten Autorisierungsgrenzen. Der Unterschied zur klassischen Nutzerlogik liegt im Enforcement Point: Er muss näher an der Handlung liegen als nur am Login-Gateway. Dazu gehören task-scoped Grants, also Autorität für eine konkrete Aufgabe, die mit deren Ausführung endet, Tool-Allowlisting, Data Boundaries für den Zugriff auf definierte Retrieval-Quellen und Action Thresholds, bei denen hochriskante Operationen eine menschliche Freigabe oder einen zweiten Autorisierungspfad verlangen. Erst wenn man diese Kontrollen auch im Laufzeitkontext durchsetzt, wird aus „Policy intent“ ein kontrollierbares Verhalten.
Die dritte Säule adressiert Auditability, Monitoring und Revocation. Design-time Controls werden nur dann wirklich defensibel, wenn die Umgebung rekonstruieren kann, was der Agent konkret getan hat. Das Framework verknüpft dafür den Ansatz mit dem NIST AI Risk Management Framework (AI 100-1), das Accountability und Transparenz als Vertrauensmerkmale mit traceable system behavior beschreibt. Gleichzeitig kritisiert es, dass SP-800-53-Auditlogik sonst häufig nur Events erfasst, aber nicht die Sequenz agentischer Aktionen (etwa Tool Invocation, Datenzugriff, Privilege Use) über mehrere Anwendungen hinweg. Für die Detektion wird außerdem betont, dass viele Identity-Angriffe „legitim“ wirkende Authentifizierungsaufzeichnungen erzeugen, weil die Credentials gültig sind. Deshalb reicht es nicht, Logmuster isoliert zu betrachten: Man muss die intendierte Task mit der tatsächlichen Ausführung über Anwendungen und Infrastruktur vergleichen können und delegierte Autorität widerrufen, sobald Abweichungen auftreten.
Für die Auswahl „welches IAM-Framework soll ich nutzen?“ stellt das Dokument zwei Bewertungsdimensionen in den Vordergrund, die in der Praxis oft übersehen werden: Revocation Speed und Evidence Quality. Connector-Anzahl oder reine Provisioning-Funktionen reichen nicht, weil das eigentliche Risiko zwischen beabsichtigtem Zugriff und realer Ausführung entsteht. Passend wird deshalb ein Kriterienkatalog empfohlen, der Ownership-Modell, Credential-Architektur (Federation und kurzlebige Credentials), delegated authorization (Identität des Agenten getrennt von Nutzerautorität, mit Scoped und revocable delegation), Discovery Coverage (Entdeckung aus Anwendungen und Infrastruktur, nicht nur aus dem IdP) sowie Runtime Telemetry (App-Layer Aktionen) umfasst. In der Umsetzung wird als sinnvolle Ausgangslage häufig genannt, vorhandene IAM- und Identity-Governance-Programme zu erweitern, jedoch an den Stellen zu ergänzen, die nur Telemetrie-basierte Verifikation leisten können. Ein Beispiel für die Relevanz liefern typische agentische Workflows: Bei einem internen Operations-Agenten, der Tickets über CRM, Ticketing und Wissensdatenbank bearbeitet, sieht der IdP vielleicht „normale“ Authentifizierungsmuster, während im Anwendungs- und Datenlayer die eigentlichen Zugriffsmuster sichtbar werden. Das zweite Beispiel verdeutlicht Delegation über Tools und APIs: Ein Procurement-Agent kann gemäß seiner Genehmigungslogik eigentlich Preise abrufen, aber seine Aktionsergebnisse reichen bis zu Bestellinitiationen, weil die Task Chain diese Schritte aus dem gegebenen Berechtigungsumfang ableitet. Nur die Ausführung, nicht die Intention, erklärt dann das tatsächliche Risiko.
Schließlich macht der Ausblick einen praktischen Engpass sichtbar: Observability wird nicht automatisch leichter, wenn Agenten anfangen, sich gegenseitig zu autorisieren. Sobald Agent A mit einer Aufgabe Teilaufgaben an Agent B delegiert, läuft Autorität über eine Kette, die kein Mensch in jedem einzelnen Schritt freigibt. Ein Antwortansatz sind machine-readable policies und verifizierbare Agent-Credentials mit constrained delegation, aber die Standards und Interoperabilität gelten als noch nicht vollständig geklärt. Für Unternehmen bleibt die Kernanforderung deshalb unverändert: Jede Kette braucht eine Identität, einen Scope, eine Expiration und am Ende eine menschlich verantwortliche Instanz. Continuous authorization versucht, die Einmalentscheidung durch laufende Neubewertung zu ersetzen, doch sie funktioniert nur dann, wenn verhaltensbasierte Signale vorhanden sind. Ohne die Verbindung von Provisioning und tatsächlicher Ausführung bleibt das System bei Policy-Intent stehen – die Frage „Was hat der Agent wirklich getan?“ lässt sich dann nicht sauber beantworten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "IAM für KI-Agenten: Von Intent zu nachweisbarer Ausführung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "IAM für KI-Agenten: Von Intent zu nachweisbarer Ausführung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »IAM für KI-Agenten: Von Intent zu nachweisbarer Ausführung« bei Google Deutschland suchen, bei Bing oder Google News!