


BERLIN / LONDON (IT BOLTWISE) – Gestohlene Daten wirken oft länger als der eigentliche Cyberangriff: E-Mail-Adressen werden für Phishing, Betrug und Identitätsdiebstahl wiederverwendet. Wer wissen will, ob die eigene Adresse bereits in einem bekannten Leak auftaucht, findet dafür mehrere kostenlose Dienste. Der Hasso-Plattner-Institut-Check, ein Leak-Checker der Universität Bonn sowie Have I Been Pwned arbeiten dabei mit Abgleichen gegen bekannte Datensammlungen. Wichtig bleibt: Ein Treffer bedeutet nicht automatisch eine aktuelle Kontoübernahme, und ein negatives Ergebnis schließt nicht jede zukünftige oder unbekannte Kompromittierung aus.
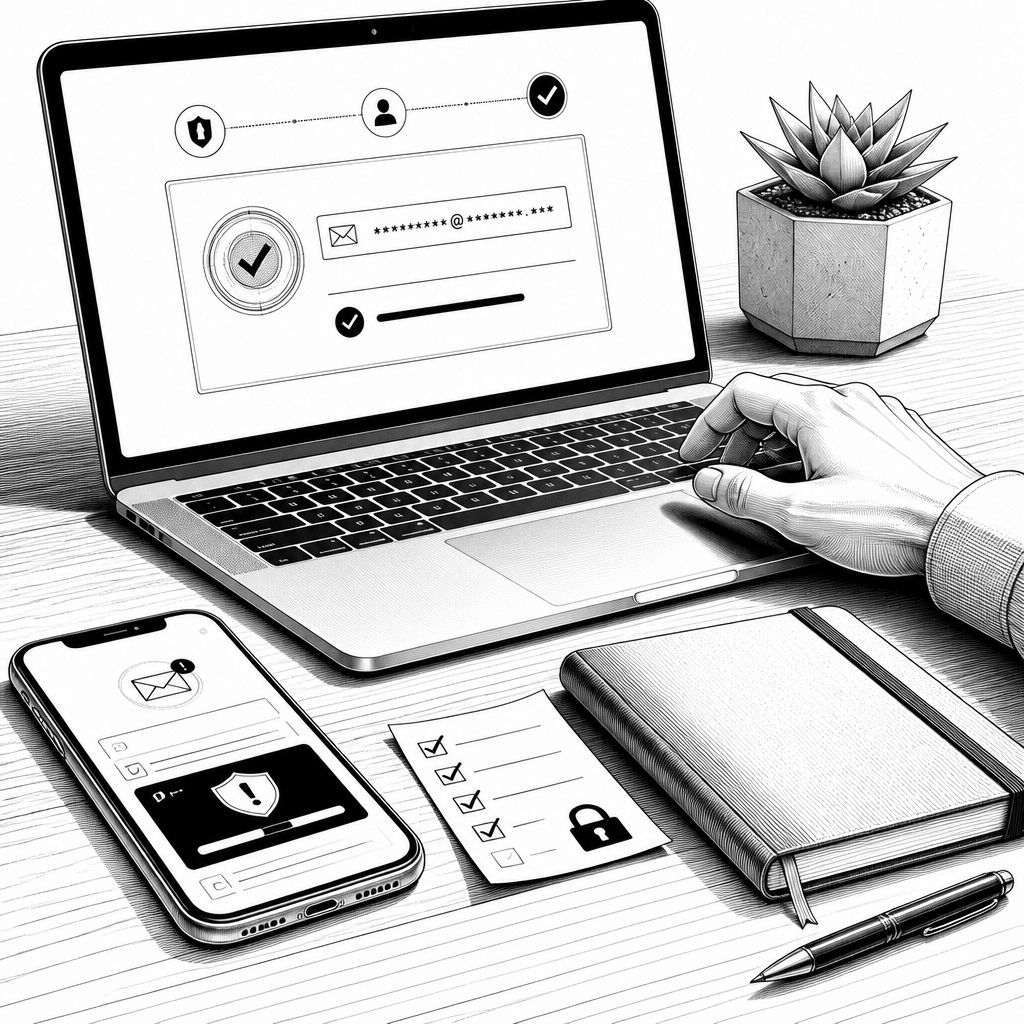
Bei Datenschutz- und Sicherheitsvorfällen ist die harte Realität häufig zeitversetzt: Der eigentliche Hack kann Tage oder Wochen zurückliegen, doch die missbrauchten Kontaktdaten bleiben noch lange im Umlauf. Genau deshalb sind kostenlose Leak-Checker für Verbraucher so praktisch. Sie beantworten zwar zunächst nur eine Frage („Taucht meine E-Mail-Adresse in bekannten Datendiebstählen auf?“), aber diese Information hilft, das Risiko für Phishing und gezielte Betrugsversuche besser einzuschätzen. Besonders häufig landen Namen, Telefonnummern, Adressen oder eben E-Mail-Adressen später in Phishing-Kampagnen, weil Absender dadurch glaubwürdiger wirken.
Im aktuellen Kontext wird das Muster deutlich: Nach einem Cyberangriff waren laut Meldung zwei Berliner Senatsverwaltungen nur eingeschränkt erreichbar, während das Portal berlin.de darüber informierte. Parallel dazu zeigt ein Beispiel aus dem privaten Markt, wie schnell Daten „weiterverarbeitet“ werden können: Nach Angaben, wonach mehr als eine Million Kunden und 13.000 Beschäftigte betroffen gewesen sein sollen, erhalten Kunden und Mitarbeiter bei dem Lieferdienst offenbar Zahlungsaufforderungen von Kriminellen. Flink hat das angegebene Ausmaß bislang nicht bestätigt, bestätigt aber Zugriff auf personenbezogene Daten wie Namen, Lieferadressen, E-Mail-Adressen und Telefonnummern; Passwörter und Zahlungsinformationen wie Bankverbindungen oder Kreditkartendaten sollen demnach nicht betroffen gewesen sein.
Auch bei Angriffen auf Behörden geht es am Ende oft um ähnliche Bausteine: personenbezogene Daten können nach einem Cyberangriff in fremde Hände geraten. Für das Berliner Landesnetz wird beschrieben, dass Täter am 4. September gestohlene Daten im Darknet veröffentlichten und dass Systeme zweier Senatsverwaltungen betroffen waren. Welche personenbezogenen Daten einzelner Bürger und Unternehmen tatsächlich abgeflossen sind, werde demnach weiterhin ausgewertet. Für IT-Verantwortliche ist daran vor allem relevant, dass Incident Response nicht mit dem „Stoppen“ endet: Selbst wenn keine Passwörter kompromittiert sind, kann die Datenlage für spätere Social-Engineering-Angriffe ausreichen.
Um die eigene Betroffenheit zu prüfen, nennt der Artikel drei kostenlose Wege, die technisch im Kern sehr ähnlich funktionieren: Nutzer geben ihre E-Mail-Adresse ein, der Dienst gleicht sie gegen bekannte Datensammlungen ab und liefert anschließend eine Rückmeldung. Das Hasso-Plattner-Institut (HPI) betreibt den Identity Leak Checker seit 2014; laut Angaben führt die Datenbank über 19 Milliarden kompromittierte Identitäten aus mehr als 2000 Datenlecks. Als zweite Option wird ein Leak Checker der Arbeitsgruppe IT-Sicherheit der Universität Bonn genannt, entstanden aus einem vom Bundesforschungsministerium finanzierten Forschungsprojekt (EIDI). Dort heißt es, die Adresse werde für die Suche verwendet und anschließend im Klartext nicht dauerhaft gespeichert. Als internationaler Standard taucht außerdem Have I Been Pwned auf, dessen Datenbank nach Betreiberangaben mehr als 17 Milliarden kompromittierte Adressen umfasst; zusätzlich ist eine kostenlose Benachrichtigung bei künftigen Einträgen möglich.
Entscheidend ist die Interpretation: Ein Treffer belegt nicht automatisch, dass gerade „jetzt“ ein Konto gehackt wurde. Er zeigt zunächst nur, dass die Adresse in einem bekannten Leak gefunden wurde, und auch ein negatives Ergebnis ist keine Garantie, weil die Dienste nur Leaks berücksichtigen können, die ihnen bekannt sind. Für die nächsten Schritte hilft deshalb der Abgleich mit konkreten Kontosignalen: Benachrichtigungen über unbekannte Anmeldungen, plötzlich nicht mehr funktionierende Passwörter sowie unautorisierte Änderungen an E-Mail-Adresse oder Telefonnummer sind starke Hinweise. Ebenso sollten Nachrichten ernst genommen werden, die ohne eigenes Zutun verschickt oder als gelesen markiert wurden, sowie unbekannte Bestellungen oder Mahnungen zu angeblich gekauften Waren.
Aus technischer Sicht sollten Betroffene dann das Szenario unterscheiden, denn Datenleck, Accountübernahme und Schadsoftware verlangen unterschiedliche Reaktionen. Bei einer reinen Datenleck-Situation ist der eigene Computer nicht zwangsläufig kompromittiert, während bei einer Accountübernahme Angreifer bereits Zugriff auf ein konkretes E-Mail-, Shopping-, Social-Media- oder Zahlungskonto haben. Wenn dagegen Schadsoftware auf dem Gerät eine Rolle spielt, ist Vorsicht beim Zurücksetzen geboten, etwa damit ein neues Passwort nicht direkt auf ein möglicherweise kompromittiertes System eingegeben wird. Der Artikel empfiehlt deshalb eine Reihenfolge: zuerst das E-Mail-Konto sichern, wiederverwendete Passwörter ersetzen und, wo verfügbar, Zwei-Faktor-Authentisierung aktivieren; danach Kontoaktivitäten prüfen und Kontakte informieren, falls der Account bereits Nachrichten versendet hat. Sind Bankdaten oder Onlinebanking betroffen, sollte die Bank beziehungsweise der Zahlungsdienstleister zeitnah informiert werden; bei Identitätsmissbrauch wird zudem zur Anzeige geraten und es werden Hinweise gegeben, wie Belege wie E-Mails, SMS, Screenshots und Kontoauszüge gesichert werden können.
Warum das Ganze auch nach einem „alten“ Datenklau noch Monate gefährlich sein kann, liegt vor allem an der Kombinierbarkeit gestohlener Informationen. Eine gefälschte Nachricht eines Lieferdienstes, einer Bank oder eines Onlineshops wirkt wesentlich glaubwürdiger, wenn der Absender bereits den richtigen Namen oder die Anschrift kennt. Genau daran knüpft die Beschreibung zum Fall Flink an: Selbst wenn keine direkten Zahlungsdaten betroffen waren, können Kontaktversuche und gefälschte Aufforderungen schnell ansetzen. Für die Praxis folgt daraus ein pragmatisches Fazit: Positive Treffer sind kein Grund zur Panik, aber Anlass zum Check der betroffenen Datentypen, zur Kontrolle passwortbezogener Risiken und zur Frage, ob Zwei-Faktor-Authentisierung wirklich aktiv ist. Negative Ergebnisse bieten dagegen nur eine Momentaufnahme gegen bekannte Leaks – vollständige Sicherheit leisten solche Checks nicht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Leak-Checker für E-Mail-Adressen: So prüfen Sie Betroffenheit richtig" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Leak-Checker für E-Mail-Adressen: So prüfen Sie Betroffenheit richtig" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Leak-Checker für E-Mail-Adressen: So prüfen Sie Betroffenheit richtig« bei Google Deutschland suchen, bei Bing oder Google News!