


MÜNCHEN / LONDON (IT BOLTWISE) – Kriminelle kombinieren aktuell klassische Phishing-Mails mit Account-Übernahmen in WhatsApp und erweitern das Angriffsspektrum um NFC-basierte Missbräuche. Besonders riskant ist, wenn Nutzerinnen und Nutzer auf kurze Zeitdruck-Szenarien reagieren oder per WhatsApp zu App-Installationen gedrängt werden. Parallel dazu zielen gefälschte Shops und Zahlungsportale auf Vorkasse und Kreditkartendaten ab. Für Betroffene und Verantwortliche gilt: Die Muster sind wiederkehrend, aber die technischen Details ändern sich schnell.
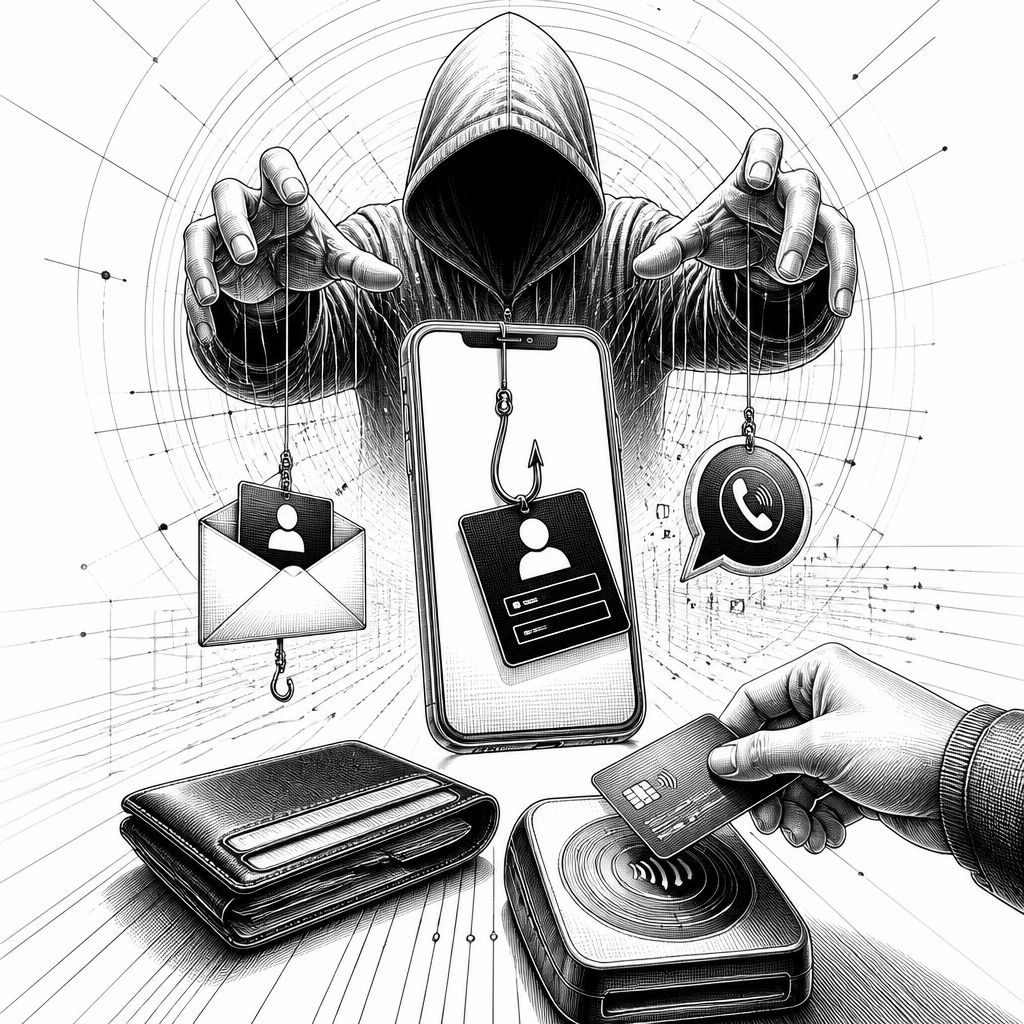
Die aktuelle Welle von Betrugsversuchen zeigt weniger eine einzelne neue „Magie“, sondern eher eine konsequente Weiterentwicklung bekannter Muster: Kriminelle verlagern den Erstkontakt in Kanäle, die im Alltag ohnehin genutzt werden, und bauen die eigentliche Entscheidungsschwelle (klicken, installieren, zahlen) so, dass sie in wenigen Minuten passiert. In einem Großteil der Fälle sind die Signale für die Opfer zwar sichtbar – etwa unplausible Absender, ungewöhnliche Links oder Anfragen nach sensiblen Daten –, doch der Ablauf ist so gestaltet, dass Zweifel erst entstehen, wenn der Schaden bereits im Gange ist. Besonders auffällig: Neben E-Mail-Phishing tauchen immer wieder Szenarien auf, in denen Konten übernommen werden und anschließend Kontakte im Namen der Opfer angeschrieben werden.
Technisch betrachtet wird dabei häufig mit zwei Hebeln gearbeitet: Zugriff auf Identitäten und Missbrauch von Kommunikationsbeziehungen. Bei WhatsApp etwa wird das Konto nicht nur „irgendwie“ angreifbar gemacht, sondern über eine Verknüpfung eines fremden Geräts mit dem Account des Opfers. In der Warnung wird beschrieben, dass Angreifer zunächst über eine Nachricht mit Link und QR-Code eine Teilnahme an einer angeblichen Umfrage anstoßen lassen. Nach dem Scan können Täter das Konto nutzen, um dann im Namen des Opfers Kontakte anzuschreiben und um Geld zu bitten. Entscheidend ist der Zeitpunkt: Sobald die Kontakte angeschrieben werden, wirkt die Nachricht besonders glaubwürdig, weil Absender, Tonfall und Kontext den Erwartungshaltungen entsprechen.
Eine weitere Linie der Angriffe zielt auf kontaktloses Bezahlen ab, also auf den Bereich, in dem viele Nutzerinnen und Nutzer an Sicherheitssignale wie Kartenphysik oder vertraute Zahlungswege gewöhnt sind. In der beschriebenen Betrugsmasche in Österreich sollen Opfer über ein Telefonat dazu gebracht werden, eine Sicherheits-App zu installieren, anschließend die NFC-Funktion zu aktivieren und ihre Bankkarte an das Smartphone zu halten. Dass die Karte dabei im Besitz des Opfers bleibt, senkt im Kopf der Betroffenen die Alarmbereitschaft – tatsächlich wird jedoch die Kommunikation zwischen Karte und Smartphone in Echtzeit in Richtung eines entfernten Abwicklungsziels umgeleitet. Auf diese Weise können Daten erfasst und für betrügerische Transaktionen verwendet werden; häufig kommt zusätzlich eine Abfrage der Karten-PIN hinzu. Der Kern für die Prävention ist daher nicht nur „keine Daten herausgeben“, sondern auch: keine Anweisungen befolgen, die zu App-Installationen, NFC-Aktivierungen oder PIN-Weitergabe auffordern.
Auch klassische „Klick“-Angriffe bleiben zentral. Bei Fake-Shops wird das Vertrauensmodell von Nutzerinnen und Nutzern ausgenutzt: Professionell gestaltete Webseiten, hochwertige Produktfotos und fehlende oder unvollständige Impressumsangaben sollen Legitimität vorgaukeln. In mehreren Beispielen wird betont, dass die Preisgestaltung auffällig niedrig ist und im Checkout am Ende häufig nur noch eine Überweisung als Zahlungsoption verbleibt, während sichere Bezahlmethoden nicht angeboten werden. Der Schadmechanismus ist dann vergleichsweise simpel: Nach Vorkasse wird entweder minderwertige Ware geliefert oder gar nichts – und weil die Zustellung ausbleibt, sinkt zugleich die Chance, den Schaden rechtzeitig zu begrenzen. Dass es zusätzlich immer wieder zu Fake-Captchas kommt, verstärkt den Eindruck einer „End-to-End“-Kette: Erst wird die eigene Prüfung (Captcha) simuliert, dann werden über manipulierte Anweisungen im Hintergrund Befehle ausgeführt.
In solchen Fällen wird besonders gefährlich, wenn die Angriffskette den Nutzer aktiv in eine Handlung hineinzieht. Laut Warnung des Bundesamts für Sicherheit in der Informationstechnik tritt der „Terminalfix“ bzw. „Clickfix“ dann auf, wenn nach dem Setzen eines angeblichen Bestätigungs-Häkchens weitere Schritte folgen, die zu Tastenkombinationen in Windows-Terminal- oder PowerShell-Fenstern auffordern. Dabei kann ein bösartiger Befehl aus der Zwischenablage in ein Eingabefeld kopiert und anschließend ausgeführt werden. Der technische Kern ist: Das „Einstellen“ der Malware läuft nicht im Hintergrund auf Knopfdruck, sondern über eine Abfolge, die das System mit legitimer Oberfläche und scheinbar normaler Interaktion bedient. Für IT-Verantwortliche ist das ein Hinweis darauf, wie wichtig Endpoint-Schutz, Berechtigungsbegrenzung und eine konsequente Schulung zur Medienhygiene sind, weil sich die Angriffsidee sonst in der Handlungslogik der Menschen „festbeißt“.
Daneben zeigt sich weiterhin, dass auch echte Datenvorfälle den Betrugskreislauf befeuern. Im Fall des Lieferdienstes Flink wird laut Unternehmensangabe von einem unbefugten Zugriff auf Stammdaten berichtet, darunter Name, Lieferadresse sowie E-Mail-Adresse und Telefonnummer; Passwörter und Zahlungsdaten seien demnach nicht betroffen. Gleichzeitig wird betont, dass Kriminelle den Vorfall auszunutzen versuchen, indem sie Kunden und Mitarbeiter direkt kontaktieren und zu Zahlungen auffordern. Für Betroffene ergibt sich daraus ein sehr konkreter Grundsatz: Selbst wenn Inhalte „aus dem richtigen Leben“ wirken, muss jede Zahlungsanfrage über offizielle Kanäle verifiziert werden. Genau dieser Abgleich fehlt häufig in der entscheidenden Minute, in der Opfer auf vermeintlich dringliche Nachrichten reagieren.
Aus Sicht von Unternehmen und Organisationen lässt sich das Muster als Kommunikations- und Betriebsrisiko verstehen: Angreifer testen nicht nur Software, sondern auch Prozesse rund um Support, Kundenkontakt und Incident-Kommunikation. Wenn etwa bei Energieanbietern oder Behörden-Fällen beschrieben wird, dass echte Mitarbeiter nur über bestimmte Kanäle Kontakt aufnehmen oder keine Sicherheits-Apps anfordern, dann ist das kein Detail am Rand, sondern ein „klarer Guardrail“. In der Praxis bedeutet das: Interne Richtlinien sollten so umgesetzt sein, dass externe Kommunikationspfade eindeutig nachvollziehbar sind, und dass Warnsignale auch im Alltag erreichbar bleiben – etwa durch feste Rückrufregeln, die über bereits bekannte Nummern laufen, und durch das konsequente Ignorieren von Links in unerwarteten Nachrichten.
Für die unmittelbare Abwehr ergeben sich daraus mehrere durchgängige Prinzipien, die sich in allen Beispielen wiederfinden: Rückfragen über einen zweiten Kommunikationskanal statt „auf Zuruf“ reagieren, QR-Codes und Links nur im eigenen Kontext nutzen, keine Verknüpfungen unbekannter Geräte bestätigen und keine Sicherheits- oder Verifizierungsinformationen herausgeben. Ergänzend wird in den Warntexten klar geraten, bei Kontoübernahme oder Zahlungsbetrug Belege zu sichern und schnell zu handeln, weil je früher der Zugriff begrenzt wird, desto geringer ist die Angriffsfläche für weitere Spenden- oder Zahlungsanfragen an Kontakte. Gerade weil die Maschenbreite von E-Mail über Messenger bis hin zu NFC und gefälschten Portalen reicht, lohnt sich für Nutzerinnen und Nutzer wie für IT-Teams ein gemeinsamer Blick auf Abläufe, nicht nur auf einzelne Tricks: Das Ziel ist, die entscheidende Handlungskette zu unterbrechen – bevor aus einer verdächtigen Nachricht ein finanzieller Schaden wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Neue Betrugsmaschen bei E-Mail, WhatsApp und kontaktlosem Bezahlen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Neue Betrugsmaschen bei E-Mail, WhatsApp und kontaktlosem Bezahlen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Neue Betrugsmaschen bei E-Mail, WhatsApp und kontaktlosem Bezahlen« bei Google Deutschland suchen, bei Bing oder Google News!