


LONDON (IT BOLTWISE) – Eine neue Proof-of-Concept-Analyse zu CVE-2026-86950 zeigt, wie ein speziell präparierter PDF-Dokumententwurf iPhones und Macs zum Absturz bringen kann. Apple hat die Lücke am 28. September geschlossen und verweist auf mögliche Einsätze in extrem ausgefeilten Angriffen gegen gezielt ausgewählte Personen. Parallel wurde die Schwachstelle in die CISA-Katalogliste „Known Exploited Vulnerabilities“ aufgenommen, wodurch US-Behörden den Fix kurzfristig umsetzen müssen. Forschende prüfen zudem, ob WhatsApps PDF-Scanlogik als Zustellweg in Frage kommt, ohne dafür aber einen abschließenden Beleg zu liefern.
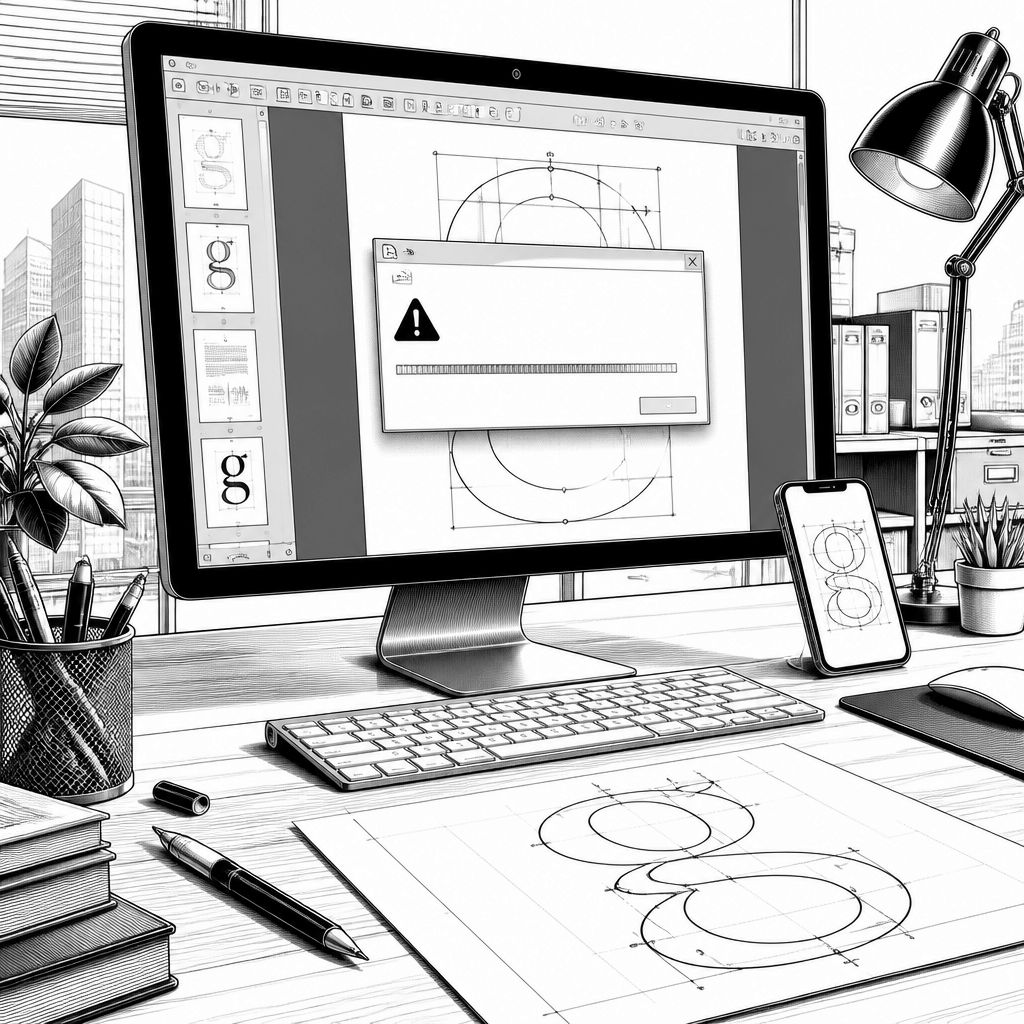
Der neue öffentliche Proof-of-Concept zu CVE-2026-86950 trifft vor allem deshalb auf großes Interesse, weil die Schwachstelle direkt im PDF-Verarbeitungsweg von Apple CoreGraphics sitzt und bereits nach dem Öffnen einer präparierten Datei einen kontrollierten Absturz auslöst. CoreGraphics ist Apples Framework für 2D-Zeichnen, Rendering und PDF-Verarbeitung; in der PoC-Analyse wird genau dieser Bereich als Angriffspunkt sichtbar gemacht. Technisch liegt der Schwerpunkt nicht auf einer klassischen „Code Execution“-Demonstration, sondern auf einem Memory-Crash, der dabei helfen kann, eine spätere Ausnutzung zu konstruieren.
Apple beschreibt die Lücke als potenziell in realen Angriffen eingesetzt und hat sie am 28. September gepatcht. Dabei heißt es laut Apple, dass die Schwachstelle möglicherweise in „extrem ausgefeilten Angriffen gegen spezifisch ausgewählte Zielpersonen“ auf Versionen von iOS vor iOS 27 genutzt worden sein kann. Der Trigger ist ein bösartiges PDF, das eine eingebettete Schriftart (embedded font) so konstruiert, dass der Parser beim Umgang mit Glyph-Koordinaten in einen fehlerhaften Speicherzustand läuft. Entscheidend ist dabei, dass die Analyse explizit zwischen einem Crash und einer funktionierenden Ausnutzung trennt: Die veröffentlichte Untersuchung zeigt den Absturz, aber keine vollständige Umwandlung dieser Memory-Korruption in eine belastbare Exploit-Chain.
Die Mechanik im Detail wird anhand eines Patch-Unterschieds zwischen iOS 26.7 und 26.7.1 greifbar. Nach der Untersuchung war CoreGraphics die einzige Bibliothek, die in 26.7.1 geändert wurde; der Fix wurde mehr als 20-mal über acht Rasterizer-Funktionen hinweg angewendet. Konkret wandelt der gepatchte Code eine Glyph-Koordinate von einer Gleitkomma-Logik in einen 32-Bit-Fixed-Point-Wert um. Vor dem Patch behandelten zwei der acht Funktionen Out-of-Range-Werte unterschiedlich: eine Funktion sättigte das Ergebnis, die andere trunktierte es. Diese Inkonsistenz führt laut Analyse dazu, dass die berechnete Bounding Box für eine Glyph zu schmal ausfällt. CoreGraphics allokiert daraufhin einen zu kleinen Buffer und schreibt außerhalb der vorgesehenen Grenzen.
Um den Fehler reproduzierbar zu machen, bauten die Forschenden eine TrueType-Schriftart mit Koordinaten, die groß genug sind, um einen Overflow auszulösen, und embedditen sie in ein PDF mit einer Textmatrix sowie verschachteltem Composite-Glyph-Scaling. Der PoC enthält dazu Generator-Skripte und ein Beispiel-PDF in einem öffentlichen Repository. Der Test-Harness triggert denselben ImageIO-Thumbnail-Pfad, den eine App beim Vorschau-Rendering einer empfangenen Anlage nutzt. Der Absturz tritt nach den Angaben sowohl auf macOS als auch auf iOS auf; auf macOS wird zusätzlich ein vollständiger Debugger-Call-Stack dokumentiert, während für iOS keine separate, unabhängige Trace-Veröffentlichung existiert. Auch in der Einordnung bleibt die Analyse vorsichtig: Der Crash zeigt zwar ein kontrollierbares out-of-bounds write mit Zugriffsmöglichkeiten auf benachbarte 16-Bit-Werte im relevanten Buffer, aber wie genau ein Angreifer die Kette bis zur tatsächlichen Kontrolle fortsetzt, wird nicht belegt.
Die zweite große Frage lautet, ob ein gängiger Messaging-Kanal als Zustellweg dienen könnte. Die Forschenden wählten WhatsApp, unter anderem weil Meta Product Security im Zusammenhang mit der Entdeckung der Lücke namentlich erwähnt wurde. Im Vergleich zweier WhatsApp-Versionen (26.37.73 und 26.38.74) fanden sie neue Codepfade im sogenannten Kaleidoscope Attachment Scanner: Die neuere Version liest PDF-Dateien mit embedded font streams aus und markiert verdächtige Fälle mit drei „Defekt-Tags“ (MalformattedFontProgram, UndecodableFontProgram und UnverifiedFontProgram). Solche Tags erhöhen offenbar den Risiko-Score, woraufhin der Attachment-Checker die automatische Verarbeitung der Datei stoppt. Die Forschenden nennen dies Indizien, also circumstantial evidence, die in Richtung eines möglichen WhatsApp-Zero-Click-Pfads zeigen – sie schreiben aber auch klar, dass ihr veröffentlichtes Material keinen WhatsApp-Zustellpfad konkret beschreibt oder testet.
Diese Abgrenzung ist wichtig, weil die öffentliche Diskussion sonst zu schnell von „Crash-PoC“ zu „Beweis für Angriffsroute“ springt. In der ursprünglich veröffentlichten Version der Analyse wurde eine WhatsApp-Delivery-Hypothese deutlich formuliert („könnte ein PDF zustellen, das den Fehler triggert, wenn ein Opfer einen Chat aus einer vertrauenswürdigen Kontaktliste öffnet und automatische Mediendownloads aktiv sind“). Diese Passage wurde 85 Minuten später offenbar aus dem Text entfernt, nachdem der CEO des Forschungsteams eine Entfernung der Spekulation begründet hatte. Die Analyse endet zudem mit der Frage, ob die Lücke mit zusätzlichen Schwachstellen in WhatsApp kombiniert wurde, um das Parsing mit weniger Nutzerinteraktion zu erreichen. Gleichzeitig existiert laut Quelle bis zur Veröffentlichung keine WhatsApp-spezifische Advisory, die eine Verbindung zu dieser Apple-Lücke herstellt, und Apple nennt in den 28.-September-Hinweisen keine explizit betroffenen Varianten wie iOS 27 oder macOS Golden Gate 27.
Für Sicherheitsverantwortliche bleibt damit vor allem die Umsetzung des Patches die zentrale Handlung. Die CISA nahm CVE-2026-86950 am Folgetag in ihr Known-Exploited-Vulnerabilities-Katalog-Format auf, wodurch Bundesbehörden den Fix laut Quelle bis zum 2. Oktober anwenden sollen. Ein Workaround, falls Updates kurzfristig nicht möglich sind, wird nicht beschrieben. Technisch gesehen zeigt die Veröffentlichung außerdem, wie eng moderne Angriffsketten an PDF-Parser-Details hängen können: Kleine Rundungs- oder Sättigungsdifferenzen in der Bounding-Box-Berechnung schlagen direkt in Buffer-Management und Speicherzugriffe durch. Und organisatorisch ergibt sich daraus eine zweite Lehre: Selbst wenn ein PoC keinen vollständigen Exploit liefert, kann er die Risikowahrnehmung und die Priorisierung von Patch-Zyklen spürbar beschleunigen, insbesondere wenn eine Schwachstelle bereits als „actively exploited“ in Katalogen auftaucht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CVE-2026-86950: Apple CoreGraphics-PoC zeigt PDF-Absturz und mögliche WhatsApp-Route" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CVE-2026-86950: Apple CoreGraphics-PoC zeigt PDF-Absturz und mögliche WhatsApp-Route" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CVE-2026-86950: Apple CoreGraphics-PoC zeigt PDF-Absturz und mögliche WhatsApp-Route« bei Google Deutschland suchen, bei Bing oder Google News!