


WASHINGTON / LONDON (IT BOLTWISE) – Beim FBI führte offenbar eine nicht rechtzeitig geschlossene Patch-Lücke in Oracle PeopleSoft zu einem Datenabfluss. Ausgelöst wurde der Vorfall durch eine Versäumnis eines Accenture-Dienstleisters bei der Aktualisierung eines sicherheitsrelevanten PSEMHUB-Endpunkts. ShinyHunters soll die ungeschützte Schwachstelle (CVE-2026-35273) mit URL-Encoding genutzt und dadurch WAF-Regeln umgangen haben. Die Ermittlungen laufen weiter; bereits kam es zu Festnahmen von zwei Gruppenmitgliedern.
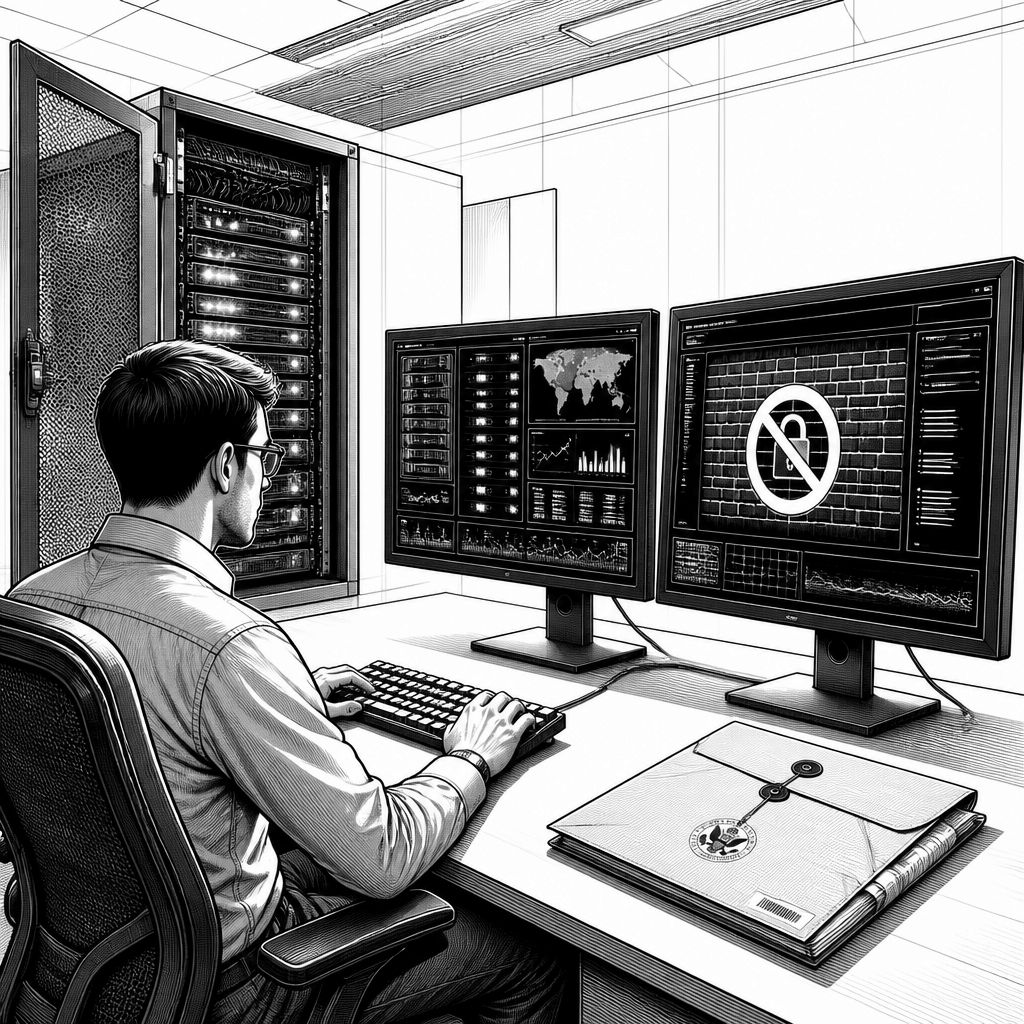
Der Vorfall trifft gleich zwei Stellen, die in Behördenumfeldern besonders eng verzahnt sind: die technische Angriffsfläche von Webanwendungen und die organisatorische Zuverlässigkeit beim Patchen durch externe Dienstleister. Laut öffentlich verfügbarer Berichterstattung hat das FBI im Zuge eines größeren Datenvorfalls einen Accenture-Kontraktor entfernt. Betroffen waren dabei persönliche Angaben von tausenden FBI-Mitarbeitenden und Bewerbenden, die über einen Job-Portal-Zugang des Hauses abgeflossen sein sollen. Entscheidender Auslöser war nicht etwa eine neuartige Zero-Day-Idee, sondern ein unbehobenes Problem: eine kritische Sicherheitslücke in Oracle PeopleSoft, konkret im Environment Management Hub, die über die Kennung CVE-2026-35273 beschrieben wird.
Technisch betrachtet begann der Angriff mit einem nicht gepatchten PeopleSoft-Setup. Der verwundbare Baustein war ein Endpoint namens PSEMHUB; genau dieser Bereich blieb wegen eines Versäumnisses im Wartungsprozess durch den zuständigen Dienstleister offen. ShinyHunters nutzte nach den vorliegenden Angaben eine URL-encoding-basierte Umgehung, um eine WAF-Regel (Web Application Firewall) zu umgehen. Dadurch gelangten die Angreifer laut Darstellung in die Lage, den Zugriff auf Backend-Komponenten anzustoßen und im Anschluss Daten aus dem Job-Portal-Umfeld zu exfiltrieren.
Der beschriebene Angriffsweg passt in ein wiederkehrendes Muster vieler realer Intrusionen: Zuerst wird eine verwundbare Softwarekomponente identifiziert, danach werden die Eingaben so manipuliert, dass Schutzmechanismen wie WAF-Signaturen nicht zuverlässig greifen. In der Schilderung der öffentlichen Analysen sollen speziell kodierte URLs so konstruiert worden sein, dass sie die Erkennung der WAF aushebeln. In den öffentlich referenzierten technischen Einordnungen werden dafür unter anderem MITRE-ATT&CK-Kategorien genannt, darunter der Exploit öffentlich erreichbarer Anwendungen sowie Techniken zur Beeinträchtigung von Verteidigungen. Gleichzeitig heißt es ausdrücklich, dass keine Hinweise auf eine weitergehende Malware-Installation oder den Einsatz typischer Post-Exploitation-Frameworks vorliegen; demnach blieb der Kompromiss vor allem beim Web-Angriff und der Datenentnahme.
Für die Praxis ist dabei weniger der konkrete CVE-Code das zentrale Lernsignal, sondern die Kette aus Abhängigkeiten, die zu einem „unpatched“ Zustand führt. Wenn Wartungsarbeiten an einen Kontraktor ausgelagert sind, verschiebt sich die Verantwortung von der reinen Tool-Korrektur hin zu messbaren Service-Leveln: Wer prüft täglich die verfügbaren Oracle-Updates, wer führt den Rollout aus, wer dokumentiert die Bestätigung und wer stoppt den Betrieb, falls ein Patchfenster verpasst wird? Genau solche Lücken werden in der TPRM-Diskussion (Third-Party Risk Management) seit Jahren als realer Schwachstellenvektor behandelt. In diesem Fall kommt hinzu, dass die Lücke offenbar in einem zentralen Management-Hub für PeopleSoft steckt – also in einem Bereich, der für die Systemsteuerung besonders relevant ist und damit eine hohe Angriffsrelevanz besitzt.
Auf der Bedrohungsseite ordnet sich ShinyHunters in ein seit mindestens 2020 beobachtetes Täterprofil ein, das stark auf das Ausnutzen unbehobener Webanwendungen setzt. In früheren Kampagnen standen häufig Datenabflüsse mit Erpressungslogik im Vordergrund; in diesem konkreten Fall wird jedoch als Motivation eine Form der „Retaliation“ beschrieben. Die Gruppe habe die Verantwortung übernommen und angegeben, sie wolle nicht zwingend Lösegeld fordern, sondern eine Korrektur eines zuvor veröffentlichten Hinweises über ihre Methoden erreichen. Für Sicherheitsverantwortliche bedeutet das: Selbst wenn das Narrativelement vom klassischen „Ransom“-Ablauf abweicht, bleibt der technische Kern gleich – die Kombination aus Patchversäumnis und Schutzumgehung ist der eigentliche Hebel.
Entsprechend klar fallen die empfohlenen Gegenmaßnahmen aus, die in der Berichterstattung als Prioritäten beschrieben werden. Zuerst steht das sofortige Schließen aller verfügbaren Sicherheitslücken in Oracle PeopleSoft und in allen öffentlich erreichbaren Applikationen, wobei CVE-2026-35273 und der PSEMHUB-Endpoint explizit adressiert werden. Parallel dazu wird ein Audit der WAF-Konfiguration gefordert, mit Fokus darauf, ob URL-Encoding und vergleichbare Umgehungstechniken tatsächlich unterdrückt werden. Daneben sollten Zugriffsprotokolle und Authentifizierungsereignisse in einem Zeitfenster vor dem Vorfall systematisch ausgewertet werden, um unberechtigte Zugriffe oder Hinweise auf Datenabflüsse festzustellen. Ergänzend wird nahegelegt, das Third-Party-Risikomanagement nachzubessern und Incident-Response-Pläne so zu erweitern, dass sie auch Fälle abdecken, in denen Wartungspannen durch externe Dienstleister eine Rolle spielen.
Für Unternehmen und Behörden außerhalb des FBI-Kontexts ist der wichtigste Punkt: Patchmanagement ist nicht nur ein IT-Thema, sondern eine Betriebsdisziplin mit messbaren Nachweisen. Organisationen, die Kernsysteme wie PeopleSoft oder vergleichbare Enterprise-Plattformen betreiben, sollten den Patch-Status nicht als „einmal im Quartal“ betrachten, sondern als kontinuierlich überwachte Sicherheitslinie – inklusive vertraglicher Durchsetzung bei Dienstleistern. Gleichzeitig zeigt der Fall, dass WAF-Regeln allein selten ausreichend sind, wenn Eingaben kreativ codiert oder so umgebaut werden, dass Signaturen ins Leere laufen. Wenn Systeme über WAF hinaus abgesichert werden sollen, rückt die Gesamtarchitektur in den Vordergrund: sichere Validierung an der Anwendungsschicht, schnelle Update-Zyklen und eine Überwachung, die nicht nur Block-Events sammelt, sondern auch Muster für erfolgreiche Umgehungen erkennt.
Die zeitliche Einordnung bleibt derweil ein weiterer Hinweis auf typische Durchlaufzeiten in der Realität: ShinyHunters habe in den Monaten vor Oktober 2026 die unpatchte PeopleSoft-Instanz genutzt, die Gruppe habe die Aktion später öffentlich gemacht, und das FBI habe spätestens am 6. Oktober 2026 reagiert, unter anderem durch den Austausch des verantwortlichen Kontraktors sowie durch laufende technische und forensische Maßnahmen. Dass zwei Gruppenmitglieder bereits festgenommen wurden, unterstreicht, dass Strafverfolgung und technische Schadensbegrenzung oft parallel laufen. Unterm Strich dürfte der Vorfall vor allem als Reminder wirken, dass die „letzte Meile“ der Sicherheit – nämlich der saubere Patchprozess inklusive Fremdfirmen – in kritischen Umgebungen über den Erfolg von Angreifern entscheidet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI-Betrug über Oracle PeopleSoft: Patch-Panne bei Dienstleister ermöglicht ShinyHunters-Angriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI-Betrug über Oracle PeopleSoft: Patch-Panne bei Dienstleister ermöglicht ShinyHunters-Angriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI-Betrug über Oracle PeopleSoft: Patch-Panne bei Dienstleister ermöglicht ShinyHunters-Angriff« bei Google Deutschland suchen, bei Bing oder Google News!