


LONDON (IT BOLTWISE) – Angreifer haben über kompromittierte ccTLD-Registries unautorisierte HTTPS-Zertifikate für mehrere Google-Domains beschafft. Betroffen waren.gh, .sl und.as; Google erklärt, eigene Systeme seien dabei nicht kompromittiert worden. Chrome blockierte die unerlaubten Zertifikate für Google-Namen mittels CRLSets, während Google die ausgestellten Zertifikate bei den ausstellenden Zertifizierungsstellen widerrufen ließ. Für Domainbetreiber zeigt der Vorfall, dass Monitoring von Certificate-Transparency-Logs und ein striktes CAA-Setup entscheidend sind.
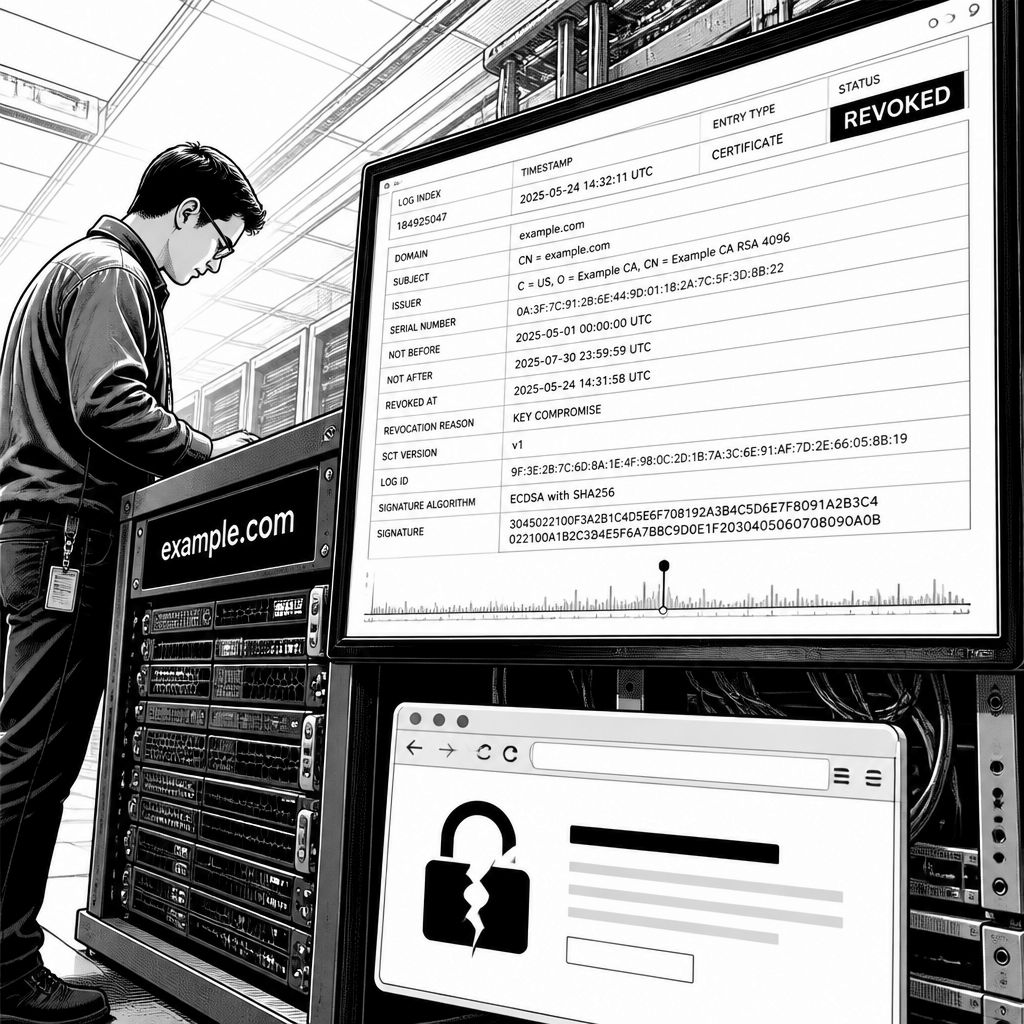
Dieser Vorfall wirkt auf den ersten Blick wie ein Problem einzelner Domain-Namen. Tatsächlich beschreibt er eine Kette, die an der Infrastruktur für Top-Level-Domains beginnt und am Ende im Browser sichtbar wird: Über kompromittierte country-code Top-Level Domains (ccTLDs) sollen Angreifer Zertifikate für eine Reihe von Google-Domains erhalten haben. Laut Google betraf das die ccTLDs.gh (Ghana), .sl (Sierra Leone) und.as (American Samoa). Die Firma betont dabei, dass die eigenen Systeme nicht verletzt wurden. Entscheidend ist aber die Konsequenz für Nutzer: Mit einem legitimen TLS-Zertifikat kann sich ein Angreifer im verschlüsselten Verkehr als die echte Domain ausgeben und so im Worst Case Daten abgreifen, die an den vermeintlichen Server gesendet werden.
Technisch folgt das Angriffsmuster einem bekannten Mechanismus im Public-Key-Ökosystem: Eine Zertifizierungsstelle (CA) stellt ein Zertifikat aus, sobald der Antragsteller Kontrolle über die Domain nachweist, typischerweise indem entsprechende DNS-Einträge gesetzt werden. Während der Hijacks hätten die Angreifer die autoritativen DNS-Daten geändert, sodass die Validierung als erfüllt galt. Google nennt in diesem Zusammenhang keine Details dazu, wie genau die ccTLD-Registries kompromittiert wurden, und auch keine konkreten Domainnamen im breiteren Angriff. Im konkreten Fall der Google-Domains macht die Beschreibung jedoch klar, warum Domain-Inhaber die Browser-Absicherung nicht als alleinige Schutzschicht betrachten sollten: Jede CA-Validierung und jede DNS-Änderung greifen ineinander, bevor ein Browser überhaupt entscheiden kann, ob das Zertifikat blockiert wird.
Im Detail stützt sich Googles Darstellung auf die öffentlichen Certificate-Transparency-Logs. Diese Protokolle bilden die öffentliche Historie ausgestellter Zertifikate ab, inklusive Zeitpunkten und Fingerprints. In den CT-Daten lassen sich für Google- und YouTube-Namen unter den drei ccTLDs mindestens zwölf Zertifikate zwischen dem 22. September und dem 27. September finden. Google führt aus, dass die CA-Prüfung in allen Fällen eine Domain-Validierung war, also ausdrücklich nachweist, dass der Antragsteller die Domain kontrolliert. Von diesen zwölf Zertifikaten habe eine Mehrheit ein etabliertes Non-Profit-Modell zur automatisierten Ausstellung genutzt: Let’s Encrypt stellte elf Zertifikate aus, ZeroSSL eines. Interessant für die Incident-Timing-Analyse ist auch die zeitliche Staffelung: jeweils ein ccTLD im eigenen Block, zuerst.gh am 22. September, dann.sl am 25. September, zuletzt.as am 27. September.
Google beschreibt die Abwehr dann als Kombination aus schnellem Blocking im Browser und operativem Widerruf durch die CAs. Chrome habe die unautorisierte Ausstellung für Google-Domains über CRLSets blockiert, ein Mechanismus, der es erlaubt, Zertifikate in Notfällen schnell auszusortieren, ohne dass alle Nutzer zuerst auf klassische Sperrlisten warten müssen. Parallel habe Google mit den ausstellenden Zertifizierungsstellen zusammengearbeitet, um die Zertifikate zu widerrufen; diese Maßnahme soll nach Googles Darstellung auch in anderen Browsern und Apps greifen. Aus Sicht von Sicherheitsteams ist das relevant, weil CRLSets vor allem die unmittelbare Nutzeroberfläche adressiert, während der Widerruf die Vertrauenskette langfristig in Richtung Korrektur verschiebt. Wie lange das window of exposure war, zeigt zudem die Zeitspanne zwischen Logging und Widerruf: In einem Fall waren es nur ungefähr anderthalb Tage, im anderen fast eine Woche.
Was Domainbetreiber daraus ableiten sollten, ist in Googles Empfehlung recht konkret: Erstens sollen sie CT-Logs für jede eigene Domain überwachen, einschließlich geparkter Domains und regionaler ccTLD-Varianten. Solche Monitoring-Services melden üblicherweise, wenn neue Zertifikate für eine Domain erscheinen, die nicht von der eigenen Organisation erwartet wurden. Zweitens empfiehlt Google ein striktes CAA-Record-Setup. Ein CAA-Eintrag (Certificate Authority Authorization) teilt der CA DNS-basiert mit, welche Zertifizierungsstellen für diese Domain Zertifikate ausstellen dürfen; damit reduziert sich das Risiko, dass bei einem kompromittierten DNS-Zugriff beliebige CAs ausstellen, die sonst durch eine Domain-Validierung „durchrutschen“ könnten. Zusätzlich empfiehlt Google, ein Zertifikat zu melden, das nicht angefordert wurde. Während das Baseline-Regelwerk CAs zu Untersuchungen und Rückmeldungen innerhalb kurzer Fristen verpflichtet, bleibt auch klar: Ein CAA-Record kann einen Zertifikatsausstellungsprozess während einer laufenden DNS-Hijack nicht zuverlässig verhindern, weil ein Angreifer den DNS-Eintrag entfernen oder verfälschen könnte.
Besonders praxisnah ist der Punkt zur Wiederverwendbarkeit von Domain-Checks. CAs dürfen nach Googles Darstellung eine abgeschlossene Domain-Validierung für spätere Zertifikate weiterverwenden. Das kann im Verlauf eines Angriffs bedeuten, dass ein Angreifer nicht nur ein einzelnes Zertifikat „erspielt“, sondern anschließend weitere Zertifikate anstoßen kann, nachdem die Hijack-Phase endet oder sich abschwächt. Strenge CAA-Policies sollen genau diese Dauerwirkung begrenzen. Gleichzeitig zeigt die Branche selbst, wie stark sich die Re-Validierungslogik über die Zeit ändern kann: Let’s Encrypt plane, die zulässige Wiedernutzung eines Domain-Checks deutlich zu verkürzen. Für IT- und Security-Teams heißt das: Der wichtigste Hebel ist nicht nur das einmalige „Sperren“, sondern das dauerhafte Reduzieren der Angriffsfläche in DNS- und PKI-Umgebungen, inklusive klarer Prozesse für Incident Response, Widerruf und externe Monitoring-Signale.
In Summe verschiebt der Vorfall den Fokus von „TLS als Browser-Feature“ hin zu „TLS als Ergebnis einer Kette aus DNS-Kontrolle, CA-Prozessen und CT-Transparenz“. Selbst wenn Googles Angaben keine Hinweise liefern, dass tatsächlich ein Zertifikat missbraucht wurde, bleibt die strukturelle Verwundbarkeit bestehen: Ein gültig ausgestelltes Zertifikat reicht theoretisch aus, um im verschlüsselten Kanal Vertrauen zu simulieren. Für Unternehmen, die stark auf benutzerrelevante Domains angewiesen sind, entsteht daraus eine messbare Hausaufgabe: CT-Monitoring automatisieren, CAA-Records konsequent setzen und die eigenen Prozesse so gestalten, dass Widerruf und Browser-Blocking nicht erst dann einsetzen, wenn bereits ein größeres Zeitfenster vergangen ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Angriff auf ccTLD-Registries: Falsche Zertifikate für Google-Domains" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Angriff auf ccTLD-Registries: Falsche Zertifikate für Google-Domains" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Angriff auf ccTLD-Registries: Falsche Zertifikate für Google-Domains« bei Google Deutschland suchen, bei Bing oder Google News!