


LONDON (IT BOLTWISE) – Eine scheinbar harmlose „third-party.com“-Placeholder-Domain wird laut Manifold Security mit einer ClickFix-Abfalleinrichtung für Windows-Browser missbraucht. Dabei vergiftet eine gefälschte Cloudflare-Prüfung offenbar die Zwischenablage und fordert Nutzer zum Ausführen eines versteckten Befehls über den Windows-Ausführen-Dialog auf. Über 1.700 öffentliche Repositories verweisen demnach auf genau diese Domain als Beispiel. Für KI-Agenten-Workflows und Dokumentationsprozesse bedeutet das: statische Checks reichen nicht, wenn die Domain zur Laufzeit andere Inhalte liefern kann.
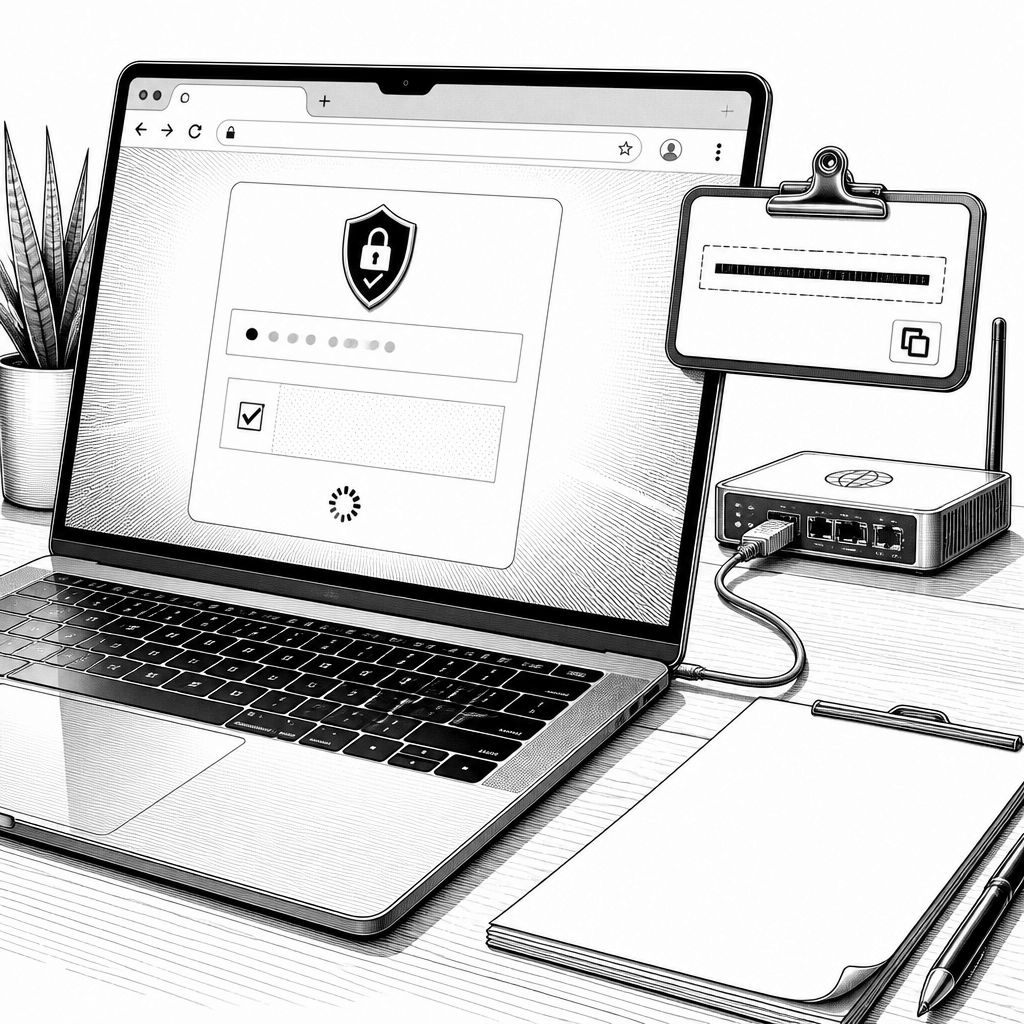
Was auf den ersten Blick nach „nur“ einem schlechten Beispiel aus der Doku-Toolbox aussieht, wird in der Praxis zu einem echten Angriffsvektor: Die Domain „third-party[.]com“, die seit Jahren als allgemeiner Platzhalter für Dokumentations- und Testbeispiele verwendet wird, soll nach Beobachtungen von Manifold Security inzwischen bösartige ClickFix-Inhalte ausliefern. Für Windows-Nutzer erscheint dabei offenbar eine vermeintliche Sicherheitsprüfung, die die Zwischenablage „vergiftet“ und dazu führt, dass ein Kommando im Kontext des Systems ausgeführt wird. Für alle, die in Skill-Dokumentationen, MCP-Server-Beispielen oder Trainingsmaterialien mit plausiblen Scheinstellen arbeiten, ist die Brisanz nicht nur technisch, sondern auch organisatorisch: Wer eine nicht IANA-reservierte Placeholder-Domain nutzt, gibt Angreifern eine schlichte Landebahn.
ClickFix funktioniert dabei als besonders perfide Social-Engineering-Variante, weil der Angriff nicht auf klassischen Exploits beruhen muss. Stattdessen setzen Seiten auf fehlgeleitete Browser-Interaktionen wie Fehlerdialoge, Browser-Alert-Fenster oder CAPTCHA-ähnliche Aufforderungen, die Nutzer dazu bringen sollen, Inhalte zu kopieren und über den Windows Run-Dialog oder ein Terminal zu „fixen“. In dem beschriebenen Muster wird zusätzlich das Clipboard-Hijacking genutzt: Ein vermeintlicher Sicherheitscheck injiziert den Inhalt, der später eingefügt und ausgeführt werden soll. Der entscheidende Unterschied zu vielen üblichen „Phishing”-Szenarien ist die Kette aus scheinbar legitimen UI-Schritten und dem späteren, systemnahen Ausführen von Befehlen – was die Schwelle für Missbrauch senkt, weil das Opfer eine Aktion bewusst bestätigt, die in Wahrheit vorab vorbereitet wurde.
In der konkret beschriebenen Umsetzung zeigt die Domain je nach Betriebssystem unterschiedliche Inhalte. Windows-Besucher sollen eine Cloudflare-Prüfung zu Gesicht bekommen, die den Clipboard-Inhalt gezielt manipulierter und anschließend zum Einfügen sowie Ausführen eines remote abrufbaren PowerShell-Payload-Kommandos bewegen soll. Auf macOS dagegen wird offenbar eine Fehlermeldung angezeigt, die den Zugriff auf Windows-Geräte „erzwingt“ („macOS is not supported“). Diese OS-spezifische Ausspielung ist für die Sicherheitslage zentral: Ein statischer Abgleich, der nur Code oder HTML-Templates prüft, erkennt die Manipulation häufig nicht, weil sie erst zur Laufzeit im Response- und Interaktionskontext sichtbar wird.
Genau hier setzt das Risiko an, das Manifold Security mit dem Umfang der Streuung untermauert. Laut den Angaben referenziert die Domain in über 1.700 öffentlichen Repositories als Beispielendpunkt – unter anderem in Materialien zu KI-Agenten-Skills und Dokumentationen zu MCP-Servern, die „third-party[.]com“ als Endpoint-Beispiel nennen. Besonders problematisch: Das Beispiel kann in jeder einzelnen Datei „stimmig“ wirken. Es ist als Platzhalter gedacht, die Teams haben es korrekt „so verwendet, wie es im Beispiel stand“. Gleichzeitig wird es zum lebenden Zeiger auf eine Angreifer-Infrastruktur. Für Entwickler und Security-Verantwortliche ist die Schlussfolgerung unbequem, aber klar: Eine Dateiprüfung oder ein Domain-Resolve im Labor sagt nicht zwingend, was ein echter Browser-Client oder ein Agent beim Request-time bekommt.
Manifold Security empfiehlt daher, Platzhalter-Domains, die nicht IANA-reserviert sind, wie „squattable“ und potenziell missbrauchbar zu behandeln. Gemeint sind nicht nur „third-party[.]com“, sondern auch plausible Eigenbeispiele in der Art von „yourcompany[.]com“, „mycompany[.]com“, „your-api[.]com“ und ähnlichen Lookalikes, die zwar wie Testumgebungen wirken, aber jederzeit registriert und umfunktioniert werden können. Stattdessen rät die Untersuchung zu reservierten Platzhaltern wie „example[.]com“ (oder den üblichen Variationen „example[.]org“ und „example[.]net“), die nicht beliebig von Dritten „übernommen“ werden können. In der Praxis heißt das auch: Man sollte nicht davon ausgehen, dass „die Domain ist doch nur ein Name im Code“ – denn für den Angriffsweg zählt am Ende der tatsächliche Inhalt, den ein Client beim Laden der URL erhält.
Mit Blick auf den KI-Kontext kommt ein weiterer Aspekt hinzu: KI-Agenten und Toolchains bauen oft automatisiert Verbindungen auf, lesen Dokumentationsfragmente ein oder führen Testszenarien nach Playbooks aus. Wenn in solchen Workflows Platzhalter-Endpoints als Beispiele in Trainingsdaten oder Skill-Definitionen auftauchen, kann sich ein scheinbar harmloser Link in eine echte Request-Kette verwandeln. Manifold Security meldet außerdem, dass weitere 13 nicht IANA-reservierte Placeholder-Domains identifiziert wurden, von denen zwei (u. a. „yoursite[.]com“ und „your-domain[.]com“) offenbar für Scareware- und Betrugsdarstellungen gegenüber macOS-Nutzern sowie für harmlose Parking-Seiten bei anderen Nutzern missbraucht werden. Solche Systeme fallen in vielen statischen Prüfungen durch, weil die eigentliche „Tell”-Information erst im Dialog zwischen Client, Server und Interaktion sichtbar wird.
Für Unternehmen und Entwicklerteams folgt daraus eine konkrete Sicherheits- und Prozessfrage: Wie kann man die Vertrauensannahme bei Dokumentations- und Testlinks so absichern, dass ein Austausch zur Laufzeit keinen Schaden anrichtet? Neben der Wahl reservierter Platzhalter reicht häufig schon ein Review der Art, wie Agenten Skills laden und Endpunkte aufrufen, inklusive kontrollierter Testumgebungen und strikter Limits für ausführbare Aktionen. Entscheidend ist, dass Sicherheit hier nicht als einmaliger „Code-Scan“ verstanden wird, sondern als Modell der tatsächlichen Auslieferung zur Laufzeit. Wer heute Placeholder-Domains im Dokumentations- und Skill-Bereich verwendet, sollte die Abhängigkeit von „frei registrierbaren“ Namen ernst nehmen – und die nächsten Schritte so planen, dass der Angriffspfad nicht mit einem replizierbaren Beispiel in die Produktion wandert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefährliche Placeholder-Domains: 1.700+ Repos verlinken offenbar ClickFix-Ziele" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefährliche Placeholder-Domains: 1.700+ Repos verlinken offenbar ClickFix-Ziele" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefährliche Placeholder-Domains: 1.700+ Repos verlinken offenbar ClickFix-Ziele« bei Google Deutschland suchen, bei Bing oder Google News!