


NORDRHEIN-WESTFALEN / LONDON (IT BOLTWISE) – Microsoft Threat Intelligence warnt vor der erneut aktiven Kampagne CaptiveCrunch, die Reisende über manipulierte Hotel-WLAN-Zugangsportale angreift. Dabei werden Nutzer beim Anmelden scheinbar legitimen Browser- oder System-Updates ausgesetzt, um Schadsoftware auszurollen und Zugriffsdaten abzugreifen. Laut den Angaben betrifft das sowohl Windows- als auch Android-Geräte, außerdem beobachtet Microsoft einen zweiten Infektionsweg über Phishing bei der Microsoft-Gerätecode-Anmeldung. Zusätzlich mahnt eine Datenschutzbeauftragte in Nordrhein-Westfalen zu Betrugsmaschen rund um erbeutete Hotelbuchungsdaten.
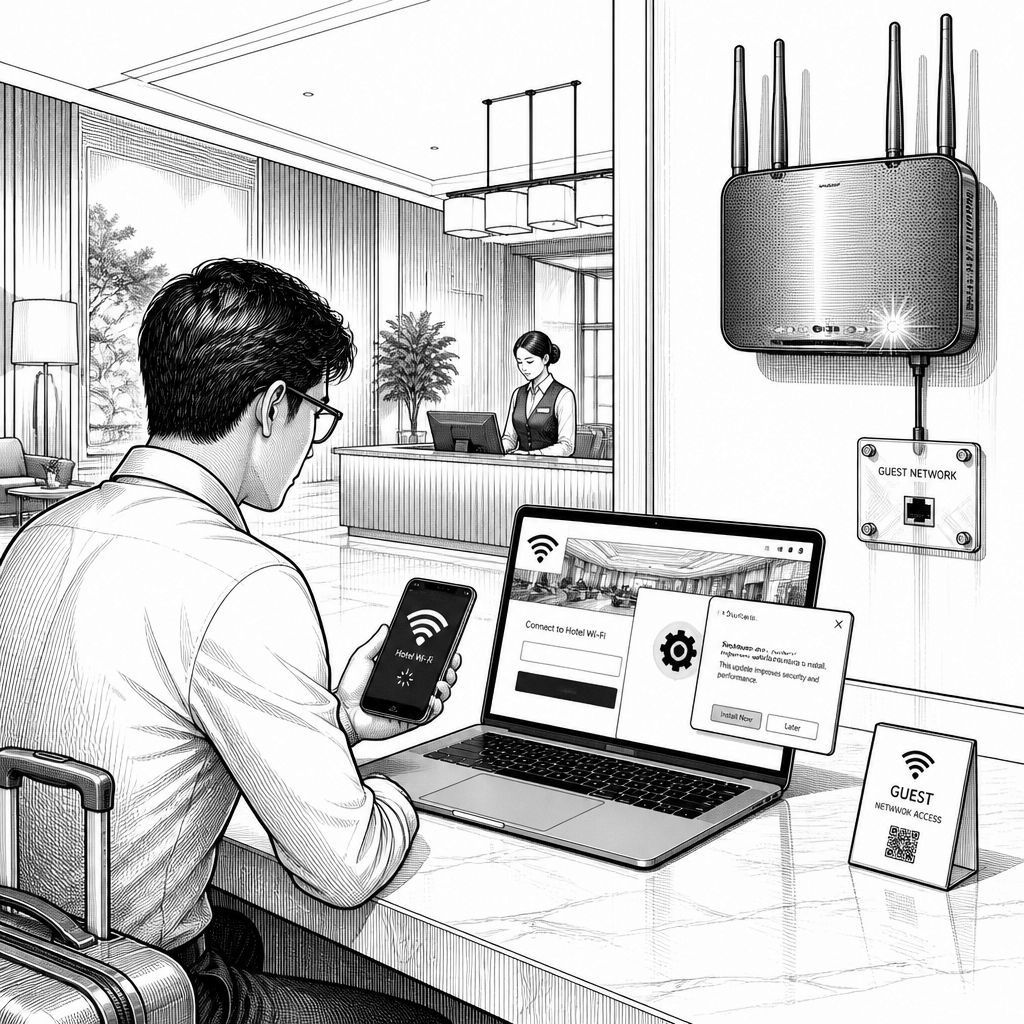
Wer im Hotel WLAN nutzt, landet im Regelfall in einem vermeintlich bequemen Schnellzugang: Laptop aufklappen, verbinden, fertig. Genau diese Erwartung nutzt die Sicherheitslage, die Microsoft in einem aktualisierten Advisory unter dem Namen CaptiveCrunch beschreibt. Im Kern geht es um manipulierte Captive Portals, also Anmeldeseiten, über die Gäste sich üblicherweise überhaupt erst ins Netzwerk einbinden. Nachdem Microsoft bereits im Juli 2026 über die Kampagne berichtet hatte, meldete die Sicherheitsabteilung erneut registrierte Aktivitäten am 29. September 2026 und legte am 5. Oktober 2026 ein aktualisiertes Sicherheitsdokument nach.
Technisch betrachtet setzt CaptiveCrunch nicht auf „klassisches“ WLAN-Hacking im Sinne einer offenen Entschlüsselung, sondern auf die Schwachstelle im Übergang vom Hotelnetz zur echten Internetsitzung: dem Captive Portal. Wird dieses Vorschalt- und Authentifizierungs-Element so beeinflusst, dass die Nutzenden beim Log-in falsche Inhalte sehen, können Angreifer den Einstiegspunkt für Folgeinfektionen kontrollieren. Microsoft beschreibt, dass die Täter den Datenverkehr von den Portalen so verändern, dass Gäste ihre mobilen Endgeräte oder Laptops mit Schadsoftware infizieren lassen – oder im selben Ablauf Zugangsdaten preisgeben. Diese Kombination aus Manipulation des Web-Flow und anschließender Payload ist besonders tückisch, weil sie sich zeitlich eng an den „normalen“ Hotel-Login anheftet.
Laut Microsoft soll hinter den Aktivitäten die Gruppe Storm-2945 stehen, die als Untergruppe der russischen Spionageformation Midnight Blizzard eingeordnet wird, deren Zuordnung an den Auslandsnachrichtendienst SVR erfolgt. Die Einordnung wirkt auf den ersten Blick wie ein reiner Bedrohungs-„Namenskontext“, hat aber praktische Konsequenzen: Spionage-orientierte Angriffe zielen häufig weniger auf großflächige Masseninfektionen als auf gezielte Zugriffe und das Abschöpfen verwertbarer Informationen. Wie aus Meldungen eines Sicherheitsunternehmens hervorgeht, sollen die Angriffe auch in Konferenzzentren gezielt Konten von Geschäftsreisenden anvisieren. Gerade in solchen Umgebungen sind Geräte oft über Tage hinweg „on the road“ und wechseln wiederholt zwischen Hotel, Event und späterem Unternehmensnetz.
Für den Einstieg nennt Microsoft gefälschte System-Updates als zentrales Muster. Dabei kommen ClickFix-Täuschungen zum Einsatz: Den Nutzern werden beim Anmeldevorgang im Hotelnetzwerk Inhalte angezeigt, die wie Updates für Browser oder Betriebssysteme wirken. In der Folge wird die Schadsoftware nachgeladen; Microsoft führt dabei Funktionen auf, die in einem typischen Kompromittierungsprozess für Spionageumgebungen relevant sind. Dazu gehören das Auslesen von Dateien, das Erfassen von Tastatureingaben und Passwörtern sowie der Zugriff auf Mikrofon und Kamera. Das Spektrum ist dabei nicht auf Windows beschränkt; auch Android-Geräte sollen ins Visier geraten. Insgesamt adressiert das Muster also sowohl Authentifizierungsdaten als auch später die Überwachung und Fernsteuerung.
Zum „Werkzeugkasten“ zählt Microsoft mehrere Schadkomponenten. Genannt wird unter anderem CornFlake, das als Fernwartungstrojaner in Go- oder Rust-Varianten agiert, ergänzt um ein PowerShell-Diebstahlprogramm namens ChocoShell und eine Verwaltungskonsole mit dem Namen FruitStone. Besonders relevant ist die Beobachtung eines zweiten Infektionsweges, der laut Microsoft seit dem 16. Juli 2026 parallel verfolgt wird: Phishing über die offizielle Gerätecode-Anmeldung von Microsoft. Statt beliebiger Fake-Login-Seiten geht es damit um eine Umleitung innerhalb eines legitimen Anmeldeprozesses, sodass Betroffene über echte Microsoft-Anmeldeseiten und Weiterleitungen getäuscht werden, um Zugangsdaten abzufangen. Für die Erkennung nennt Microsoft Signaturen wie Behavior: Win32/CORNFLAKE und Backdoor: Win64/CornFlake.
Für die Prävention adressiert Microsoft vor allem ein realistisches Risikomodell: Hotel-WLAN sollte grundsätzliche als unsicher betrachtet werden. Statt sich auf die Captive Portal-Seite oder auf die „Update“-Hinweise zu verlassen, empfiehlt der Hersteller für Reisende, den mobilen Datenfunk zu bevorzugen und Alternativen wie Hotspots, eSIM-Lösungen, Satellitenverbindungen oder verwaltete Reiserouter mit verschlüsseltem Tunnel zu nutzen. Diese Empfehlung ist nicht nur „Best Practice“, sondern passt zu einem Angriffspfad, der genau am Portal-Übergang ansetzt. Wer hingegen die Verbindung im Hotel nutzt, sollte vor allem verhindern, dass angebliche Updates über öffentliche Anmeldeseiten überhaupt installiert werden – ein Ablauf, der sich im Ernstfall oft schneller anfühlt als die Sicherheitsprüfung. Zusätzlich rät Microsoft, Mehrfaktor-Authentifizierung und Passkeys umzusetzen, den Gerätecode-Anmeldefluss zu blockieren und Risikorichtlinien für bedingten Zugriff zu aktivieren.
Die Bedrohung sitzt jedoch nicht nur „vor Ort im Netz“. Im Vorfeld einer Reise können Manipulationen über Buchungskanäle stattfinden. Bettina Gayk, Datenschutzbeauftragte von Nordrhein-Westfalen, warnte in diesem Zusammenhang vor Betrugsversuchen mit erbeuteten Hotelbuchungsdaten. Hintergrund sollen laut den Warnhinweisen unüblich viele Meldungen aus Mecklenburg-Vorpommern in den vergangenen Wochen gewesen sein; nach Angriffen auf Buchungsportale könnten demnach Buchungsdetails und teils auch Bezahlinformationen an Kriminelle gelangen. In der Praxis fordern Täter Reisende dann per E-Mail oder Kurznachricht unter Zeitdruck auf, Kreditkartendaten erneut zu verifizieren. Der Rat lautet, bei verdächtigen Zahlungsaufforderungen direkt telefonisch bei der gebuchten Unterkunft nachzufragen.
Für Unternehmen und IT-Teams ergibt sich daraus ein klarer Handlungsfokus: Reisende müssen nicht nur „sichere Endgeräte“ mitbringen, sondern auch Prozesse, die typische Hotel-Interaktionen absichern. Passkeys und robuste MFA reduzieren zwar das Risiko von Kontoübernahmen, aber sie ersetzen nicht die Notwendigkeit, verdächtige Interaktionen am Captive Portal konsequent zu unterbinden. Ebenso relevant ist, dass sich die Angriffslogik auf mehrere Betriebssysteme und auf unterschiedliche Einstiegspunkte erstreckt, inklusive Phishing rund um legitime Microsoft-Anmeldeabläufe. Wer Reisemanagement, Identity- und Device-Policies im Unternehmen steuert, sollte daher die Kombination aus bedingtem Zugriff, klaren Kommunikationsregeln für Zahlungsanfragen und technischem Schutz gegen „Update“-Täuschungen als zusammenhängendes Sicherheitskonzept verstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CaptiveCrunch-Angriffe: Microsoft warnt vor Manipulation von Hotel-WLAN-Portalen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CaptiveCrunch-Angriffe: Microsoft warnt vor Manipulation von Hotel-WLAN-Portalen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CaptiveCrunch-Angriffe: Microsoft warnt vor Manipulation von Hotel-WLAN-Portalen« bei Google Deutschland suchen, bei Bing oder Google News!