


DORTMUND / LONDON (IT BOLTWISE) – Kriminelle versprechen Sparkassen-Kunden eine Rückerstattung von 106,99 Euro für angeblich zu hohe Kontoführungsgebühren. Die Mail fordert zur Bestätigung in einem „sicheren Kundenportal“ auf und verknüpft das mit einer 24-Stunden-Frist. Laut Verbraucherzentrale und BSI steckt darin ein Phishing-Angriff, bei dem nach dem Klick Kontodaten oder Zahlungsinformationen abgegriffen werden. Besonders wichtig ist, Erstattungen nur über die offizielle Banking-App oder die bekannte Webseite zu prüfen.
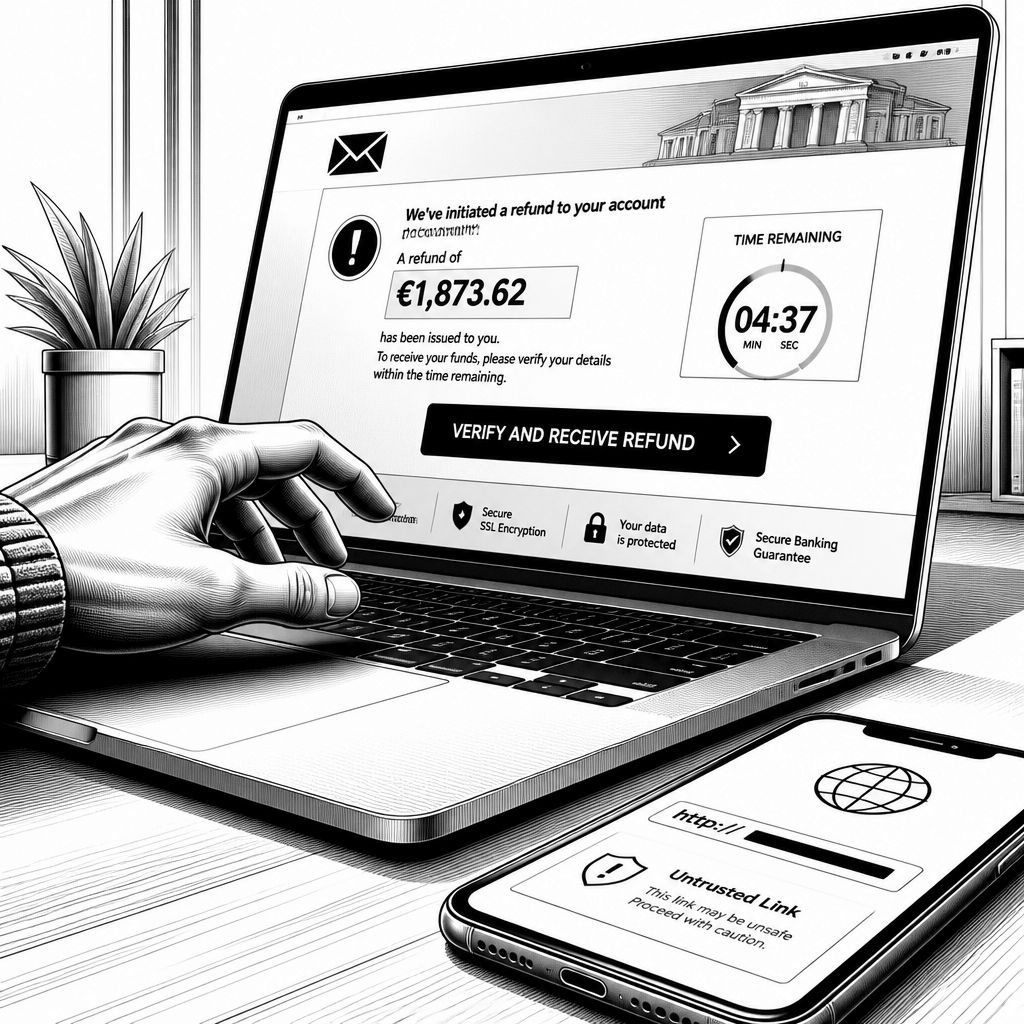
Eine E-Mail mit einer konkreten Summe wirkt oft wie ein Beleg für Echtheit – genau darauf zielt derzeit ein Phishing-Versuch ab, der sich an Sparkassen-Kunden richtet. In der Nachricht wird behauptet, bei einer Kontoprüfung seien unrechtmäßig abgebuchte Kontoführungsgebühren entdeckt worden; 106,99 Euro sollen vollständig zurückerstattet werden. Die Absender inszenieren dabei Dringlichkeit, weil die Rückzahlung nur innerhalb von 24 Stunden garantiert sein soll. Verbraucherzentrale und BSI werten diese Kombination aus Betrag, Versprechen und Zeitdruck als typisches Muster für Social Engineering.
Technisch betrachtet folgt die Betrugslogik einer klaren Kette: Zuerst lockt die Mail mit einem vermeintlich sicheren Kundenportal, anschließend führt ein Link zu einer nachgebauten Oberfläche. Erst dort sollen Empfänger die Rückerstattung bestätigen, wobei die weitere Darstellung darauf abzielt, dass die Nutzer ihre Daten oder Zahlungsinformationen eingeben. Laut der Schilderung der Verbraucherzentrale fließt das Geld danach direkt auf eine hinterlegte Karte, also an eine Zielinstanz der Angreifer statt zurück zum echten Konto. Der Kern des Köders liegt dabei nicht in der „Kontoprüfung“, sondern in der Hoffnung, dass eine exakte Zahl vorschnelles Handeln auslöst.
Wer auf die Signale achtet, kann solche Angriffe häufig früher erkennen. In der beschriebenen Kampagne fällt auf, dass die Mail mit einer allgemeinen Anrede ohne Namen startet und nicht mit einer personalisierten, banküblichen Begrüßung arbeitet. Zusätzlich wird eine zweifelhafte Absenderadresse genannt und die Nachricht enthält mindestens einen Link, der den vermeintlichen Rückerstattungsprozess auslöst. Gerade das Timing – inklusive 24-Stunden-Frist – ist eine klassische Technik, um die Entscheidungskompetenz zu reduzieren: Nutzer reagieren weniger kritisch, wenn sie kurzfristig „handeln müssen“. Dass solche Mails zudem mittlerweile auch ohne offensichtliche Rechtschreibfehler auftauchen können, hängt laut Sparkassen- und BSI-Hinweisen damit zusammen, dass inzwischen auch KI-gestützte Textgenerierung in Betrugsprozesse integriert sein kann.
Damit wird klar, warum reine optische Checks allein nicht reichen. Das BSI rät daher zu einer Reihe von Maßnahmen, die auch dann greifen, wenn die Nachricht formal hochwertig wirkt: Kontostand und Umsätze sollten regelmäßig überprüft werden, Geräte und Apps sind aktuell zu halten, und Online-Banking sollte stets über den Log-out-Knopf beendet werden. Besonders relevant ist auch die Grundregel, die im Text ausdrücklich betont wird: Seriöse Anbieter verlangen demnach per E-Mail keine vertraulichen Zugangsdaten – auch nicht mit dem Hinweis auf zusätzliche Sicherheit. Die Sparkasse ergänzt diese Linie durch die Aussage, dass sie keine Nachrichten verschickt und keine Anrufe tätigt, um Zugangsdaten abzufragen.
Falls der Link bereits angeklickt wurde, geht es um Schadensbegrenzung mit möglichst geringer zusätzlicher Angriffsfläche. Die Sparkasse empfiehlt dann, alle Zugangsdaten sofort zu ändern, idealerweise über ein anderes Gerät, damit mögliche Manipulationen oder Session-Infos nicht unbemerkt weiterwirken. Gleichzeitig sollen Betroffene die eigene Sparkasse umgehend informieren, um interne Sperr- und Prüfprozesse auszulösen. Für den Fall eines echten finanziellen Schadens oder wenn die Identität kompromittiert wurde, wird zudem zur Anzeige bei der Polizei geraten. Neben der operativen Reaktion zählt vor allem die Geschwindigkeit: Je früher das Zielsystem entkoppelt und die Datenbasis aktualisiert wird, desto kleiner fällt typischerweise der Zeitraum für Missbrauch aus.
Praktisch unterstützt wird die Abwehr durch eine sofort nutzbare Karten-Sperrmöglichkeit: Der Sperr-Notruf 116 116 ist rund um die Uhr verfügbar und aus Deutschland kostenlos erreichbar. Für IT-Verantwortliche und Sicherheitsverantwortliche in Unternehmen ist das ein nützlicher Kontext, weil ähnliche Angriffe oft auch über untypische Rollen laufen – etwa über Mitarbeitende, die ohnehin mit Zahlungs-, Konto- oder Buchungsprozessen zu tun haben. Auch wenn die konkrete Kampagne hier Sparkassen-Kunden adressiert, bleibt das technische Prinzip gleich: Angreifer koppeln vertrauenswürdige Markenwirkung mit einer gefälschten Zuständigkeitskette (Mail → Link → Eingabe) und nutzen Zeitdruck als Verstärker. Ein weiterer Punkt ist, dass sich Erstattungen nicht „zwischen Tür und Angel“ plausibilisieren lassen: prüfen sollten Nutzer ausschließlich über die offizielle Banking-App oder die bekannte Webseite des Instituts.
Für die Marktseite lässt sich daraus ein klarer Trend ableiten: Phishing entwickelt sich weg von groben Fehlern hin zu formalen Qualitätsstandards, während gleichzeitig die psychologische Steuerung (Betragsversprechen, Fristen, Drohkulisse) gleich bleibt. Dass Rechtschreibfehler als früheres Erkennungsmerkmal an Bedeutung verlieren, verschiebt die Sicherheitsstrategie stärker in Richtung Prozess- und Kontrollmechanismen: regelmäßige Umsatzchecks, saubere Beendigung von Banking-Sitzungen, konsequentes Patchen der Geräte und die Vermeidung des Klickens in unbestätigten Mails. Wer diese Routine etabliert, reduziert die Wirksamkeit selbst dann, wenn die Nachricht sprachlich „professionell“ wirkt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sparkassen-Phishing mit 106,99 Euro Rückerstattung: So schützen sich Kunden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sparkassen-Phishing mit 106,99 Euro Rückerstattung: So schützen sich Kunden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sparkassen-Phishing mit 106,99 Euro Rückerstattung: So schützen sich Kunden« bei Google Deutschland suchen, bei Bing oder Google News!