


TOKYO / LONDON (IT BOLTWISE) – JPCERT/CC meldet eine Serie von Web-Datenleaks in Japan, die mit Mobile-API-Missbrauch und dem Ausnutzen bekannter Schwachstellen zusammenhängen. Besonders kritisch ist die Metabase-Sicherheitslücke CVE-2026-72898, die eine SQL-Injection ohne Account ermöglicht und Administratorrechte sowie Datenabzug nach sich ziehen kann. Laut Meldung reichen die Angriffe von manipulierten API-Anfragen bis zu kompromittierten API-Schlüsseln, oft getrennt von Ransomware-Vorfällen. Für Verteidiger nennt die Warnung konkrete Indikatoren, inklusive IP-Adressen und User-Agents, sowie Hardening-Schritte für API-Zugriffe.
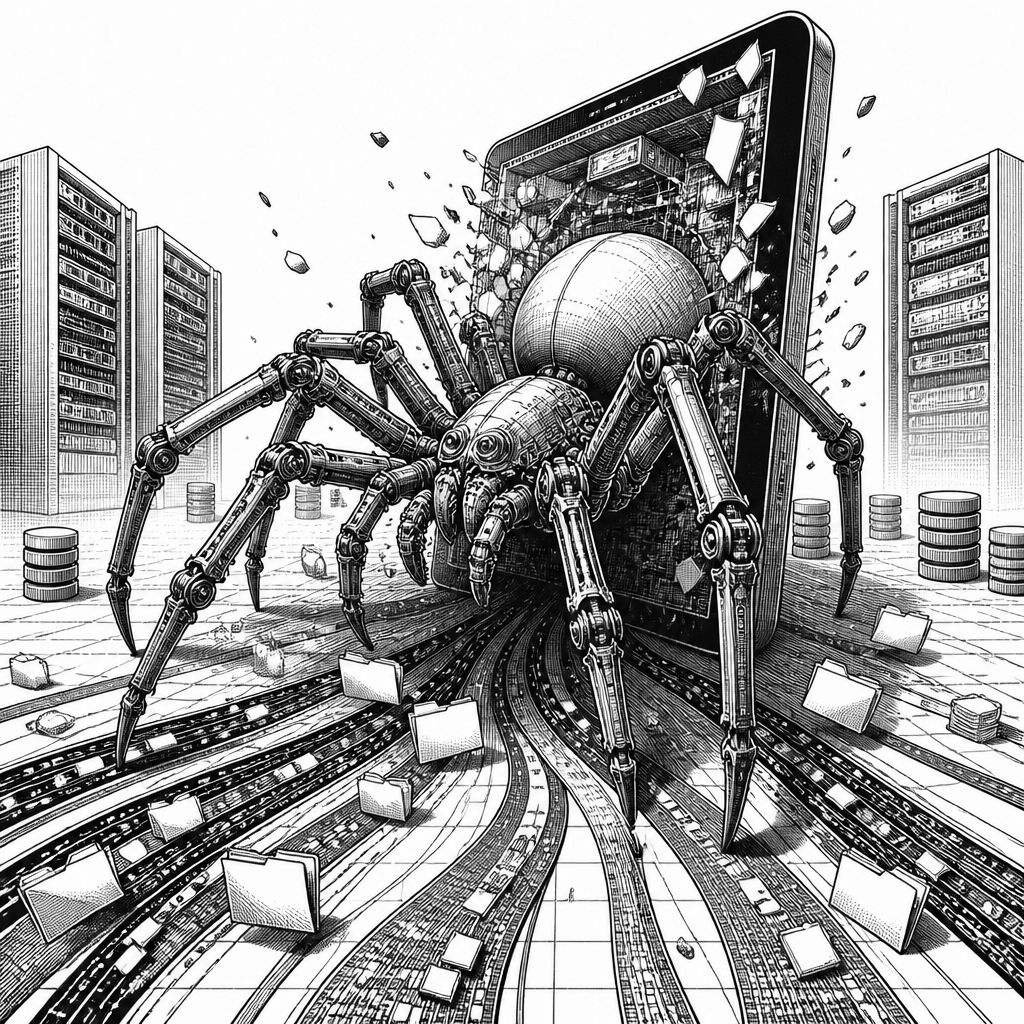
Die neue Warnung von JPCERT Coordination Center (JPCERT/CC) setzt bei einem Muster an, das in der Praxis oft unterschätzt wird: Datenabflüsse entstehen nicht zwingend durch eine „Breach“-Story mit Malware, sondern durch missbrauchte Schnittstellen, fehlerhafte Zugriffskontrollen und bekannte Softwarelücken. Die Meldung, die auf mehreren Incident-Reports basiert und am 8. Oktober 2026 aktualisiert wurde, beschreibt eine Reihe „limitierter und fragmentarischer“ Erkenntnisse – ohne dabei konkrete Tätergruppen oder betroffene Organisationen zu benennen. Damit rückt ein technisches Risiko in den Fokus, das viele Teams eher auf der App-Ebene sehen, obwohl die eigentlichen Schäden über Management-APIs, BI-Backends und zentrale Nutzerverwaltungssysteme entstehen können.
Technisch betrachtet beginnt der Einstieg häufig bei APIs, die eigentlich nur vom mobilen Client genutzt werden sollten. JPCERT/CC beschreibt als ersten Hauptpfad nicht autorisierte Requests an Management-APIs hinter einer App – teils mit dem Effekt, dass Antworten nicht nur Daten auslesen, sondern auch Informationen umschreiben. Berichtet werden mehrere Vorgehensweisen: Angreifer analysieren öffentlich bereitgestellte Smartphone-Apps, um API-Endpunkte und Schlüssel zu identifizieren; sie zielen auf interne APIs, die über die normalen App-Screens gar nicht direkt erreichbar wären; und sie nutzen dabei auch die Unterschiedlichkeit serverseitiger Antworten, etwa wenn Header verändert oder Auth-Token absichtlich fehlerhaft gesendet werden. Zusätzlich wird in den Reports blindes NoSQL-Injection genannt, um Kontodetails ohne sichtbare Rückmeldung zu extrahieren. In anderen Fällen stammen die benötigten API-Schlüssel aus einem bereits kompromittierten System – die weitere Kette wirkt dann wie „legitime Nutzung“, nur eben gegen andere Funktionen oder mit veränderten Parametern.
Für Verteidiger ist außerdem relevant, dass die Angriffe nicht immer auf eine einzige Schwachstelle hinauslaufen. JPCERT/CC nennt als zweite mögliche Strategie ein „breites Probing“: statt einen gemeinsamen Bug für alle Ziele zu besitzen, scannen Angreifer jeweils die konkrete Umgebung nach einer Reihe bekannter Fehlern und versuchen dann, diese nacheinander auszunutzen. Ergänzend taucht das Thema schwache Systemverwaltung auf, etwa wenn Konfigurationen und Backup-Dateien abgegriffen werden. In der gleichen Logik verortet sich der dritte Hauptpfad besonders deutlich bei Künstliche-Intelligenz-unabhängigen, klassischen Web-Bugs: die Ausnutzung von CVE-2026-72898, einer SQL-Injection in Metabase, einem Open-Source-BI-Tool, das häufig direkt mit Datenbanken verbunden ist. Die Schwachstelle wurde bereits als Zero-Day gegen die eigene Cloud von Metabase ausgenutzt; sie besitzt einen CVSS-Wert von 10,0 und erfordert keinen Account. Laut Beschreibung ermöglicht die Injection SQL in der Metabase-eigenen Anwendungsdatenbank, wodurch Angreifer Administratorzugriff erlangen, gespeicherte Zugangsdaten zu verbundenen Datenquellen abziehen und anschließend Inhalte lesen oder exportieren können.
Der Angriffsschwerpunkt lässt sich auch an den empfohlenen Gegenmaßnahmen festmachen. JPCERT/CC hat in der neuen Warnung zusätzliche Indikatoren aufgenommen: drei Source-IP-Adressen aus dem Zeitraum „früher August“ bis „früher September“ sowie zwei User-Agent-Beispiele, ohne dabei die konkreten Trefferorganisationen zuzuordnen. Metabase selbst weist darauf hin, dass Angriffe nach dem Fix weiterliefen. Für Administratoren ist außerdem wichtig, dass es Versionen gibt, die mindestens die „minimum safe releases“ erfüllen müssen: Für Open-Source-Builds nennt Metabase als Mindeststände unter anderem 0.63.13, 0.62.16, 0.61.18 und 0.60.24 – darunter gelten sie als bereits gepatcht bzw. nicht betroffen. Wer kurzfristig nicht upgraden kann, soll als temporäre Maßnahme das Endpoint /api/session/reset_password blockieren. In der forensischen Praxis wird die wahrscheinlich kompromittierte Instanz daran festgemacht, dass Logs einen POST-Aufruf auf /api/session/reset_password zeigen, der mit 400 beantwortet wurde, gefolgt von einem GET /api/user/current mit 200. Nach dem Update empfiehlt Metabase außerdem eine Folge aus Revocation aktiver Sessions, dem Prüfen und Rotieren von API-Keys und Datenbankzugängen sowie dem Abgleich von Metabase-Aktivitäten und Query-History mit ungewöhnlichen Mustern.
Die Größenordnung der Reihe wird in der Praxis durch zusätzliche Analysen untermauert. Macnica (Security Research Center) veröffentlichte am 7. Oktober eine Auswertung, die auf von 2026 bis zum 6. Oktober berichteten Veröffentlichungen in Japan basiert: insgesamt 119 Fälle, in denen persönliche Daten über webbasierte Systeme gestohlen oder geleakt wurden. Zum Vergleich wurden 84 vergleichbare Incidents im gesamten Jahr 2025 und 62 in 2024 gezählt; auffällig ist die Häufung ab Juli 2026, denn 81 der 119 Fälle fallen in diesen Zeitraum. Dabei grenzt die Zählung klar ab: Ransomware-Fälle und Vorfälle, die Macnica anderen Angriffsguppen zuschreibt, bleiben ausgeklammert. In den detaillierten Beispielen aus der Meldung werden auch Umfangssprünge sichtbar: Park24 berichtete am 28. September über Daten zu rund 6,6 Millionen Konten für sein Times Car Carsharing, einen Tag später zusätzlich über geleakte Identitätsdokumente wie Führerscheinfotos aus etwa 1,6 Millionen Konten. Monogatari Corporation meldete bei einer Mitgliederplattform der Yakiniku-King-App Leaks von 10.788.963 Datensätzen. Beide Unternehmen verwiesen damals auf eine noch laufende Untersuchung – was aber gerade zeigt, wie wichtig strukturierte Log- und API-Reviews sind, bevor „die Ursache“ endgültig feststeht.
Neben Japan zeichnet die Analyse ein breiteres Bild: Macnica nennt 99 ähnliche Fälle in 13 Ländern und Regionen, überwiegend zwischen Juli und September – unter anderem 30 in Südkorea, 11 in Frankreich und 8 in Polen. JPCERT/CC betont, dass nicht klar ist, ob Japan das einzige Ziel ist, und verweist darauf, dass Offenlegungsregeln und Meldepraktiken von Land zu Land variieren. Für Unternehmen ergibt sich daraus vor allem eine operative Checkliste, die sich auf API-Security und Datenhygiene konzentriert: Zugriffe auf jede API – auch nicht öffentliche Endpunkte – strikt begrenzen, Rate Limits für teure oder missbrauchsanfällige Funktionen setzen (Login, Password Reset, SMS-Versand, Suche), API-Tokens mit kurzen Laufzeiten versehen und kompromittierbare Tokens schnell widerrufen können. Dazu kommen für den Alltag leicht zu übersehende Details: API-Schlüssel und Datenbankcredentials dürfen nicht im Frontend „mitgeschickt“ werden, und Tests sollten auch Admin-Funktionen einschließen, weil genau dort häufig weniger „Security Coverage“ im normalen Testing-Prozess steckt. Ergänzend fordert JPCERT/CC allgemein, Verwaltungsfunktionen, die nicht benötigt werden, nicht über das Internet erreichbar zu machen und Daten jenseits definierter Retention-Zeiträume zu löschen.
Auch die rechtliche und regulatorische Perspektive taucht diesmal konkret auf: Die japanische Aufsichtsbehörde für personenbezogene Informationen (Personal Information Protection Commission) veröffentlichte am 7. Oktober eine eigene Warnung an Unternehmen, die personenbezogene Daten verarbeiten. In den Hinweisen werden Fälle erwähnt, in denen gängige Dienste durch unbefugten Zugriff getroffen wurden und große Mengen personenbezogener Daten geleakt oder möglicherweise geleakt sind. Besonders praxisnah ist, dass die Guidance zur Leckagebewertung ein Szenario aufgreift, in dem Angreifer sich in eine Smartphone-App oder Web-Services einloggen, Request-Parameter verändern und dadurch Daten anderer Nutzer erlangen. Für Verantwortliche heißt das: Nicht nur die technische Abwehr zählt, sondern auch die Frage, ob ein System noch die Daten halten muss, die im Missbrauchsfall entweichen könnten – eine Maßnahme, die unabhängig vom konkreten Angriffsweg den Schaden pro Vorfall reduziert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "JPCERT warnt: Web-Datenleaks durch Mobile-API-Missbrauch und Metabase-SQLi" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "JPCERT warnt: Web-Datenleaks durch Mobile-API-Missbrauch und Metabase-SQLi" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »JPCERT warnt: Web-Datenleaks durch Mobile-API-Missbrauch und Metabase-SQLi« bei Google Deutschland suchen, bei Bing oder Google News!