


LONDON (IT BOLTWISE) – Die US-Behörde CISA hat zwei als aktiv ausgenutzt gemeldete Sicherheitslücken in den Known Exploited Vulnerabilities-Index (KEV) aufgenommen. Betroffen sind WSO2-Komponenten wie API Control Plane und API Manager sowie Adobe Commerce und Magento. Im Fokus stehen dabei eine Path-Traversal-Fehlkonfiguration mit potenzieller Datei-Upload-Fähigkeit und eine fehlerhafte Autorisierung, die erhöhte Zugriffe ohne Nutzerinteraktion ermöglichen soll. Für Behörden der US-Exekutive gilt eine Umsetzungsfrist bis zum 27. September 2026.
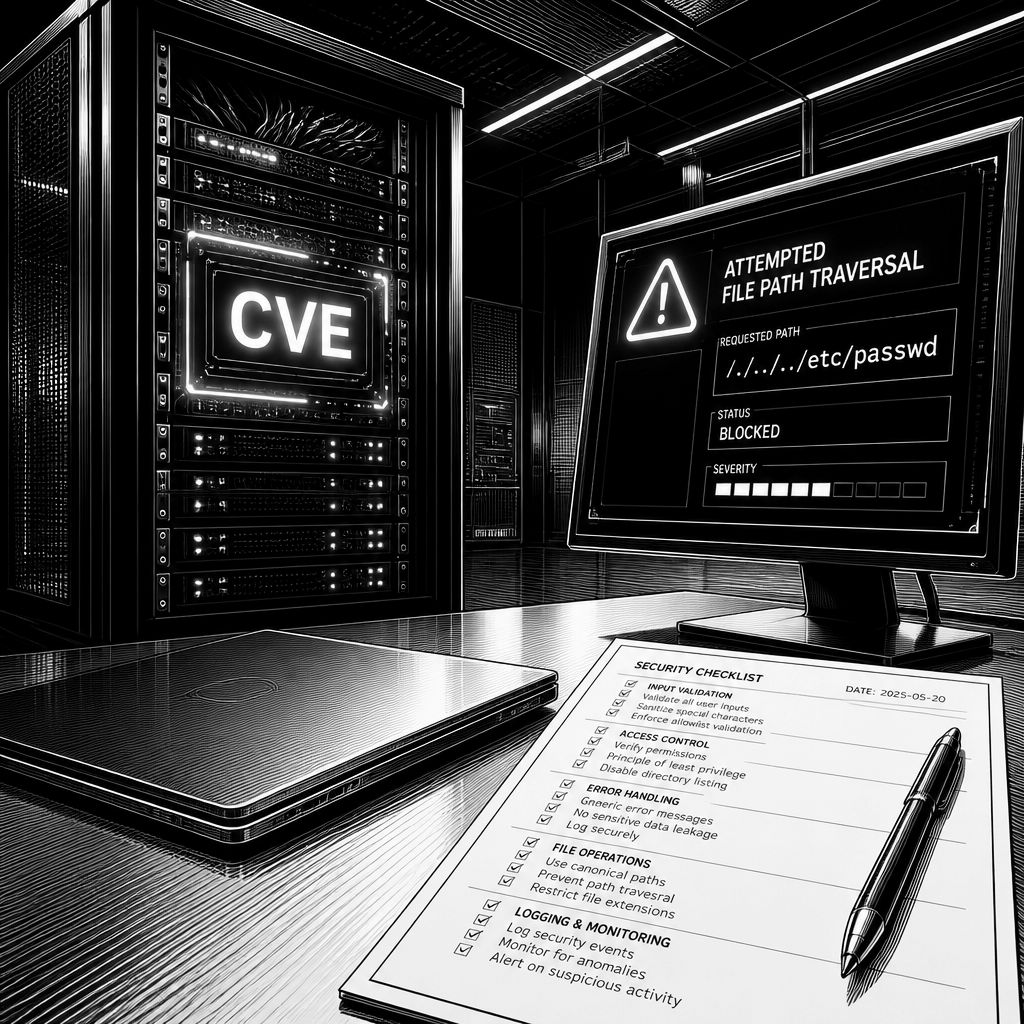
CISA hat zwei Schwachstellen aus den Bereichen API-Management und E‑Commerce in das Programm für Known Exploited Vulnerabilities (KEV) aufgenommen – ein Schritt, der in der Praxis häufig bedeutet, dass betroffene Systeme nicht nur theoretisch verwundbar sind, sondern bereits aktiv angegriffen wurden. Konkret nennt die Behörde CVE-2026-5430 mit einem CVSS-Score von 9,8: Diese Path-Traversal-Lücke betrifft WSO2 API Control Plane, API Manager, Traffic Manager und Universal Gateway. Das Kernproblem ist, dass ein Angreifer über manipulierte Pfade potenziell unbegrenzte Upload-Vorgänge anstoßen kann, was in der Folge auch zu Remote Code Execution führen kann. Damit rückt eine Fehlerklasse in den Mittelpunkt, die bereits seit Jahren für kompromittierende Web-Shell- oder Dropper-Szenarien genutzt wird – nur mit deutlich moderneren Angriffswegen über API- und Gateway-Komponenten.
Technisch ist CVE-2026-5430 nicht nur „ein weiterer Traversal-Bug“, sondern adressiert eine seltene, aber besonders riskante Kombination: unbegrenzter Dateiupload bei gleichzeitigem Zugriff auf Komponenten, die typischerweise in internen Netzen oder in Mischzonen aus Publik- und Backend-Traffic stehen. Path Traversal wird meist dann kritisch, wenn Pfadvalidierung unvollständig bleibt oder wenn die Anwendung Eingaben nicht konsequent vor dem Zugriff auf Dateisystem- oder Template-Pfade normalisiert. Für Betreiber heißt das: Die Attacke läuft häufig nicht als isolierter „HTTP-Fehler“ ab, sondern als Kette, in der ein erster Upload-Vektor späteren Code-Execution-Potenzialen Tür und Tor öffnet. Dazu passt, dass die KEV-Aufnahme auf „evidence of active exploitation“ basiert.
Die zweite Meldung in der KEV-Liste betrifft den Commerce-Stack: CVE-2026-71362 mit einem CVSS-Score von 9,1. Hier geht es laut CISA um eine fehlerhafte Autorisierung in Adobe Commerce und Magento. Solche Lücken sind in der Regel besonders hinterhältig, weil sie nicht zwingend Authentifizierungsbarrieren knacken müssen. Stattdessen ermöglichen sie Angreifern offenbar, die Berechtigungen bzw. den Zugriffskontext so zu verändern, dass erhöhte Zugriffe auf sensible Ressourcen entstehen. Im Lieferumfang des Risikos steckt dabei häufig das Muster des „Privilege Escalation“-Angriffs über falsch behandelte Sessions oder unzureichend abgesicherte Zugriffspfade auf geschützte Daten. In der Quelle wird für diese Schwachstelle beschrieben, dass Angreifer eine Kundensitzung auf ein anderes Kundenkonto umschalten können – ohne dass das Opfer aktiv eingreifen muss.
Dass es sich um keine rein akademische Schwachstelle handelt, untermauern die Begleitinformationen: WatchTowr meldet die Sichtung von Ausnutzungsversuchen gegen Honeypots seit mindestens dem 13. September 2026. Für CVE-2026-71362 berichtet Sansec davon, dass man Angriffsversuche im August 2026 erkannt und blockiert habe. Zusätzlich nennt die Quelle Telemetriedaten von Previdian: Danach versuchte am 10. September 2026 eine einzelne IP-Adresse aus Australien, die Lücke gegen Honeypot-Sensoren auszunutzen. Interessant ist dabei weniger die Anzahl als das Timing: Es zeigt, dass die Angriffsaktivität bereits vor der KEV-Aufnahme beobachtbar war. Gleichzeitig bleibt in der Meldung offen, ob Adobe den Status der Ausnutzung im Sinne einer aktualisierten Advisory bereits belastbar bestätigt hat.
Für die Enterprise-Praxis ist entscheidend, wie CISA die Priorisierung operationalisiert. In der Meldung heißt es, dass Behörden der Federal Civilian Executive Branch (FCEB) beide Lücken bis zum 27. September 2026 beheben sollen, um ihre Netze gegen aktive Bedrohungen abzusichern. Diese Formulierung macht den Unterschied zwischen „Patch empfohlen“ und „Patch erwartet“ deutlich, gerade wenn man die typischen Abhängigkeiten im Betrieb berücksichtigt: WSO2-Setups liegen oft als zentrale API-Schicht zwischen Microservices, Partnern und externen Integrationen, während Adobe Commerce und Magento in kundenorientierten Deployments häufig stark in ERP-, Payment- und Customer-Data-Prozesse eingebunden sind. Ein Fix ist daher nicht nur ein Update-Job, sondern erfordert Validierung von Integrationen, Permission-Modelle und Zugriffspfade.
Auch für Teams außerhalb der Bundesbehörden ergibt sich daraus ein klarer Fahrplan. Erstens sollten Security- und Platform-Teams sofort in einem Asset-Inventory klären, ob WSO2 API Control Plane, API Manager, Traffic Manager oder Universal Gateway im relevanten Versionsspektrum betrieben werden und ob es separate Umgebungen für Gateways, Traffic-Management oder Universal-Use-Cases gibt. Zweitens gilt bei Commerce-Plattformen: Berechtigungs- und Session-Logik gehört in den technischen Wiederanlauf nach einem Patch wieder ganz nach vorn – gerade weil Autorisierungsfehler oft in spezifischen Konfigurationen oder Customizations auftreten. Drittens lohnt eine gezielte Suche nach Indikatoren für Upload- und Traversal-Verhalten bei WSO2 sowie nach Anomalien in Login-/Session-Wechseln im Commerce-Umfeld. Wo Monitoring vorhanden ist, sollte es dabei nicht nur auf „Fehlercodes“, sondern auf Muster wie ungewöhnliche Dateipfade, wiederholte Autorisierungsversuche oder inkonsistente Konto-Transitions reagieren.
In der Summe verdeutlicht die KEV-Aufnahme, wie schnell sich Angriffsrealität und Priorisierung im Vulnerability-Management überlagern: Eine Woche nach ersten Beobachtungen landet CVE-2026-5430 bereits in der KEV-Liste, während CVE-2026-71362 aus Sicht von Beobachtern ebenfalls frühzeitig im Radar war. Für die KI-gestützte Sicherheitsanalyse im Betrieb bedeutet das, dass Workflows zur Erkennung von Ausnutzungszeichen (z. B. für Path Traversal und Session-Missbrauch) nicht als „nice to have“ gelten sollten, sondern als Teil einer schnellen Patch- und Incident-Response-Kette. Unternehmen, die solche Modelle nutzen, können davon profitieren, wenn sie sie nicht nur auf CVE-Namen trainieren, sondern auf konkrete, beobachtbare Verhaltenssignale in Logs und HTTP-Metadaten – denn genau diese Signale werden im Zuge von KEV-Klassifizierungen später zum Maßstab.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt WSO2- und Adobe-Commerce-Lücken in KEV auf – Patch bis 27. September" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt WSO2- und Adobe-Commerce-Lücken in KEV auf – Patch bis 27. September" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt WSO2- und Adobe-Commerce-Lücken in KEV auf – Patch bis 27. September« bei Google Deutschland suchen, bei Bing oder Google News!