


LONDON (IT BOLTWISE) – Die WPS-Taste an vielen FRITZ!Box-Routern ermöglicht die Einrichtung von WLAN-Zugängen per Knopfdruck und greift dabei auf das WPS-PIN-Modell zurück. Gerade diese PIN-Variante gilt als anfällig, weil Angriffe theoretisch durch systematisches Ausprobieren ansetzen können. Wer den Komfort genutzt hat, sollte WPS anschließend wieder deaktivieren und idealerweise WPA3 oder mindestens WPA2 aktivieren. So reduziert sich das Risiko, dass aus einer einmaligen Einrichtung ein dauerhaft offenes Einfallstor wird.
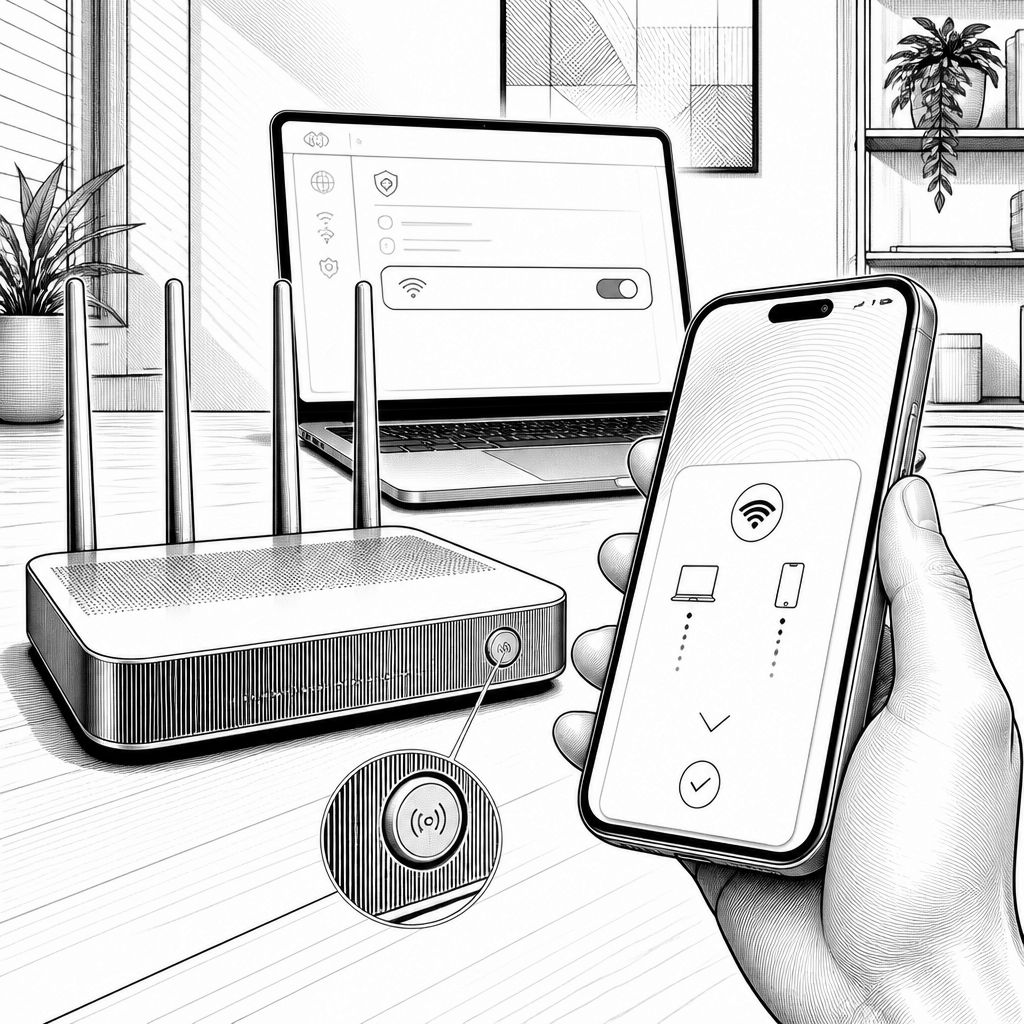
Hinter der unscheinbaren Beschriftung „WPS“ steckt nicht nur ein Feature für schnellen WLAN-Zugriff, sondern ein Mechanismus, der bei falscher Nutzung die Sicherheitsstrategie des gesamten Routers unterläuft. WPS steht für Wi-Fi Protected Setup und wurde genau dafür entworfen, Geräte wie Smartphones, Drucker oder WLAN-Repeater ohne langes Passwort-Tippen hinzuzufügen. Bei der FRITZ!Box wird der Prozess dabei über zwei Varianten eingeleitet: per Push-Button-Methode startet ihr das Pairing am Router und am Gerät innerhalb eines kurzen Zeitfensters; alternativ arbeitet die PIN-Methode mit einem achtstelligen Code, der den Zugang über den Router vermittelt.
Für die Praxis ist wichtig: Knopf und PIN sind nicht dasselbe Sicherheitsversprechen. Die Push-Button-Variante gilt in der Bedienung als vergleichsweise unkritisch, weil sie nur für wenige Minuten eine direkte Kopplung erlaubt und damit den möglichen Angriffszeitraum begrenzt. Genau deshalb lautet die Faustlogik vieler Security-Ratgeber: Wer die WPS-Funktion nur kurz und kontrolliert nutzt, reduziert die Angriffsfläche deutlich. Gleichzeitig weicht der Komfort-Impuls ausgerechnet dort auf, wo er am problematischsten wird: Bei der PIN-Variante lässt sich der Code in der Theorie in Teilbereiche prüfen, was klassische Brute-Force-Ansätze zumindest konzeptionell begünstigt.
Historisch betrachtet ist das Thema WPS-PIN seit Jahren in der Sicherheitscommunity präsent. Bereits 2011 zeigte Stefan Viehböck, dass sich die PIN-Variante gezielt ausnutzen lässt. 2014 folgte die „Pixie Dust“-Attacke von Dominique Bongard, die eine Schwäche bei der Schlüsseleingabe bzw. -erzeugung ausnutzt. Vollständig erledigt ist die Debatte damit aber offenbar nicht: Laut dem Portal sdxcentral fanden Forscher von NetRise bei der Analyse von Router-Firmware weiterhin Geräte, bei denen sich die PIN offline in wenigen Sekunden berechnen lässt. Dazu kommt ein weiterer Realitätscheck aus der Praxis: Manche Hersteller deaktiveren WPS nur oberflächlich in der Oberfläche, lassen aber weiterhin verwundbare Logik auf Firmware-Ebene bestehen.
Gerade deswegen ist die Empfehlung des BSI, nicht benötigte Router-Funktionen abzuschalten, so konsequent: WPS sollte nur dann aktiv bleiben, wenn ihr es wirklich gerade verwendet. Das BSI verweist in seinen früheren Warnungen zu konkreten Router-Serien auch darauf, WPS-PIN anzupassen beziehungsweise WPS komplett zu deaktivieren. Wichtig ist dabei die technische Konsequenz: Selbst wenn ihr WPS selten nutzt, bleibt die Angriffsfläche bestehen, sobald die Funktion dauerhaft aktiv ist. Außerdem beobachten viele Nutzer indirekt eine weitere Einschränkung des Sicherheitsniveaus: Eine per WPS aufgebaute Verbindung landet häufig eher auf dem älteren WPA2-Standard statt auf WPA3. FRITZ! empfiehlt daher ausdrücklich, wenn ihr konsequent WPA3 nutzen wollt, auf WPS zu verzichten.
Der Umgang mit WPS muss also nicht in Panik enden, sondern in ein klares Betriebsmodell. Nutzt WPS als „Einmal-Handschlag“ höchstens dann, wenn ihr den Zugriff auf den Router und das kurze Zeitfenster absichern könnt. Danach schaltet ihr die Funktion wieder ab und prüft, welche Verschlüsselung aktiv ist. Für Betreiber bedeutet das zudem einen Abgleich: In macOS und iOS wird WPS nicht unterstützt, bei Android reicht die Unterstützung lediglich bis Version 8.0; selbst wenn Geräte die Push-Button-Methode nutzen können, bestimmt die Router-Seite das tatsächliche Sicherheitsniveau und das Protokollverhalten.
So schaltet ihr WPS in der Praxis aus: Bei der FRITZ!Box ruft ihr fritz.box auf und navigiert zu „WLAN“ > „Sicherheit“ > „WPS-Schnellverbindung“. Dort entfernt ihr das Kontrollkästchen, um WPS zu deaktivieren. Beim Telekom Speedport findet sich die Einstellung im Konfigurationsmenü unter „Netzwerk“ und dann „WLAN-Zugriff (WPS)“, wieder per Checkbox ein- und ausschaltbar; die konkreten Klickpfade können je nach Modell variieren. Für Vodafone Station wird die Option im WLAN-Bereich des Menüs verortet; auch hier hängt der genaue Pfad vom Gerät ab. Für Besuch gibt es danach bessere Alternativen: Gäste-WLAN reduziert das Risiko, dass intern genutzte Rechte und Passwörter in der falschen Breite geteilt werden. Ebenso kann das Passwort-Teilen per Smartphone als moderner Ersatz dienen, weil es die Einrichtung bewusst nachvollziehbar macht.
Als 2-Minuten-Checkliste bleibt am Ende vor allem das Zusammenspiel aus Abschalten und Absichern: WPS aus, sofern ihr es nicht gerade benötigt. Gleichzeitig prüft ihr die Verschlüsselung und stellt im Zweifel auf WPA3 um, mindestens aber WPA2. Die Telekom empfiehlt dabei die höchstmögliche Einstellung; der technische Grund liegt auf der Hand: Neue Protokollvarianten reduzieren bekannte Angriffsflächen gegenüber älteren Mechanismen. Ebenfalls zentral bleibt das Firmware-Management, weil sich Schwachstellen oft in Router-Komponenten oder deren Update-Logik zeigen und BSI explizit auf den Bereich „Update“ bzw. „Firmware“ in der Router-Oberfläche verweist. Wenn ihr diese Schritte routiniert umsetzt, bleibt WPS ein kurzfristiger Komfort-Button, nicht aber ein dauerhaftes Sicherheitsrisiko.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WPS-Taste an der Fritz!Box: So sicher ist sie – und warum danach Schluss sein sollte" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WPS-Taste an der Fritz!Box: So sicher ist sie – und warum danach Schluss sein sollte" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WPS-Taste an der Fritz!Box: So sicher ist sie – und warum danach Schluss sein sollte« bei Google Deutschland suchen, bei Bing oder Google News!