


TAIPEI / LONDON (IT BOLTWISE) – Das FBI hat Scanning- und Phishing-Tools beschlagnahmt, die nach Angaben des US-Justizministeriums gegen taiwanesische Universitäten und Energieinfrastruktur eingesetzt wurden. Die Tools Microscan und FishHub sollen durch die Maßnahme vorerst nicht mehr lauffähig sein. Fachleute warnen jedoch, dass Angreifer die Infrastruktur schnell neu aufbauen und die Kampagne fortsetzen können. Im Fokus stehen auch Verbindungen zu einem Umfeld, das mit dem chinesischen Staat kooperieren soll.
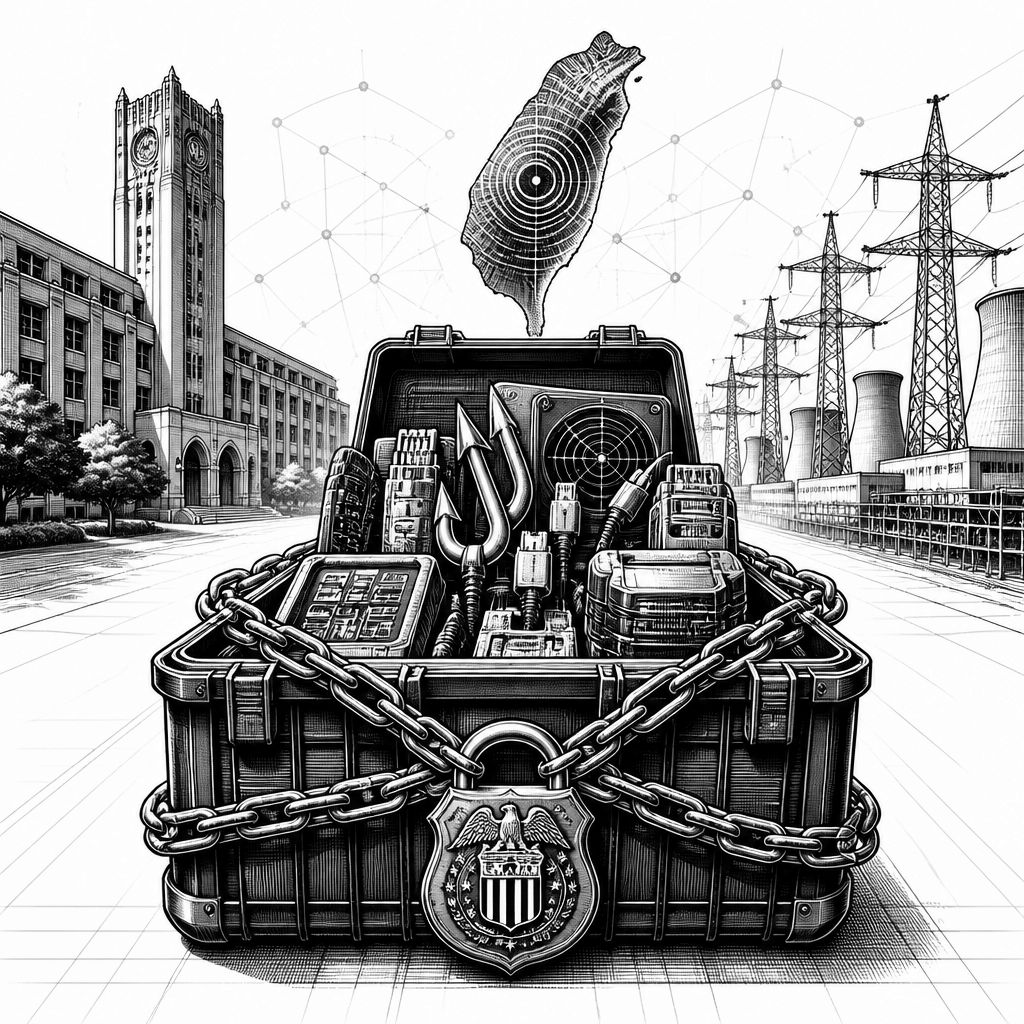
In Taiwan rückt eine bereits gut dokumentierte Angriffsrichtung erneut in den Mittelpunkt: US-Strafverfolgungsbehörden machen geltend, dass „China-nahe“ Hacker mit Werkzeugen zur Netzsuche und zum gezielten Ausnutzen von Postfächern Universitäten sowie Teile der Energieversorgung ins Visier genommen haben. Laut dem US Department of Justice wurden dabei insbesondere Scanning- und Phishing-Komponenten abgenommen, sodass die betroffenen Tools nicht weiter betrieben werden können. Für IT-Verantwortliche ist das vor allem deshalb relevant, weil gerade solche Vorstufen oft lange vor dem eigentlichen „Großangriff“ stattfinden und sie sich in der Regel nicht als einzelne Malware-Installation zeigen, sondern als wiederholter Zugriff auf Unternehmens- und Campusnetze.
Technisch beschrieben werden zwei Bausteine, die in vielen Angriffsketten die gleiche Funktion erfüllen: Erst werden Schwachstellen und „Angriffsflächen“ identifiziert, danach werden Ziele mit spearspezifischen E-Mails oder kompromittierten Accounts zur Interaktion gebracht. Microscan wurde dabei als Werkzeug dargestellt, das Netzwerke nach verwundbaren Systemen abtastet. FishHub soll anschließend den Fernzugriff auf die Zielumgebung ermöglicht und Dateien extrahiert haben, um sie an Server zu übertragen, die von dem als verantwortliche Akteursgruppe beschriebenen Unternehmen kontrolliert werden. Gerade diese Trennung in Aufklärung und Zugriff ist für die Praxis entscheidend, weil sie erklärt, warum selbst nach einer Entschärfung noch Datenabflüsse, Rechteausweitungen oder persistente Zugriffsmechanismen im Hintergrund übersehen werden können.
Mehrere Zielkategorien zeigen außerdem, dass es nicht nur um einzelne Organisationen ging. Genannt werden taiwanesische Unternehmen aus dem Umfeld Erdgas und Strom, zwei taiwanesische Universitäten sowie ein US-Energieunternehmen in South Carolina. Darüber hinaus sollen Flughäfen in Japan und Polen sowie eine internationale Nichtregierungsorganisation betroffen gewesen sein. Besonders brisant für die Sicherheitsplanung ist die Aussage, dass das FBI etwa 20 taiwanesische Universitäten als „bestätigte Opfer“ im Zusammenhang mit FishHub identifiziert hat. Universitäten ähneln in ihrer IT-Landschaft häufig stark dem, was auch in der Industrie vorkommt: heterogene Systeme, zahlreiche Lehr- und Forschungsanwendungen, wechselnde Konten und teils weniger einheitliche Patch-Zyklen. Das erhöht die Wahrscheinlichkeit, dass sich bösartige Aktivitäten in vermeintlich legitime Betriebssoftware „einbetten“ lassen.
Bei der Einordnung spielt auch die Frage eine Rolle, wie sich Malware oder Angriffslogik tarnt. Wang Po-chi, Associate Professor of Criminal Justice an der Ming Chuan University, beschreibt das Risiko einer dauerhaften „Zerschlagung“ eher skeptisch: „Even if this company is sanctioned, it might set up another operation to start the same activities, “ sagte er und fügte hinzu: „It may feel it has little to fear because the company might be based in one place, but the servers launching the attacks might be located elsewhere.“ Dass die Serverstruktur und Steuerkomponenten abseits des „naheliegenden“ Standorts liegen können, passt zu realistischen Bedrohungsmodellen, in denen Infrastruktur über mehrere Jurisdiktionen, Diensteanbieter und kompromittierte Systeme verteilt ist. Auch Chen Yun-nung, Professor für Informatik an der National Taiwan University, betont eine typische Schwachstelle in der Erkennung: „The malicious program hides in existing management software and uses legitimate software for malicious acts, “ heißt es in seiner Darstellung. „For example, it can download and export your data, making it harder to detect because you will not see any additional programs running, just the original programs already there.“ Für SOC-Teams bedeutet das: Detektion muss nicht nur auf neue Prozesse achten, sondern auf ungewöhnliche Kommunikationsmuster, Rechtewechsel und Abweichungen in Datenflüssen.
Die US-Seite verortet die Tools zudem in einem größeren Kontext: In der Darstellung des Justizministeriums wird Integrity Technology Group als Anbieter bzw. Unterstützer einer Kampagne geführt, die unter dem Namen „Flax Typhoon“ bekannt geworden ist. Dabei wird der Gruppe zugeschrieben, sie soll „den Umfang und die Reichweite“ der schädlichen Aktivitäten ausbauen, die dem chinesischen Staat zugerechnet werden. Wichtig ist: Ohne rechtskräftige Feststellung in einem konkreten Verfahren sollte man diese Aussagen im Unternehmensalltag als Bedrohungsindikatoren verstehen, nicht als endgültige Schuldzuweisung. Für die operative Security-Strategie folgt daraus vor allem, dass man nicht nur nach den bekannten Werkzeugen sucht, sondern die organisatorischen Muster prüft: Wie wird Phishing abgewehrt, wie wird Fernzugriff überwacht, und wie werden Datenabflüsse an den Schnittstellen zwischen Identitäten, Endpoints und Dateiservices erkannt?
Auch die zeitliche Einbettung zeigt, dass es sich nicht um eine isolierte Maßnahme handelt. Berichtet wird, dass das US Treasury Department die Gruppe bereits im Januar 2025 sanktioniert habe, bezogen auf frühere Cyberintrusionen gegen US-Infrastruktur. Bereits im September 2024 wurde außerdem eine Operation zur Störung eines Botnetzes mit mehr als 200.000 internetfähigen Endgeräten kommuniziert. Für Unternehmen außerhalb des unmittelbaren Zielraums ergibt sich daraus ein Muster: Behörden versuchen häufig, mehrere „Ebenen“ einer Kampagne gleichzeitig oder in Sequenzen zu treffen – Infrastruktur, Zugriffswerkzeuge, Kontrollketten. Das kann die Angreifer verlangsamen, verhindert aber selten vollständig, dass ähnliche Taktiken wiederverwendet werden, sobald neue Infrastruktur beschafft oder bereits vorhandene Zugänge reaktiviert sind.
Für die Praxis in Rechenzentren, in Campus-IT und in der Energiebranche heißt das: Die Beschlagnahme ersetzt kein internes Incident-Response-Setup. Sinnvoll ist jetzt, die eigenen Telemetriedaten so auszuwerten, dass sich sowohl „Scan“-ähnliches Verhalten als auch spätere Dateiextraktion und Spear-Phishing-Indikatoren rekonstruieren lassen. Dazu zählen Zugriffsmuster auf Admin- und Management-Software, ungewöhnliche Export-Workflows, wiederkehrende Netzwerkverbindungen zu seltenen Zielen und die Frage, ob Prozesse „unsichtbar“ wirken, weil sie in vorhandene Legitimitätsketten eingebettet sind. Gleichzeitig lohnt sich die Vorbereitung auf die wahrscheinlichste Folge: Wenn Angreifer sich auf Tool-Ersatz und Infrastrukturtausch einstellen, müssen Sicherheitsmaßnahmen weniger an einzelnen Hashes oder Signaturen hängen, sondern stärker an verhaltensbasierten Regeln, starken Identitätskontrollen und einer konsequenten Segmentierung von Zugriffswegen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI beschlagnahmt Hacker-Tools für Angriffe auf taiwanesische Uni- und Energie-Netze" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI beschlagnahmt Hacker-Tools für Angriffe auf taiwanesische Uni- und Energie-Netze" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI beschlagnahmt Hacker-Tools für Angriffe auf taiwanesische Uni- und Energie-Netze« bei Google Deutschland suchen, bei Bing oder Google News!