


LONDON (IT BOLTWISE) – Passwörter bleiben 2026 ein massives Risiko, weil kompromittierte Logindaten auf Servern immer Angriffsfläche bieten. Als Alternative setzen immer mehr Dienste auf Passkeys, die den Zugriff hardwarebasiert an Telefon oder Computer koppeln. Dahinter steckt die FIDO-Technik mit öffentlichen und privaten Schlüsseln, die sich weniger leicht missbrauchen lassen. Gleichzeitig zeigen Sicherheitschecks: Entscheidend ist auch, wie Webseiten Cookies und Sitzungen absichern.
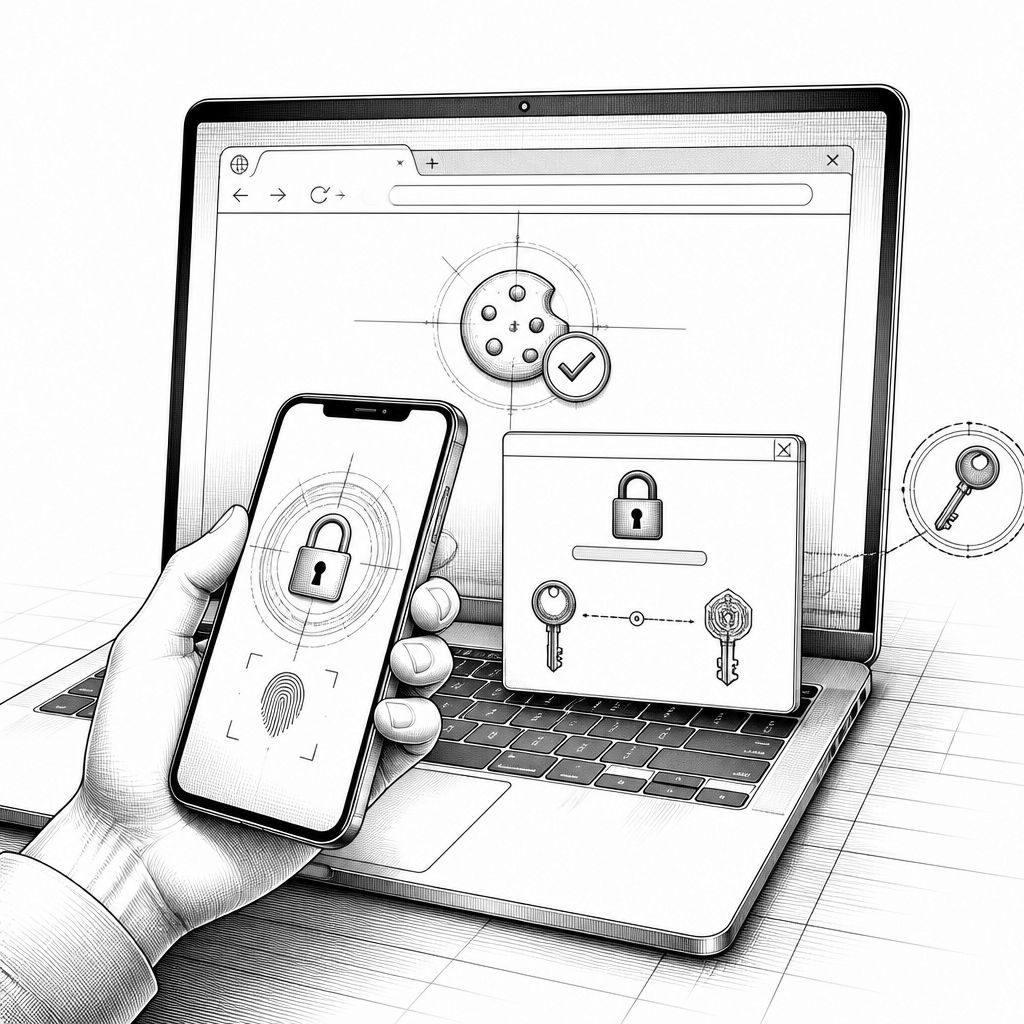
Passwort-Credentials gelten seit Jahren als bequem, aber auch als dauerhafte Sicherheitslücke: Nutzer vergessen sie, schreiben sie wieder über mehrere Dienste hinweg oder lassen sich durch überfüllte Reset-Prozesse ausbremsen. Gleichzeitig lagern Unternehmen Passwörter (oder deren prüfbare Derivate) auf Servern aus – und genau dieses zentrale „Be-halten“ macht Logins attraktiv für Angreifer. Wenn Datenlecks auftauchen, sind gestohlene Passworthinweise für Kriminelle oft der Startpunkt für weitere Versuche. Passkeys adressieren dieses Grundproblem, indem sie das klassische „Geheimnis zum Mitgeben“ durch eine gerätegebundene Authentifizierung ersetzen: Der Zugriff entsteht aus der Kombination von Schlüsseln, nicht aus wiederverwendbaren Passwortstrings.
Technisch betrachtet arbeiten Passkeys mit einem Public- und einem Private-Key-Konzept. Webseiten oder Apps speichern pro Nutzer und Dienst den öffentlichen Schlüssel, während der private Schlüssel auf dem jeweiligen Gerät beziehungsweise über einen passenden Schlüsselbund abgelegt wird. Nach der Identitätsprüfung auf dem Endgerät werden die beiden Schlüssel zusammengeführt, sodass das System den Account-Zugriff autorisiert. Für Anwender wirkt das wie ein lokaler „Unlock“ mit dem Smartphone oder dem Computer – für Angreifer verschiebt sich jedoch das Risiko: Das Verhalten hängt stärker an der Geräteumgebung und weniger an kopierbaren Authentikatoren wie Passwortdatenbanken. Dass die öffentliche/private Schlüsselaufteilung pro Dienst funktioniert, reduziert zudem den Nutzen von Daten, die „nur“ aus einem anderen Kontext stammen.
Beim Blick auf die Entstehung fällt die Rolle der FIDO Alliance auf: Die Passkey-Technik wurde dort über mehrere Jahre hinweg vorangetrieben, und der Ansatz ist bewusst darauf ausgelegt, das Phishing- und Wiederverwendungsproblem zu dämpfen. Im Material wird betont, dass Passkeys nicht erraten oder einfach geteilt werden können. Außerdem sollen sie bestimmten Phishing-Varianten weniger Angriffsfläche geben, weil die Authentifizierung an die konkreten Webseiten gebunden ist: Ein Lookalike kann den gewünschten Prüfablauf typischerweise nicht sauber nachbauen. Genau diese Bindung an den konkreten Authentifizierungskontext macht gestohlene Daten im Vergleich zu klassischen Passwörtern weniger „wertvoll“, selbst wenn es weiterhin zu Sicherheitsvorfällen kommt. Für Organisationen ist das vor allem deshalb relevant, weil sich die Angriffsfläche von der Passwortdatenbank hin zur robusten Client- und Session-Absicherung verlagert.
Allerdings sind Passkeys nicht automatisch „bulletproof“, und die entscheidende Zusatzlogik liegt oft in der Session-Verwaltung. In einem Sicherheitsgespräch macht Trevor Hilligoss, Security Researcher und Chief Intelligence Officer bei SpyCloud, deutlich, dass Kriminelle Passkeys umgehen können, wenn sie bereits validierte Browser-Cookies über Malware übernehmen. Wörtlich heißt es: „You can use a passkey, you can use a password manager, you can use ‘yourdog’sname2023,’ whatever. It doesn’t really matter because authentication has already happened by using that cookie, “ sowie anschließend: „Criminals are emulating an already authenticated session. So from the perspective of the website, it just sees that it’s a valid cookie.“ Praktisch bedeutet das: Sobald eine Website einen Cookie einmal als gültige Sitzung akzeptiert hat, braucht der Angreifer keine Passwort- oder Passkey-Logik mehr, sondern kann mit der entwendeten Sitzung weiterarbeiten.
Aus dieser Perspektive verschiebt sich für Website-Betreiber der Fokus auf Cookie Hijacking. Neben der technischen Ausgestaltung der Cookie-Parameter ist auch das Session-Timing ein konkreter Hebel. Hilligoss beschreibt, dass Cookies je nach Setting kurz oder sehr lange im Browser bleiben können, und genau diese Persistenz entscheidet mit darüber, wie lange ein entwendeter Zustand nutzbar ist. Unternehmen sollten daher nicht nur Passkeys einführen, sondern auch überprüfen, wie Sitzungen invalidiert werden, wie stark Abwehrmechanismen bei ungewöhnlichen Mustern greifen und ob Benutzerkonfigurationen zur Sitzungsdauer tatsächlich sinnvoll nutzbar sind. Für Nutzer ergibt sich daraus eine einfache Hausregel: Wenn eine Weboberfläche die Session-Laufzeit beeinflussen lässt, sollte man die kürzeste praktikable Dauer wählen, damit Cookies und Tokens automatisch ablaufen.
Bei der Umsetzung spielt zudem die Benutzerführung eine große Rolle, denn Passkeys müssen auf mehreren Geräten reibungslos funktionieren. Viele Passwort-Manager integrieren inzwischen die Fähigkeit, Passkeys zu speichern und neue Passkeys zu erzeugen, sodass Nutzer nicht zwischen verschiedenen Apps oder Browsern „hin- und herwechseln“ müssen. In dem Kontext wird auch beschrieben, dass Android- und iOS-Nutzer Passkeys über integrierte Password-Funktionen beziehungsweise über systemnahe Schlüsselbund-Mechanismen ablegen können. Das ist strategisch wichtig: Je weniger Reibung beim Wechsel zwischen Laptop, Tablet und Smartphone entsteht, desto wahrscheinlicher wird eine echte Ablösung traditioneller Logins. Gleichzeitig wird beschrieben, dass Microsoft Passkeys als Standard anstoßen will und neue Konten zunächst ohne klassische Passwortverwaltung ermöglichen möchte; solche Schritte erhöhen den Druck auf den Markt, Passkeys nicht nur als Option, sondern als Regelpfad zu etablieren.
Für die nächsten Monate ergibt sich daraus ein klarer Handlungspfad: Unternehmen sollten Passkeys als nutzerfreundliche Authentifizierung ausrollen, aber parallel die Session-Sicherheit als zweites Fundament behandeln. In einer Welt mit nahezu kontinuierlichen Datenlecks ist die entscheidende Frage nicht nur, ob Passwörter verschwinden, sondern ob die verbleibenden Autorisierungsartefakte – insbesondere Cookies und Tokens – zuverlässig abgesichert und bei Verdachtsfällen schnell wirkungsvoll invalidiert werden. Für IT-Teams heißt das auch: Die Authentifizierungspipeline muss eng mit Browser- und App-Sicherheitsmaßnahmen verzahnt werden, damit ein gestohlener Session-Zustand nicht die gesamte Arbeit am Passwortersatz zunichtemacht. Für Nutzer wiederum gilt: Passkeys sind ein großer Fortschritt, aber sie ersetzen nicht den Bedarf an einem sauberen Endgerät, also Schutz vor Malware, die genau diese Cookies ausliest.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Passkeys statt Passwörter: KI-gestützte Accounts sicherer 2026" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Passkeys statt Passwörter: KI-gestützte Accounts sicherer 2026" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Passkeys statt Passwörter: KI-gestützte Accounts sicherer 2026« bei Google Deutschland suchen, bei Bing oder Google News!