


LONDON (IT BOLTWISE) – In Frankreich soll ein Cyberangriff Kühlanlagen in hunderten Supermärkten so umkonfiguriert haben, dass gefrorene und gekühlte Waren in der Nacht zum Montag auftauten. Nach Angaben von Intermarché und der Genossenschaft Coopération U war der Auslöser offenbar aus der Ferne möglich. Betroffen sein sollen bis zu 200 Filialen von Intermarché und knapp 100 Geschäfte von Coopération U. Laut Staatsanwaltschaft läuft zudem eine Untersuchung, in deren Verlauf in einigen Läden auch Brände aufgetreten sein sollen.
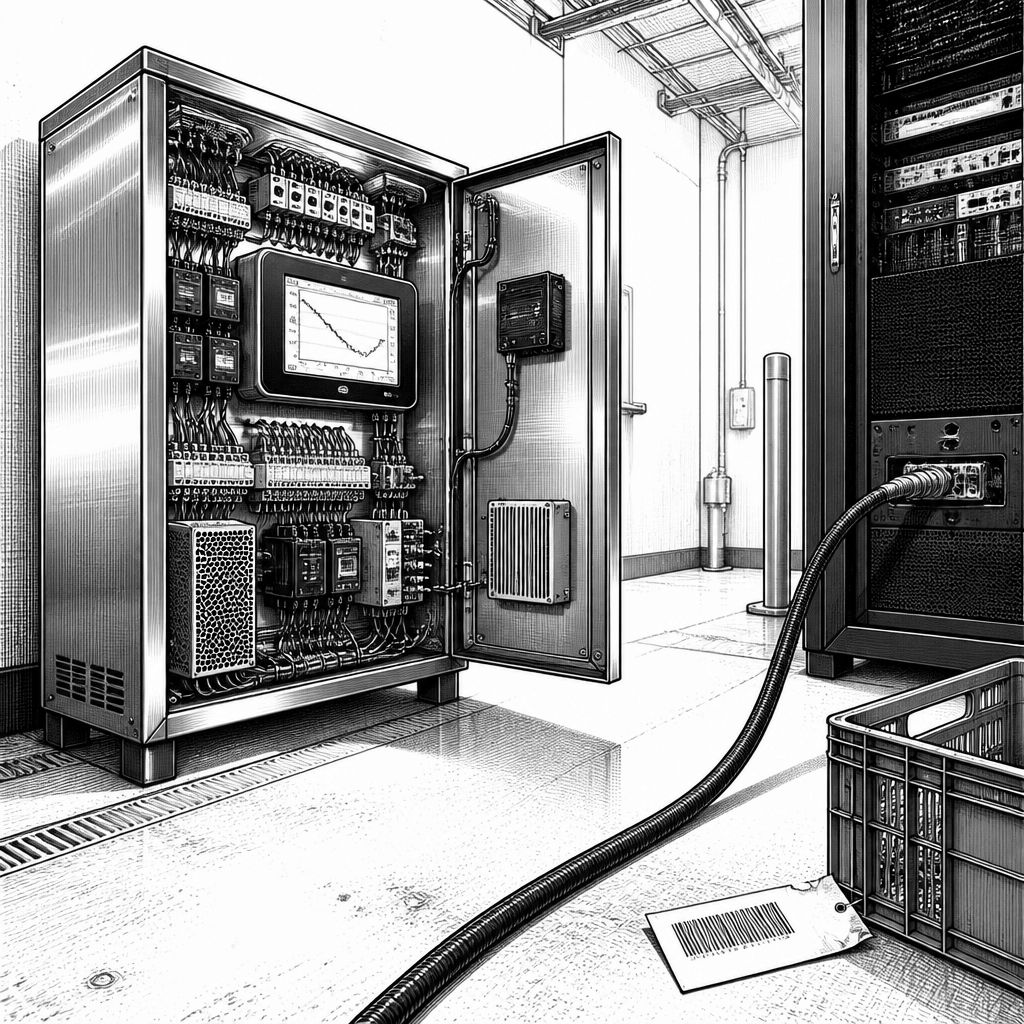
Der Vorfall trifft mitten in die Physik der Lebensmittelkette: Kühl- und Gefriersysteme sind keine „klassischen“ IT-Clients, sondern fest verdrahtete Infrastruktur, deren falscher Betriebsmodus innerhalb weniger Stunden zu verderblicher Ware führt. Nachdem Hacker dem Vernehmen nach die Steuerung entsprechender Anlagen in mehreren Supermärkten übernommen oder umgestellt haben, wurde in der Nacht zum Montag offenbar eine Auftau-Sequenz ausgelöst. In betroffenen Häusern musste die ausgelieferte Temperaturband-Sicherheit praktisch in Echtzeit verloren gehen, was die spätere Vernichtung der Ware erklärt. Genau in dieser Lücke zwischen digitaler Steuerung und physischem Ergebnis wird der wirtschaftliche Schaden bei Cyberangriffen besonders sichtbar.
Aus den Angaben von Intermarché und Coopération U ergibt sich zudem ein technisches Muster, das für Sicherheitsverantwortliche in der Retail-Branche besonders relevant ist: Die Systeme seien „aus der Ferne“ umgestaltet worden. Damit rückt weniger das reine Diebstahl- oder Erpressungsmodell in den Mittelpunkt, sondern die Frage, wie Angreifer Zugriff auf die Automatisierungs- und Steuerungsschicht erhalten und welche Kommandos dann ausgeführt werden. Wenn Kühlsysteme so konfiguriert sind, dass sie auch untypische Zustände „im Normalbetrieb“ fahren können, wirkt ein Cyberangriff schnell wie ein Fernbedienungsfehler mit realen Konsequenzen. Dass laut Staatsanwaltschaft die Attacke auf vernetzte Kühlsysteme mehrerer Lebensmittelmärkten im ganzen Land zielt, passt zu diesem Bild: Die Wirkung ist breit gestreut, während der Angriffsweg zentralisiert sein kann.
Für die Einordnung ist auch der Herstellungs- und Lieferkettenkontext entscheidend. Nach Medienberichten sollen Angreifer Kühlanlagen des dänischen Herstellers Danfoss ins Visier genommen haben. In diesem Zusammenhang wird eine Sicherheitslage beschrieben, die bereits vor dem aktuellen Vorfall öffentlich dokumentiert wurde: Eine auf Cyberkriminalität spezialisierte Sicherheitsberatungsfirma hatte zuvor Schwachstellen in Steuerungsgeräten identifiziert. Dazu gehörte laut Darstellung die Möglichkeit, sich mit einem alternativen Passwort einzuloggen, wobei sich dieses offenbar täglich änderte. Entscheidend ist hier nicht nur, dass es ein „anderes Passwort“ gab, sondern dass Sicherheitsanalysten nachvollziehen konnten, wie es gebildet wird – und dadurch beliebigen Zugang zu den Anlagen erhalten konnten.
Dass Danfoss daraufhin ein Update für seine Systeme veröffentlicht hat, zeigt gleichzeitig, wie schnell der Weg von einer Schwachstelle zur operativen Krise sein kann. In der Praxis ist das Patchen von eingebetteter Steuerungssoftware in Kühlketten oft komplex: Geräte sind über viele Standorte verteilt, Wartungsfenster sind eingeschränkt, und die Freigabe zusätzlicher Änderungen muss mit dem laufenden Betrieb kompatibel bleiben. Wenn Angreifer ein Muster nutzen, das sich trotz wechselnder Zugangsdaten nachbilden lässt, reicht eine „oberflächliche“ Kontrolle von Zugangsdaten nicht aus. Dann wird aus einem reinen Credential-Thema ein strukturelles Problem der Zugriffssicherung in der Steuerungsebene – also jener Ebene, die im Retail typischerweise den höchsten Realzeit-Anforderungen unterliegt.
Neben Intermarché und Coopération U werden laut Medienberichten weitere Akteure als betroffen genannt, darunter Supermärkte mehrerer anderer Händler. Interessant ist dabei weniger die konkrete Liste als die technische Richtung: Sobald Hersteller- oder Komponentenwissen in mehreren Filialen ähnlich implementiert ist, kann ein einzelner Angriffsvektor in kurzer Zeit viele Standorte treffen. Auch die durch Intermarché angesprochene Schadenshöhe, die in der Berichterstattung als „mehrere Millionen Euro“ beschrieben wird, ist symptomatisch: Selbst ohne Erpressung kann ein Angriff, der Temperaturzustände manipuliert, einen direkten Material- und Entsorgungsaufwand auslösen. Gleichzeitig verweist Intermarché in der Darstellung darauf, dass solche Vorfälle möglicherweise nicht von Versicherungen abgedeckt seien – ein Hinweis darauf, dass Risikomodelle bisher nicht überall die Spezifika von OT-/Kühlketten-Cyberrisiken berücksichtigen.
Die Ermittlungen laufen; die Staatsanwaltschaft sprach von einem „groß angelegten Cyberangriff“ auf vernetzte Kühlsysteme und verwies darauf, dass den Angaben zufolge in einigen betroffenen Supermärkten als Folge der Attacke Feuer ausgebrochen sein soll. Eine spezialisierte Einheit habe die Ermittlungen übernommen. Für Unternehmen bedeutet das: Es reicht nicht, nur IT-Systeme zu härten. Gefragt sind segmentierte Netze, strikte Zugriffskontrollen bis in die Steuergeräteebene, eine saubere Patch- und Update-Strategie für eingebettete Komponenten sowie eine Überwachung, die ungewöhnliche Betriebszustände erkennt, bevor sie physische Schäden verursachen. Besonders im Handel, wo Kühlung in jeder Schicht überwacht und dokumentiert wird, könnten anwendungsnahe Telemetrie und Alarmregeln den Zeitraum zwischen digitaler Manipulation und realem Auftauen deutlich verkürzen – und damit den Schaden begrenzen.
Für den weiteren Verlauf ist vor allem relevant, ob sich die Angriffsabfolge vollständig rekonstruieren lässt: Welche Einfallstore wurden genutzt, wie schnell wurden Kommandos auf die Steuerungen verteilt, und wie wurden Sicherheitsmechanismen umgangen, die eigentlich den Fernzugriff begrenzen sollten. Solange diese Punkte nicht klar sind, bleibt für die Praxis ein handfester Zwischenfazit: Sobald betriebliche Infrastruktur auf Fernsteuerung angewiesen ist, müssen Cybermaßnahmen genauso ernst genommen werden wie mechanische Sicherheitskonzepte. Der Vorfall macht damit deutlich, dass „vernetzte Kühlung“ nicht nur ein Convenience-Feature ist, sondern ein Risiko- und Sicherheitsarchitekturthema, das in der gesamten Lieferkette verankert werden muss – von Hersteller-Updates bis zur Standortroutine.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff in Frankreich: Kühlketten in Supermärkten werden zum Totalschaden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff in Frankreich: Kühlketten in Supermärkten werden zum Totalschaden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff in Frankreich: Kühlketten in Supermärkten werden zum Totalschaden« bei Google Deutschland suchen, bei Bing oder Google News!