


FRANKREICH / LONDON (IT BOLTWISE) – Ein groß angelegter Cyberangriff hat in Frankreich mehrere Supermarktketten getroffen und die Kühltechnik manipuliert. In betroffenen Filialen stiegen Temperaturen in Kühl- und Gefrieranlagen teils über 50 °C, wodurch Frisch- und Tiefkühlware verdorben und aus dem Verkauf genommen werden musste. Verantwortlich gemacht wird ein Software-Managementsystem, das die Temperatursollwerte aus der Ferne steuert. Parallel laufen Ermittlungen zu einem großflächigen Cyberkriminalitätsfall mit Fokus auf die Infrastruktur der Lebensmittelkühlung.
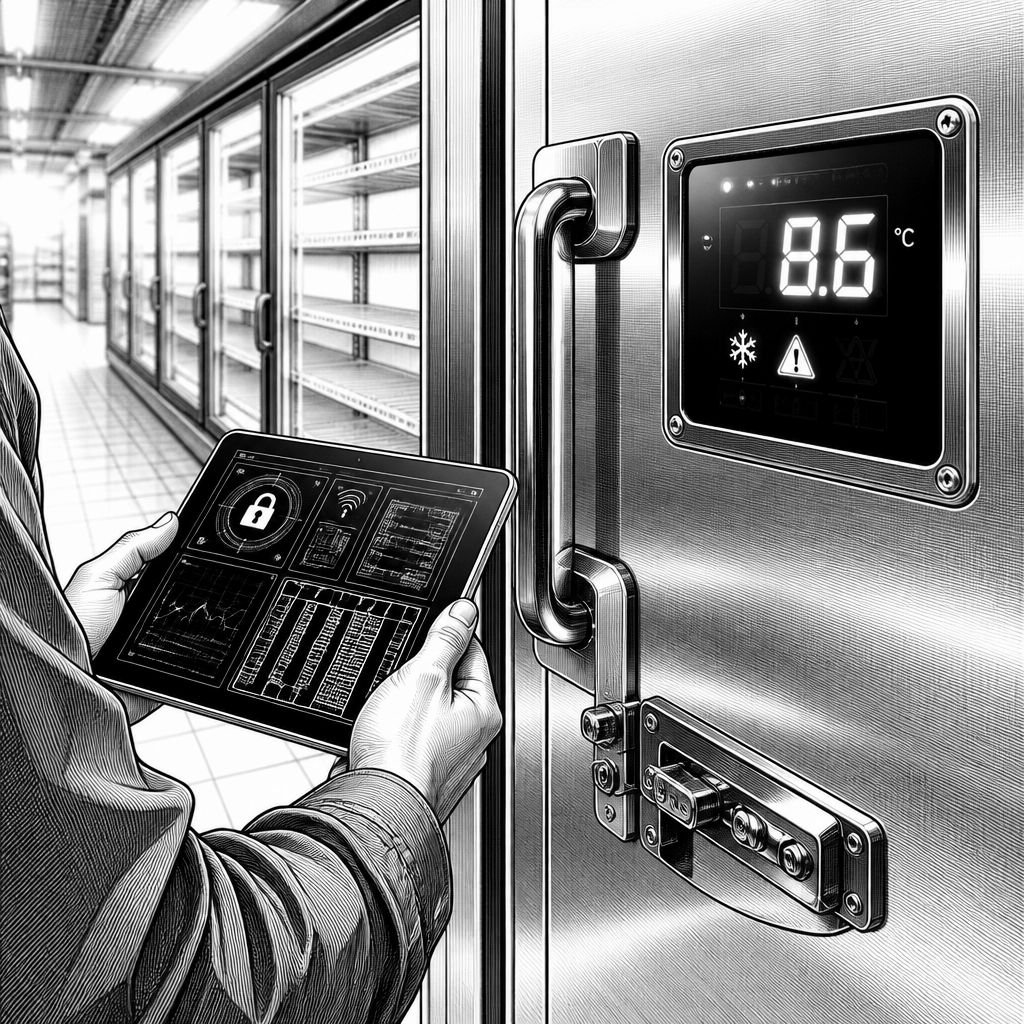
In Frankreich ist ein Cyberangriff auf die Kühltechnik von Supermarktketten zum akuten Betriebsrisiko geworden. Laut Berichten aus den betroffenen Unternehmen wurden Kühl- und Gefrieranlagen so manipuliert, dass die Temperatur in einzelnen Filialen nachts bis auf 50 °C anstieg und die Ware dadurch verdarb. Für Filialleiter bedeutete das am Montagmorgen vor allem eines: nicht zuerst die Kasse prüfen, sondern die Technik. Manager trafen ein, während die Kühlbereiche mit auffällig warmer Luft konfrontiert waren; in einigen Fällen wurden sogar kleinere Brände gemeldet, was zeigt, wie eng Prozesssicherheit, Temperaturführung und Sicherheitsmechanismen im Retail zusammenspielen.
Technischer Kern des Vorfalls ist die Fernsteuerung der Temperaturregler. Der Angriff richtete sich den Angaben zufolge gegen Software, die die Sollwerte für die Kühl- und Gefriereinheiten koordiniert. Normalerweise durchlaufen Gefrieranlagen in der Nacht kurze Phasen zum Abtauen, in denen Temperaturen nur leicht steigen. Dieses übliche Verhalten wurde aber durch die Angreifer gezielt übersteuert: Die Einheiten sollten Wärme abgeben und anschließend in einem „warmen“ Zustand verbleiben. Damit verschiebt sich das Sicherheitsproblem vom klassischen „IT-Zugriff“ zu einer Art Cyber-Physical-Risk: Eine Störung im Steuerungs-Stack wirkt unmittelbar auf die physische Umgebung und damit auf Qualität und Haltbarkeit von Lebensmitteln.
Betroffen waren dabei nicht nur einzelne Standorte, sondern ganze Filialverbünde. Für eine erste Einordnung nennt die Berichterstattung Größenordnungen: Etwa 400 Läden seien von dem Angriff betroffen gewesen, bei rund 15.000 Supermärkten im Land. Innerhalb einzelner Ketten wurden konkrete Teilmengen genannt, etwa 80 von 6.000 Standorten bei Carrefour sowie 5 % der mehr als 400 Läden bei Monoprix. Auch Intermarché und die Netto-Marke des Konzerns Mousquetaires Group wurden genannt: Dort sollen den Angaben zufolge weitere Filialen als Sofortmaßnahme vom Internet getrennt worden sein, um eine Ausbreitung der Manipulation auf nicht betroffene Einheiten zu verhindern. Solche Disconnect-Strategien sind in der Praxis häufig die schnellste Barriere, wenn eine Fernmanagement-Funktion als Angriffsvektor wirkt, selbst wenn dadurch kurzfristig Prozesse wie Monitoring und Automatisierung ausfallen.
Ein weiterer technischer Hinweis betrifft den Zulieferer der Steuerungssoftware. Die Kälteanlagen-Software soll von dem dänischen Engineering-Unternehmen Danfoss stammen, das eine Fernverwaltung der Kaltgeräte ermöglicht. Danfoss erklärte dabei, dass es sich bei den betroffenen Kälteeinheiten um ältere Modelle handele, deren Sicherheitssoftware nicht aktualisiert werden konnte, um das Risiko abzuwehren, das das Unternehmen zuvor erkannt habe. Gleichzeitig betont Danfoss, es habe Unternehmen „lang“ geraten, ihre unterstützten Systeme auf dem aktuellen Stand zu halten. Genau hier liegt eine typische Schwachstelle im Retail-Umfeld: Wenn IT- und OT-nahe Komponenten über Jahre hinweg in den Filialbetrieb eingebettet sind, entstehen „Pflege-Lücken“ bei Legacy-Hardware, selbst wenn die Betreiber Sicherheitsupdates grundsätzlich für wünschenswert halten. Für Führungskräfte ist das eine harte Erinnerung daran, dass Patch-Management nicht nur ein Server-Thema ist, sondern bis in die Kühlkette reicht.
Auf operativer Ebene berichten mehrere Ketten über Gegenmaßnahmen, die unmittelbar mit dem Gesundheits- und Qualitätsrisiko verknüpft sind. Intermarché erklärte den Angaben zufolge, dass bestimmte Kühlanlagen in einer Nachtphase für mehrere Stunden auf bis zu 50 °C geheizt hätten, und dass die betroffene Ware verworfen worden sei, um Gesundheitsrisiken zu vermeiden. Monoprix wiederum gab an, dass Lebensmittel aus dem Verkauf genommen wurden, sobald der Zustand nicht verlässlich garantiert werden konnte. Mousquetaires Group teilte außerdem mit, dass am Nachmittag einzelne Ausstellungs- und Kühlbereiche noch außer Betrieb gewesen seien und Personal daran arbeite, Regale „so schnell wie möglich“ wieder aufzufüllen. Solche Schritte sind nicht nur Reaktion, sondern auch Beweissicherung im Prozess: Je genauer dokumentiert wird, welche Geräte welche Temperaturverläufe hatten, desto besser lässt sich später die Ursache im Steuerungssystem rekonstruieren.
Parallel laufen behördliche Maßnahmen. Die französischen Staatsanwaltschaften sollen nach den Angaben des Paris prosecutor’s office eine spezifische Cybercrime-Ermittlung zu dem Vorfall eingeleitet haben; dabei wurde das Geschehen als groß angelegter Cyberangriff beschrieben, der die Kühlsysteme mehrerer großer Lebensmittelhändler betreffe. Im politischen Kontext äußerte sich zudem ein EU-Kommissar in einer öffentlichen Stellungnahme und verwies darauf, dass „Food Security“ mehr Aufmerksamkeit auf allen Ebenen brauche. Auch aus der Unternehmensführung gab es deutliche Forderungen nach Aufklärung; so meldete sich der CEO von Coopérative U mit dem Hinweis, das Personal sei in Koordination mit Spezialisten vollständig mobilisiert, um die Situation schnell wiederherzustellen. Aus Sicht der Markt- und IT-Sicherheit ist das vor allem deshalb relevant, weil sich zeigt: Sobald ein Angreifer auf Fernsteuer-Software zugreifen kann, reicht klassische „User Authentication“ allein nicht mehr. Dann wird ein Sicherheitsmodell nötig, das auch Gerätezustände, Alarmketten und die Integrität der Temperaturregelung umfasst.
Für den Wettbewerb und die weitere Entwicklung in Europa ist der Vorfall ein Signal, dass moderne Retail-Architekturen künftig stärker nach „Safety-by-Design“ gedacht werden müssen. Anbieter von Kühlmanagement und Remote-Monitoring werden dabei nicht nur an Funktionalität gemessen, sondern an harten Schutzmechanismen: rollenbasierte Freigaben für Sollwertänderungen, manipulationssichere Audit-Logs, sowie segmentierte Netze zwischen Unternehmens-IT und Filialsteuerung. Betreiber wiederum müssen klären, welche Altgeräte überhaupt noch gegen neue Bedrohungen absicherbar sind, und wie schnell ein Ersatz oder ein Sicherheits-Update im Feld realistisch ist. Die Praxis zeigt: Wenn ein Patch nicht nachrüstbar ist, entscheidet die Architektur über die Verwundbarkeit. Der konkrete Verlauf in Frankreich macht damit deutlich, wie eng KI-fähige Analytik, MLOps-ähnliche Betriebsmodelle für Überwachung sowie traditionelle IT-Security zusammenlaufen müssen, sobald physische Prozesse wie Kühlung angreifbar werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriff auf Supermarkt-Kühltechnik in Frankreich: Kühler bis 50 °C" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriff auf Supermarkt-Kühltechnik in Frankreich: Kühler bis 50 °C" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriff auf Supermarkt-Kühltechnik in Frankreich: Kühler bis 50 °C« bei Google Deutschland suchen, bei Bing oder Google News!