
WÜRZBURG / LONDON (IT BOLTWISE) – Ein Datenleck bei einer Autohaus-Software kann laut Ermittlungsstand Betrugsversuche deutlich schwerer erkennbar machen. Täter könnten zuvor erbeutete Auftrags- und Rechnungsdaten nutzen, um Kunden mit sehr glaubwürdig wirkenden Nachrichten zu täuschen. Die Polizei verweist auf einen Zugriff über eine Drittanbietersoftware mit einer zur Tatzeit schweren Sicherheitslücke. Betroffen sind demnach Kaufvorgänge bei Autohäusern in ganz Deutschland, auch im Umfeld des VW-Konzerns.
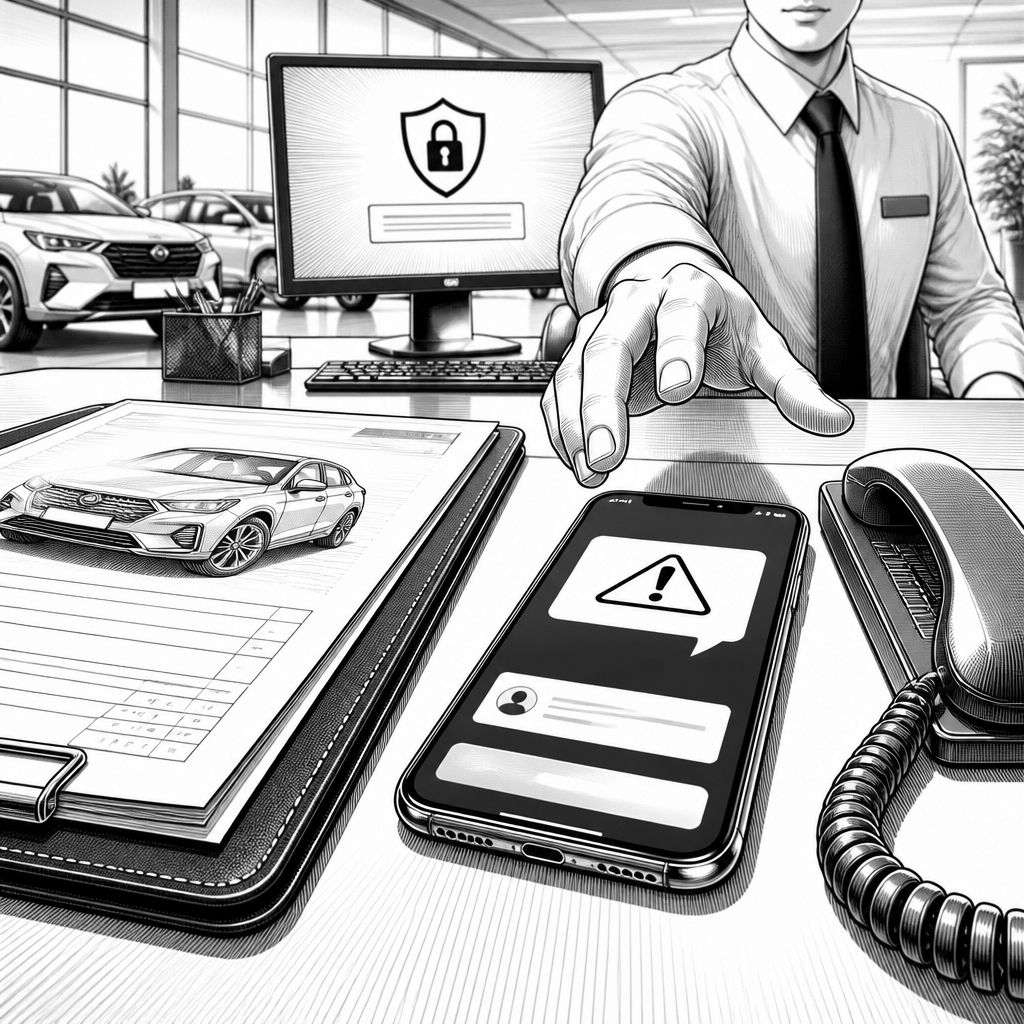
Ein Datenleck in einer Software für Autohäuser trifft in Deutschland einen Bereich, der im Alltag fast nie „digital wie die Banken“ wirkt: Aufträge, Liefertermine, Rechnungen und Zahlungsdetails werden häufig über die internen Prozesse der Händler abgewickelt und landen am Ende im Postfach von Kunden. Genau diese Nähe zum konkreten Kaufvorgang macht den aktuellen Cybervorfall besonders riskant. Laut Angaben des Softwareanbieters könnten Kriminelle Informationen wie Auftrags- und Rechnungsnummern, Liefertermine sowie Kauf-, Zahlungs- und Finanzierungsbeträge erbeutet haben. Dadurch steigt die Wahrscheinlichkeit, dass Betrugsnachrichten nicht wie typische Massenphishing-Mails wirken, sondern wie eine echte Kommunikation rund um die Fahrzeugübergabe.
Technisch betrachtet verschiebt sich das Risiko dabei weg von „irgendein System wurde gehackt“ hin zu einer Angriffslogik, die auf Vertrauen im Prozess setzt. Die Polizei bestätigt auf Nachfrage, dass es einen Cyberangriff auf einen IT-Dienstleister im Raum Würzburg gab. Der Zugriff soll über eine Drittanbietersoftware erfolgt sein, die zu dem Zeitpunkt eine schwerwiegende Sicherheitslücke aufwies. Für Autohäuser und deren IT-Betrieb heißt das: Selbst wenn die Händler selbst ihre Systeme sauber betreiben, kann eine unsichere Komponente in der Lieferkette der Software zu einem „Transmissionsriemen“ werden, der am Ende Kundendaten in den Zugriff der Angreifer bringt.
Der Marktbezug ist konkret, weil die betroffene Software nicht nur bei einzelnen Betrieben läuft. Der Anbieter berichtet, dass vor allem – aber nicht ausschließlich – Autohäuser betroffen sind, die Marken des VW-Konzerns führen. Zudem bestätigte Volkswagen, dass die Software auch im eigenen Retail-Umfeld genutzt wird, in dem die Volkswagen Group Retail Deutschland mit rund 120 Autohäusern in Deutschland präsent ist. Für die Praxis bedeutet das: Wenn Betrüger im Fahrzeugkontext agieren, treffen sie auf Empfänger, die zu Vertragsabschluss, Auslieferung und Finanzierung bereits „aktiv“ sind. Das senkt die Hemmschwelle für Klicks, für das Folgen von Zahlungsaufforderungen oder für die Herausgabe weiterer Daten.
Für die Betroffenen beschreibt der Anbieter ein typisches Muster von Betrugsversuchen, das im Kern auf Zahlungsumleitung abzielt. Kriminelle versuchen demnach, Käufer dazu zu bringen, offene Rechnungen auf fremde Konten zu überweisen, indem sie sich als Autohaus oder Verkäufer ausgeben. Dazu passen gefälschte Zahlungsaufforderungen, angeblich geänderte Bankverbindungen oder telefonische Kontaktaufnahmen. Gerade weil die Täter möglicherweise echte Details aus dem Kaufvorgang kennen, wirken die Nachrichten glaubwürdig – ein Effekt, den Security-Teams oft als „Context Spoofing“ einordnen: Der Inhalt passt zu dem, was das Opfer ohnehin erwartet, und die Manipulation wird dadurch schwerer als solche zu erkennen.
Daneben rechnet der Anbieter auch mit klassischen Phishing-Varianten. Empfänger könnten über E-Mail oder andere Kanäle zu Links verleitet werden, die zu gefälschten Eingabeseiten führen, oder sie werden aufgefordert, zusätzliche persönliche Informationen preiszugeben. Besonders kritisch ist die Phase vor der Auslieferung, wenn noch eine Zahlung verlangt wird. Der Polizei- und Anbieterhinweis zielt daher auf operative Verhaltensregeln: Im Zweifel direkt beim Autohaus anrufen und dabei nicht die Kontaktnummer aus der verdächtigen Nachricht nutzen, sondern eine verlässliche Nummer aus einer sicheren Quelle verwenden. Bei veränderten Zahlungsverbindungen sollten Kunden zudem nachrechnen, ob die Angaben zu Empfängername und IBAN zusammenpassen.
Für Unternehmen und IT-Verantwortliche liegt die Bedeutung des Vorfalls weniger in der Schlagzeile, sondern in der Konsequenz für das Lieferketten- und Patch-Management. Wenn eine Drittkomponente eine schwere Sicherheitslücke aufweist, hängt die Risikolage nicht nur von internen Hardening-Maßnahmen ab, sondern auch davon, ob Anbieterversionen schnell genug identifiziert und aktualisiert werden. Der konkrete Umfang – wie viele Kunden betroffen sind und welche Daten genau entwendet wurden – bleibt nach Angaben des Anbieters derzeit noch unklar. Für die Kommunikation im Betrieb ist das dennoch eine klare Handlungsaufforderung: Händler sollten ihre Kunden frühzeitig sensibilisieren, interne Support-Prozesse für Rückfragen anpassen und bei Zahlungsanfragen strikte Verifikationswege etablieren.
Wenn bereits Geld auf ein verdächtiges Konto überwiesen wurde, empfiehlt der Anbieter, sofort die Bank zu kontaktieren, um die Zahlung zurückzuholen. Genau in diesem Zeitfenster entscheidet sich häufig, ob Banken Transaktionen noch stoppen oder Rückbuchungen anstoßen können. Für Security-Teams gilt zudem: Die besten technischen Schutzmaßnahmen werden dann wirksam, wenn auch die Menschen im Prozess nicht nur „Warnungen lesen“, sondern konkrete Prüfschritte ausführen. Der Vorfall zeigt damit exemplarisch, wie eng Cyberrisiken, Finanzbetrug und Kundenkommunikation im Autohandel inzwischen verflochten sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Datenleck in Autohaus-Software: Betrugsversuche durch echte Rechnungsdaten befürchtet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Datenleck in Autohaus-Software: Betrugsversuche durch echte Rechnungsdaten befürchtet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Datenleck in Autohaus-Software: Betrugsversuche durch echte Rechnungsdaten befürchtet« bei Google Deutschland suchen, bei Bing oder Google News!