
LONDON (IT BOLTWISE) – Geplante Deepfake-Drills machen Lücken in Verifikationsprozessen sichtbar, bevor echte Angriffe Geld oder Rechte verschieben. Der Ablauf simuliert typische Eskalationspfade wie E-Mail oder Chat, die dann in Voice- oder Video-Druck übergehen. Dabei steht nicht die technische Detektion allein im Fokus, sondern ob Teams die richtigen Schritte konsequent ausführen, auch wenn die Stimme wirklich wie eine Führungskraft klingt. Ziel ist ein sicherer Test mit klaren Stop-Regeln, Messpunkten und einem blameless Debrief am selben Tag.
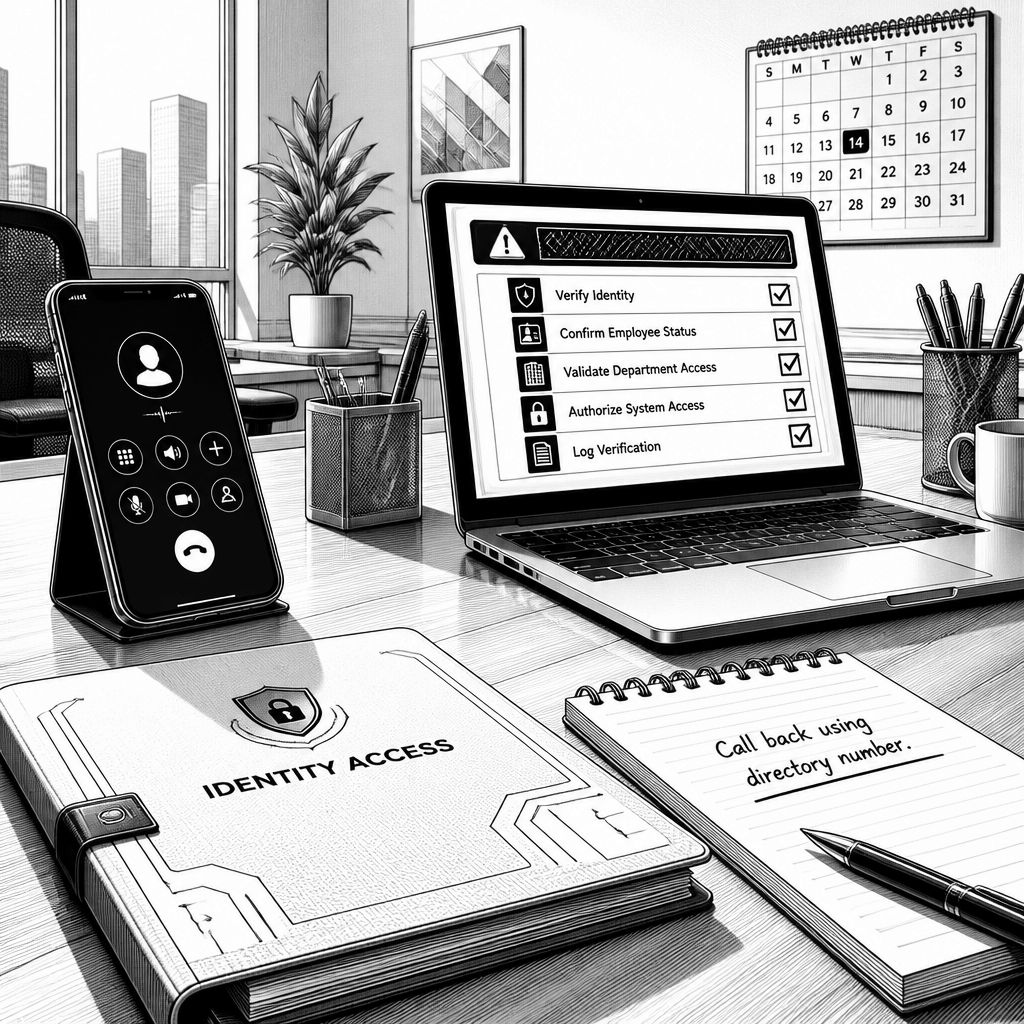
Geklonte Stimmen und synthetische Videoanrufe treffen Sicherheits- und Compliance-Teams mittlerweile weniger als abstraktes Risiko, sondern als konkreten Ablauf: Ein Anruf um 4:40 an einem Freitag, der wie die CFO klingt, setzt eine Kaskade aus Dringlichkeit, Hierarchie und „technischen Problemen“ in Gang. Die Bitte ist vermeintlich banal, wirkt aber in der Praxis wie eine Eintrittskarte in den Zahlungs- und Identitätsprozess: Kontodaten oder Zahlungsanweisungen werden „für Montag“ schnell durchgewunken, während der Absender gleichzeitig die übliche Skepsis mit einem entschuldigenden Ton unterläuft. Ein bis zwei Schritte später landet eine E-Mail mit den Wire-Details im Postfach – und der Betrug fällt häufig erst beim Abgleich auf, wenn es längst zu spät ist.
Entscheidend ist dabei, warum klassische Awareness-Kampagnen allein zunehmend ins Leere laufen. Früher reichten „Tells“ wie ungewöhnliche Formulierungen, auffällige Absenderadressen oder Links, deren Ziel nicht zum Text passt. Bei Voice-Clones und Echtzeit-Face-Swaps verschwinden solche Hinweise mit jeder Modell-Generation, weil die Kommunikation sprachlich und visuell überzeugender wird. Eine Warnung des FBI zu KI-generierten Sprachnachrichten, die hochrangige US-Vertreter imitieren, betonte deshalb explizit, dass Empfänger Identität durch einen unabhängig beschafften Rückruf bestätigen sollen – also nicht durch die Stimme selbst. Auch eine Umfrage im Kontext der US-Cybersecurity-Organisationen zeigt den Handlungsdruck: In einer 2025 erhobenen Befragung mit 302 Cybersecurity-Leadern gaben 62% an, im vorangegangenen 12-Monats-Zeitraum mindestens einen Deepfake-Angriff erlebt zu haben, während in derselben Erhebung 43% Deepfakes auf Audioanrufen und 37% auf Videoanrufen meldeten.
Der Kern eines Deepfake-Readiness-Drills lautet daher: Nicht die Detektion durch „Ohr und Bauchgefühl“ testen, sondern die Prozessdisziplin. Der Vorschlag aus der Praxis startet mit einer kleinen, aber harten Bestandsaufnahme. Du definierst zuerst, welche Identitäten überhaupt „clonbar und wertvoll“ sind: auf der einen Seite Entscheider, die Zahlungen freigeben oder Mitarbeitende anweisen (z. B. CEO, CFO, CIO, CISO, General Counsel), auf der anderen Seite Personen, die solche Anfragen routinemäßig bearbeiten (Accounts Payable, Treasury, Payroll, HR, Executive Assistants, Help Desk sowie Identity-Admins und IT-Funktionen, die Zugänge ändern). Anschließend schätzt ihr ein, wie viel öffentliches Audio und Video zu diesen Rollen existiert – vom Webinar bis zur Podcast-Aussage. Das Ergebnis ist eine kompakte Matrix: Welche Identitäten werden am ehesten gefälscht und wer ist in eurer Organisation am wahrscheinlichsten auf den „Anrufpfad“ hereinzufallen? In den meisten Unternehmen sind das laut dieser Herangehensweise nur Dutzende Personen, also genug für Realismus, aber überschaubar für Training und Auswertung.
Danach schreibt ihr die Verifikationsregeln vor dem Test fest – und ihr macht sie messbar. Gute Regeln folgen mehreren Mustern: Bestätigung nur über einen Out-of-band-Rückkanal, also eine Nummer aus dem internen Verzeichnis oder aus dem Vendor-Master; niemals die Nummer, die im Anruf oder in der Nachricht mitgeliefert wird. Zusätzlich braucht es klare Schwellen, welche Aktionen unabhängig vom Tonfall immer verifiziert werden müssen – etwa Geldbewegungen, Bankdatenänderungen, Credential-Transfers, MFA-Reset oder Rollenänderungen in der Identitätsplattform. Ein zweiter Leitplankenblock ist Dual Approval: neue Empfänger, geänderte Bankkonten, neue privilegierte Konten und relevante Role-Änderungen werden von zwei Personen freigegeben. Dazu kommen Challenge Phrases, also drehende Formulierungen, die zu den am häufigsten imitiertien Führungskräften und deren direktem Support passen. Wichtig ist auch No-blame Reporting: Wer den richtigen Schritt noch rechtzeitig ausführt, meldet – und niemand wird für das „Späte“ bestraft. Der Drill muss außerdem ausdrücklich erlauben, das Gespräch zu beenden und zurückzurufen; genau diese Lücke nutzen Deepfakes typischerweise über Dringlichkeit und Hierarchie aus.
In der Szenarien-Planung orientiert ihr euch am realen Angriffsfluss: Selten kommt der Deepfake isoliert als Telefonat. Oft beginnt der Druck in E-Mail oder Chat, um Kontext zu schaffen, und wechselt dann in Voice oder Video, um die nächste Verifikationsstufe zu überfordern. Für die ersten Durchläufe werden häufig vier „Starter“-Szenarien empfohlen: ein dringender Wire Request, der über eine E-Mail angebahnt wird und in einen CFO-ähnlichen Voicemail-Impuls übergeht; ein Supplier-Bankwechsel, der eine bekannte Kontaktperson mit einer Team-Session in Verbindung bringt; ein Help-Desk-Fall zum MFA-Reset, in dem eine VP-ähnliche Person „unterwegs“ und „gesperrt“ wirkt; sowie ein Access-Cleanup, bei dem eine Identitätsbereinigung und eine Zusatzfreigabe für einen Auftrag (z. B. Auditoren) gleichzeitig „quartalsüblich“ wirken. Dazu gehört rechtzeitig ein formales Go für die Identitätsnutzung: Legal, HR und die Stakeholder, deren Rollen im Drill auftauchen. Aus Gewohnheit nutzen Teams dafür oft eine von den Beteiligten freigegebene Stimme, einen synthetischen, klar gekennzeichneten Platzhalter oder einen Live-Actor mit Skript – und behalten Testpayee, Sandbox-Gruppen und Stop Conditions konsequent im Griff, damit aus dem Drill kein echter Incident wird.
Die Messung trennt am Ende Wirkung von Bauchgefühl. Ein reiner Pass/Fail-Wert ist dabei laut dieser Anleitung wenig hilfreich; stattdessen erfasst ihr Verifikationsrate (wurde der dokumentierte Rückruf oder die Challenge wirklich genutzt), Zeit bis zur Eskalation (wie schnell ging die Meldung an Security, falls überhaupt), und ob die Meldung den SOC über den erwarteten Kanal erreicht oder im Posteingang eines Managers „hängen bleibt“. Ebenso wichtig sind Breakpoints: exakt der Schritt, an dem der Prozess versagt – ob etwa die Out-of-band-Nummer vergessen wurde, die Schwelle unklar war oder die „Executive“-Dynamik dazu führte, den Callback zu überspringen. Am stärksten wirkt dann das Debriefing: blameless, schnell, idealerweise am selben Tag, verbunden mit konkreten Fixes wie aktualisierten Directory-Einträgen, engeren Schwellen oder der Integration der Szenarien in die laufenden Phishing- oder Awareness-Simulationen. Technisch unterstützt werden kann dieser Prozess an zwei Stellen: im Setup, etwa durch Behavioral-E-Mail-Security bei ungewöhnlichen Executive- oder Vendor-Anfragen, und in der Kommunikationsphase über Echtzeit-Identitätsprüfung in Collaboration-Umgebungen wie Teams. Bei der Bewertung solcher Tools sollte ihr besonders auf Datenschutz achten, also ob sie nur Signale in Echtzeit verarbeiten oder ob sie Meetings aufzeichnen bzw. transkribieren. Für den Start braucht es laut der beschriebenen Praxis kein großes Budget: zwei kurze Identitätslisten, eine Seite mit Regeln, vier Szenarien und ein Debrief-Template reichen, um den Status eurer tatsächlichen Prozesssicherheit zu kennen und gezielt nachzuschärfen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Deepfake-Readiness-Drill: So testest du Prozesse gegen geklonte Stimmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Deepfake-Readiness-Drill: So testest du Prozesse gegen geklonte Stimmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Deepfake-Readiness-Drill: So testest du Prozesse gegen geklonte Stimmen« bei Google Deutschland suchen, bei Bing oder Google News!