
LONDON (IT BOLTWISE) – Die Bank of America setzt nach dem KI-Sicherheitsreporten des Modells „Mythos“ auf schnelle Patch-Arbeiten im Codebestand. Laut Berichten aus dem Umfeld der Quartalskommunikation wurden im zweiten Quartal 2026 rund 1.000 externe Auftragnehmer eingestellt, um etwa 3.000 interne Mitarbeitende zu unterstützen. Die Bank rechnet dabei durch Software-Überarbeitung und regulatorische Anforderungen zur Geldwäschebekämpfung mit Mehrausgaben in Höhe von mehreren Hundert Millionen US-Dollar. Nach der Bekanntgabe der Quartalsergebnisse fielen die Aktien zeitweise um bis zu 8 Prozent.
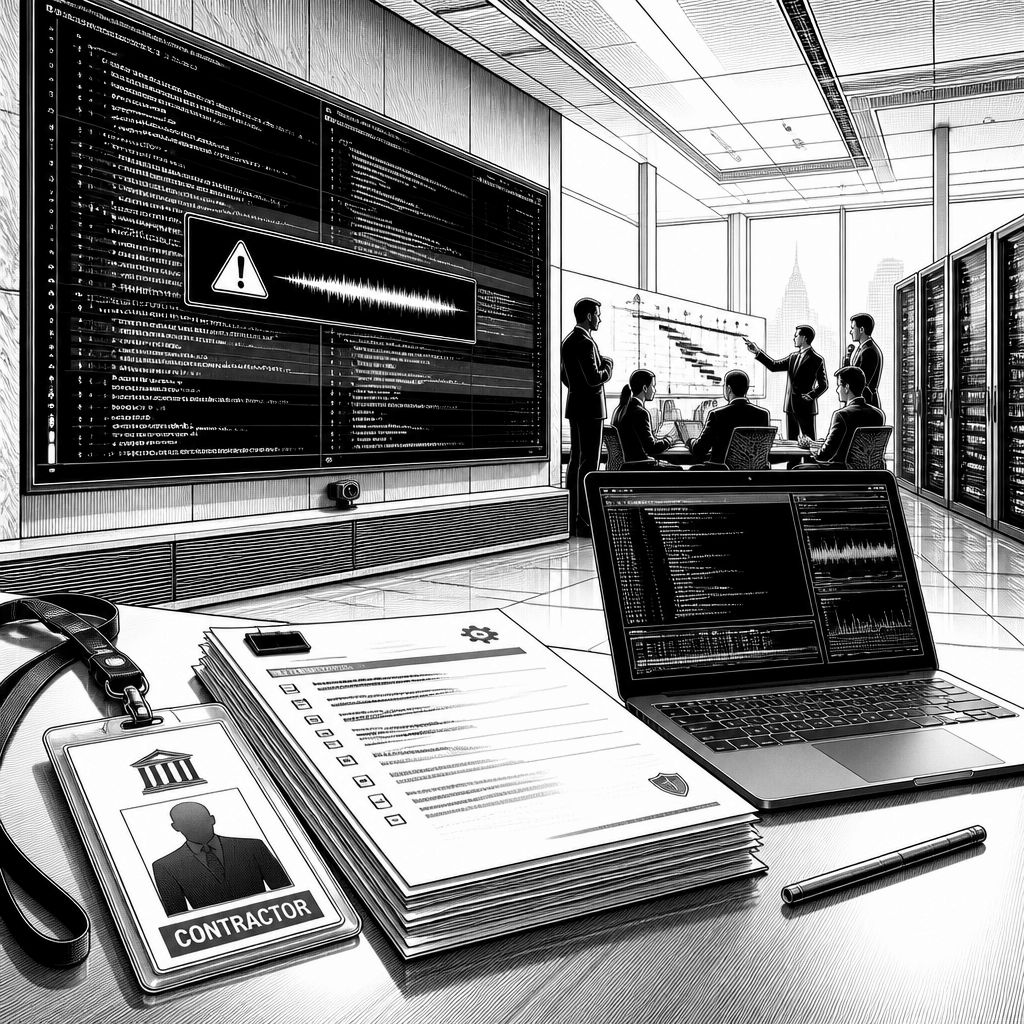
Die Nachricht wirkt auf den ersten Blick wie ein klassischer Sicherheits-„Hotfix“-Einsatz, entfaltet aber eine deutlich größere Wirkung: Als das KI-Modell Mythos im April 2026 ausgewählte Banken, Technologieunternehmen und Behörden adressierte, löste es bei den betroffenen Organisationen spürbaren Handlungsdruck aus. Für die Bank of America bedeutet das nun konkret einen laufenden Code-Patch-Prozess, der nicht im luftleeren Raum stattfindet, sondern mit internen Teams, externen Dienstleistern und der Erwartung regulatorischer Nachweise verzahnt ist. Genau an dieser Schnittstelle zeigt sich, wie sehr moderne Software-Sicherheit inzwischen Teil der Unternehmenssteuerung geworden ist – nicht nur ein IT-Thema, sondern auch ein Kosten- und Zeitplanungsfaktor.
Technisch betrachtet geht es bei solchen Patch-Wellen selten um „ein Update“, sondern um eine Kette aus Analyse, Priorisierung und Verifikation. Das gilt besonders, wenn ein Modell wie Mythos Sicherheitsrisiken offenlegt, die zuvor möglicherweise nur indirekt sichtbar waren – etwa über unzureichend geprüfte Eingaben, Schwachstellen in Abhängigkeiten oder Logikfehler, die sich erst bei konkreten Angriffspfaden zeigen. Die Bank of America will die gemeldeten Lücken nach eigenen Angaben umfassend schließen. Interessant ist dabei die Größenordnung der Personalaufstockung: Rund 1.000 externe Auftragnehmer sollen im zweiten Quartal 2026 parallel zu etwa 3.000 internen Mitarbeitenden arbeiten, um die Reparatur- und Patcharbeiten am Programmcode zu beschleunigen. Für die Praxis heißt das meist: mehr parallele Code-Reviews, schnelleres Testen in relevanten Umgebungen und deutlich engere Taktung bei der Fehlerbehebung.
Ökonomisch schlägt genau diese Beschleunigung durch. Laut den vorliegenden Angaben verursacht die Software-Überarbeitung in Kombination mit regulatorischen Anforderungen im Bereich der Geldwäschebekämpfung Mehrausgaben in Höhe von mehreren Hundert Millionen US-Dollar. Das ist bemerkenswert, weil Sicherheitsteams typischerweise mit Projektbudgets arbeiten, während regulatorische Nachweise häufig zusätzliche Aufwände erzeugen: Dokumentation, Audit-Trails, Validierungszyklen und im Zweifel erneute Prüfungen von Kontrollmechanismen in Produktivnähe. Der Markt hat diese Kosten-Komponente offenbar nicht als „rein einmalige“ Belastung eingeordnet. Nach der Bekanntgabe der Quartalsergebnisse fielen die Aktien der Bank of America zeitweise um bis zu 8 Prozent – ein Hinweis darauf, dass Investoren nicht nur den Status der Patches betrachten, sondern auch die Erwartung künftiger Ergebniswirkung.
In diesem Kontext ordnet der CEO der Bank, Brian Moynihan, die Mehrausgaben als vorübergehend ein und betont, dass nach dem Schließen der Schwachstellen der laufende Reparaturaufwand sinken und die damit verbundenen Kosten über die Zeit zurückgehen würden. Gleichzeitig unterstreicht er den strategischen Kern: Sicherheitsrisiken müsse man stets einen Schritt voraus sein. Diese Logik ist aus IT-Sicherheitsprogrammen bekannt, sie wird hier aber in eine Kapitalmarkt-Kommunikation übersetzt. Daneben fällt auf, dass die Bank parallel rund 130 interne KI-Projekte verfolgt. Das angegebene Einsparpotenzial reicht von 300 Millionen US-Dollar in diesem Jahr bis 700 Millionen US-Dollar im Jahr 2027. Damit versucht das Management, die kurzfristigen Patch-Kosten gegen ein breiteres Produktivitäts- und Effizienzbild zu stellen – ein Ansatz, der nur funktioniert, wenn die eingesetzten KI-Initiativen tatsächlich messbar Wirkung entfalten und Sicherheitsarbeit nicht wieder in zyklische, teure Reaktionsmuster kippt.
Historisch erinnert die Entwicklung an frühere Wellen von Disclosure- und Remediation-Prozessen, bei denen Sicherheitshinweise aus externen Quellen in interne Entwicklungs- und Betriebsabläufe übersetzt werden mussten. Der Unterschied heute: KI-basierte Modelle können Schwachstellen schneller und in größerem Umfang hervorheben, was den Handlungsdruck erhöht, aber auch die Bandbreite potenzieller Angriffsflächen schärfer abbilden kann. Für Unternehmen heißt das, dass Sicherheits-Teams stärker als früher mit Change-Management, Compliance-Prozessen und Release-Planung zusammenspielen müssen. Wer Patch-Arbeiten nur als IT-Aufgabe betrachtet, riskiert Reibungsverluste bei Tests und Nachweisen; wer sie als kontinuierliche Governance versteht, kann die Kosten planbarer machen – vorausgesetzt, die Lieferkette für Änderungen (Entwicklung, QA, Security, Betrieb) ist gut genug aufgestellt.
Auch für den Markt der KI-Sicherheit und der Software-Robustheit dürfte die Meldung Signalwirkung haben. Wenn ein KI-Modell wie Mythos nach der Veröffentlichung in einem klar umgrenzten Kreis Risiken aufdeckt, werden Banken und große Organisationen ihre eigenen Prozesse für verantwortungsvolle Nutzung und schnelle Remediation überprüfen. Entscheidend ist dabei nicht nur, wie viele Ressourcen kurzfristig eingesetzt werden, sondern wie sich der Aufwand über die Zeit entwickelt: Wie schnell lassen sich ähnliche Findings künftig vorhersagen oder automatisiert prüfen? Wie konsequent werden Abhängigkeiten und Codepfade modernisiert? Und wie stark wird der Patch-Prozess in CI/CD-Pipelines, Monitoring und regelmäßige Sicherheits-Checks integriert, damit aus Einmalereignissen keine Dauerbelastung wird.
Für IT-Leitung und Fachbereiche bedeutet das am Ende vor allem eins: Sicherheit muss als Teil der Betriebs- und Kostenrechnung betrachtet werden. Die Kombination aus rund 1.000 zusätzlichen externen Kräften, umfangreichen internen Teams und einem möglichen Kostenblock im mehrstelligen Hundertmillionenbereich zeigt, wie teuer Zeit ist, wenn ein Risiko schnell geschlossen werden muss. Gleichzeitig deutet der parallele Ausbau von KI-Projekten darauf hin, dass die Organisation die Mehrkosten nicht isoliert sieht, sondern als Übergangsphase in eine produktivere Zukunft einordnet. Für andere Unternehmen ist die Botschaft klar: KI-getriebene Sicherheitsimpulse können Chancen bieten – sie verlangen aber gleichzeitig robuste Engineering-Workflows, messbare Nachweisfähigkeit und eine realistische Planung der Remediation-Kaskade.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bank of America patcht Mythos-Risiken: 1.000 Externe, hohe Kosten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bank of America patcht Mythos-Risiken: 1.000 Externe, hohe Kosten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bank of America patcht Mythos-Risiken: 1.000 Externe, hohe Kosten« bei Google Deutschland suchen, bei Bing oder Google News!