
INDIA / LONDON (IT BOLTWISE) – Die Android-Malware GhostBat richtet sich in Indien gegen rund 60 Banking-, UPI- und Payment-Apps. Angreifer missbrauchen dabei die Accessibility-Services, um im Hintergrund PIN-ähnliche Eingaben und teils auch OTP- oder Alert-Nachrichten abzugreifen. Zusätzlich täuschen sie mit gefälschten mParivahan- und eChallan-Nachrichten Nutzer, damit sie gefährliche APKs installieren. Entscheidend ist: Selbst wenn Betroffene die echte Zahlungs-App öffnen, kann eine transparente Overlay-Technik PIN-Tipps protokollieren.
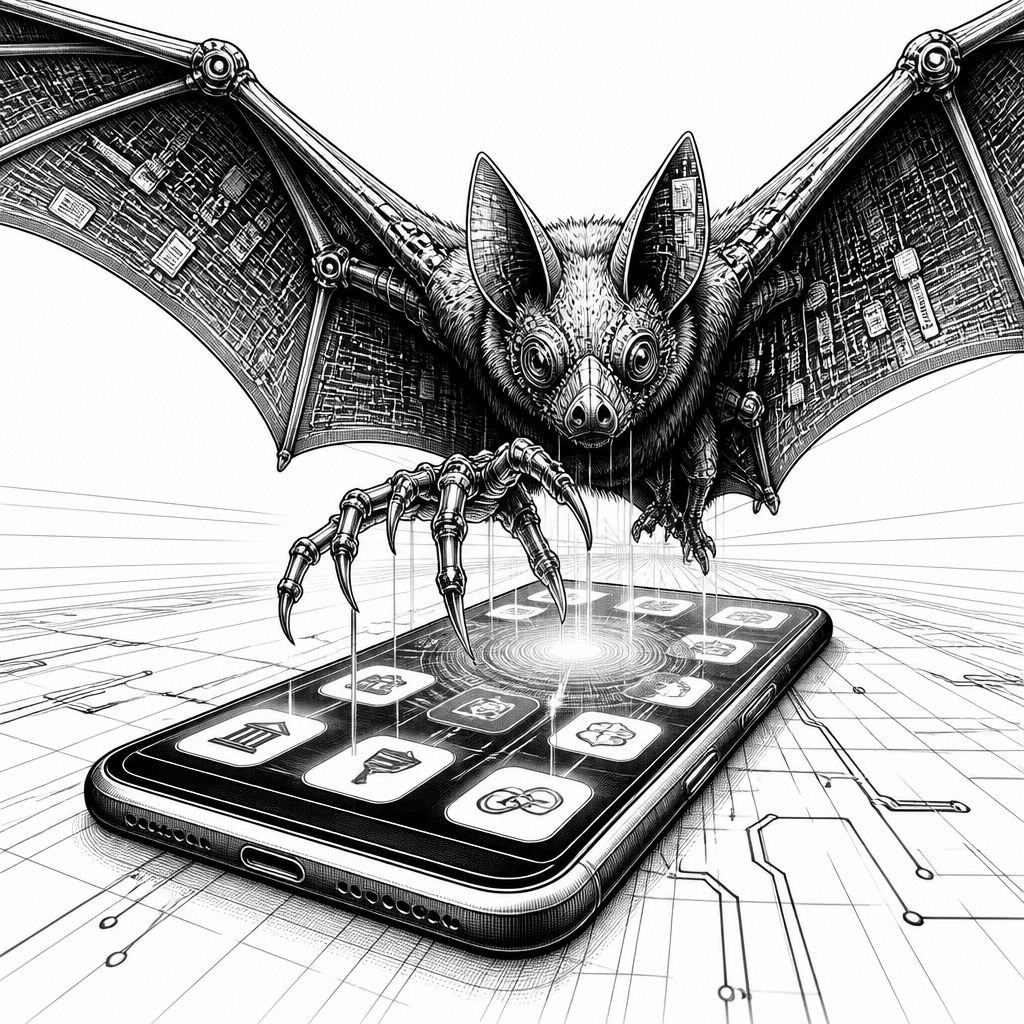
GhostBat ist nicht einfach nur eine weitere Android-Schadsoftware, die per Phishing-Links nach Installationsberechtigungen greift. Laut einer Analyse eines Sicherheitsanbieters (Cyble) hat sich die Kampagne deutlich weiterentwickelt: Die aktuelle Variante zielt auf Nutzer von etwa 60 Banking-, UPI-, Wallet-, Fintech- und Zahlungs-Apps in Indien. Aus Sicht von Security-Teams ist das vor allem deshalb heikel, weil die Angreifer nicht nur Daten im Hintergrund sammeln, sondern die Interaktion mit der echten Banking- oder Bezahl-App so ausnutzen, dass Nutzer den Schaden häufig erst bemerken, wenn es bereits zu spät ist.
Der Einstieg folgt dabei einem klassischen Muster, das aktuell wieder besonders wirksam ist: Smishing über SMS oder Nachrichten in Messengern. Den Opfern werden Links gesendet, die sich als Verkehrsstrafe oder als staatliche Service-Mitteilung tarnen, etwa im Stil von mParivahan- oder eChallan-Warnungen. Die Abzweigung führt dann entweder auf gefälschte Web-Logins beziehungsweise Download-Seiten oder auf Oberflächen, die wie eine offizielle Google-Play-Installationsmaske wirken. Statt über den offiziellen Store sollen Betroffene ein APK manuell installieren – und genau diese Umgehung des üblichen Prüfpfads reduziert die Wahrscheinlichkeit, dass mobile Schutzmechanismen die Infektion rechtzeitig stoppen.
Technisch setzt GhostBat auf Funktionen, die Android zwar aus legitimen Gründen vorsieht, die Malware aber zur Überwachung und Steuerung missbraucht. Sobald die Schadsoftware entsprechende Rechte erhält, kann sie den Zugriff über den Accessibility Service nutzen, um Ereignisse auf dem Bildschirm auszulesen und zu erkennen, welche App gerade geöffnet ist. Diese Kontextprüfung ist dabei nicht nur “Spionage”, sondern dient als Grundlage dafür, gezielt finanzielle Ziel-Apps zu bedienen oder deren Eingaben anzustoßen. Besonders auffällig ist die von Cyble beschriebene Ghost Overlay-Funktion: Sie legt transparente Touch-Bereiche über die PIN-Tastatur in der echten App, zeichnet die getippten Ziffern auf und spielt die Touch-Eingaben anschließend wieder ab, damit die Zahlungsapp die Eingaben scheinbar regulär verarbeitet. Für Opfer bedeutet das: Der sichtbare Zahlungsvorgang wirkt normal, während die PIN im Hintergrund abgeschöpft wird.
Neben dem Overlay-Ansatz kommt noch eine zweite Erkennungslogik hinzu, die Cyble als PIN-Capture-Mechanismus über insgesamt 60 App-Paketkennungen beschreibt. Hier verlässt sich die Malware nicht zwangsläufig auf den transparenten “Knopf-auf-Knopf”-Trick, sondern nutzt Accessibility-Events und die Bildschirmkontextinformation, um mögliche PIN-Eingaben zu identifizieren. Cyble nennt als betroffene Dienste unter anderem Google Pay, PhonePe, Paytm, BHIM, SBI UPI, Axis Pay, BharatPe, CRED, Freecharge und PayZapp. Für den Markt ist das relevant, weil das Schadprogramm damit nicht auf ein einziges Zahlungsökosystem begrenzt ist, sondern die Angriffsfläche für Zahlungsbetrug deutlich verbreitert.
Damit endet die Risikoachse nicht bei PINs. GhostBat kann nach der Installation auch Nachrichten sammeln, einschließlich bankbezogener Alerts und OTPs, und zudem Call-Logs sowie SIM-Informationen erfassen. Der Bericht beschreibt außerdem Funktionen für Call-Forwarding sowie Remote-SMS-Aktivität. Aus Angreifersicht sind das mehrere “Ausfallrouten”: Über solche Kontrollebenen lassen sich kompromittierte Telefone länger überwachen, und es entstehen zusätzliche Optionen, Betrugsabläufe zeitlich zu variieren oder die Kommunikation so zu lenken, dass Sicherheitswarnungen später oder unvollständig beim Opfer ankommen.
Dass GhostBat in der Erkennung trotzdem schwerer zu greifen ist, hängt laut Cyble auch mit einer variierenden Lieferkette zusammen. Die Delivery-Komponenten sollen je nach Sample mindestens sechs Varianten umfassen, darunter verschlüsselte APK-Container, benutzerdefinierte Payload-Formate, In-Memory-DEX-Loading sowie Remote-APK-Downloads. Der neueste Ansatz verwendet zudem eine native Bibliothek namens libnetbridge.so und mehrere Stufen aus Verschlüsselung, Transformation und Komprimierung, um die finale Nutzlast zu entpacken. Zusätzlich erlaubt Firebase Remote Config dem Backend, Einstellungen ohne neue APKs anzupassen: Damit können etwa aktive Backend-Adressen oder Feature-Selektoren gewechselt werden, sodass Indikatoren (Domains) aus einem Einzelfall nicht automatisch für alle zukünftigen Instanzen gelten.
Für Unternehmen, die sich um Mobile Security im Umfeld von Banken, Zahlungsdienstleistern oder Fintechs kümmern, folgt daraus eine pragmatische Priorisierung: Erstens sollten TI-Feeds (Threat-Intelligence) nicht nur statisch gepflegt werden, sondern dynamisch mit den eigenen SOC-Telemetriedaten korrelieren. Zweitens hilft eine konsequente Absicherung gegen Social-Engineering vor allem dort, wo Nutzer selbst die Installation anstoßen: Hinweise auf verdächtige APK-Links, die über unerwartete Nachrichten kommen, und auf den Umfang von Berechtigungen sind oft die beste Hürde. Drittens sollten Teams bei Verdacht auf Kompromittierung das Vorgehen ausspielen können, das der Bericht nahelegt – etwa Credentials zurücksetzen und das Gerät prüfen bzw. im Ernstfall aufräumen. GhostBat zeigt damit nicht nur, dass Accessibility-Missbrauch realer Angriffsalltag ist, sondern auch, wie schnell sich Kampagnen von “Datendiebstahl” hin zu “Interaktionsbetrug in der echten App” weiterentwickeln.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GhostBat Android Malware: 60 Banken- und UPI-Apps in Indien im Visier" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GhostBat Android Malware: 60 Banken- und UPI-Apps in Indien im Visier" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GhostBat Android Malware: 60 Banken- und UPI-Apps in Indien im Visier« bei Google Deutschland suchen, bei Bing oder Google News!