
FRANKREICH / LONDON (IT BOLTWISE) – Ein Cyberangriff auf Kühlanlagen in französischen Supermärkten hat laut Bericht ganze Märkte kaltgestellt und bei betroffenen Filialen massive Verderbsschäden ausgelöst. John Walsh, Senior Vice President bei IGEL, warnt, dass solche Angriffe nicht bei der Lebensmittelkette stoppen müssen, sondern auch die Versorgungssicherheit in anderen Branchen treffen können. Entscheidend sei der Wechsel von reiner „Sicherheit“ hin zu „Resilienz“, bei der Betreiber einen bereits vorhandenen Angreifer einkalkulieren. Für Unternehmen bedeutet das: Netzsegmentierung, Patch-Strategien und ein belastbarer Betriebsplan für Störungen müssen höher priorisiert werden.
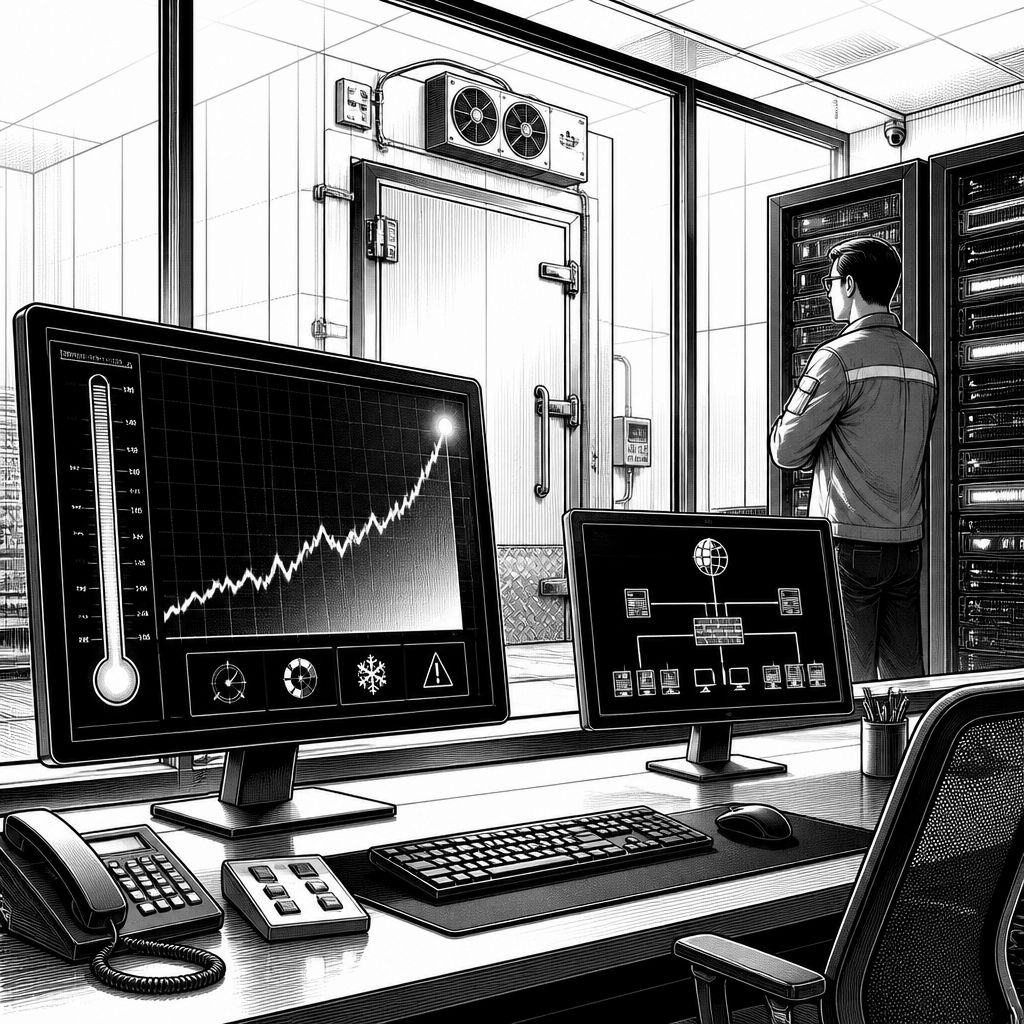
Der Angriff auf Kühltechnik in französischen Supermärkten wirkt auf den ersten Blick wie ein klassischer IT- oder OT-Störfall. Beim zweiten Hinsehen wird aber klar, warum Cybersecurity-Experten ihn als Warnsignal für deutlich mehr als „nur“ die Lebensmittelbranche lesen: Wenn die Temperatur in Kühlketten über Nacht auf Werte über 100 Grad Fahrenheit steigt, geht es nicht um einzelne Rechner, sondern um eine physische Kette aus Anlagen, Steuerungen, Sensorik und Prozesslogik. In der Praxis reicht dann schon eine erfolgreiche Kompromittierung, um sofort wirtschaftlichen Schaden zu erzeugen – und zwar ohne dass Angreifer dafür zwingend „nur Daten“ stehlen müssen.
John Walsh, Senior Vice President bei IGEL, verknüpft genau diese Beobachtung mit einem größeren Muster: Viele Einrichtungen im Umfeld von Operational Technology betreiben Hardware, die 15 bis 20 Jahre alt ist. Solche Systeme sind teuer, oft in bestehende Produktions- oder Versorgungsabläufe eingebettet und zugleich vergleichsweise fragil. Entscheider wollen deshalb häufig nicht jeden Eingriff über eine komplette Abschaltung begründen, sondern handeln nach dem „wenn es läuft, nicht anfassen“-Prinzip. Das Problem: In solchen Umgebungen ist die Angriffsfläche nicht nur durch Software- oder Kontenrisiken bestimmt, sondern auch durch fehlende Aktualisierungen, veraltete Konnektivität und Betriebsabläufe, die kaum Zeit für „Stop-the-Line“-Aktivitäten lassen.
Technisch rückt damit eine unbequeme Realität in den Vordergrund: Selbst wenn Unternehmen ihre Sicherheitsmaßnahmen fortlaufend erhöhen, ist der Versuch, Angriffe vollständig auszuschließen, immer weniger realistisch. Walsh beschreibt den strategischen Shift als Wechsel „von Security zu Resilience“: Security zielt darauf ab, Angreifer abzuwehren, Resilience geht davon aus, dass ein Angreifer bereits im System sein kann. Genau diese Annahme verändert die Architekturentscheidungen im Betrieb – etwa durch konsequente Trennung von Zonen und Rollen, das Begrenzen von Seitwärtsbewegungen sowie das Design von Betriebsprozessen, die auch unter laufender Störung funktionieren können. Für Betreiber ist das weniger eine Frage von „welches Tool“, sondern eher von Betriebskonzepten, die den Schadenradius kontrollierbar machen.
Besonders anschaulich wird der Ansatz über die Metapher des „Trojan Horse“. Walsh argumentiert, dass so ein Trojanerprinzip bereits in der US-Energieversorgung und anderen kritischen Infrastrukturen lauern könnte – „just waiting“ auf die Aktivierung durch den Angreifer. Dabei verweist er nicht nur auf einen möglichen worst case, sondern auch darauf, dass Angreifer bei echten Zielen nicht nur „einmal zuschlagen“, sondern Methoden testen, Muster einüben und damit Fähigkeiten im Feld schärfen. Wenn ein Angreifer eine Umgebung zuvor bereits erfolgreich kompromittiert hat, wird jede spätere Eskalation schneller, weil Vorarbeiten wie Zugänge, Beobachtungen und Prozesskenntnis fehlen würden, wenn man bei Null starten müsste.
Auch die Aussagen von Amy Kremer, Vorsitzende von Humans First, unterstreichen das Breitenproblem: Viele Haushaltsgeräte oder vernetzte Appliances haben aus ihrer Sicht offenbar mehr Internetzugang, als Sicherheitsverantwortliche in der Realität erwarten. Der praktische Effekt lässt sich auf Unternehmens- und Infrastruktur-Ebene übertragen: Wo Geräte bequem erreichbar sind, entstehen schnell Kommunikationspfade, die bei schwacher Segmentierung oder fehlender Authentifizierung zu Einfallstoren werden können. Kremer hebt außerdem hervor, dass sich die Leistungsfähigkeit von Angreifern Schritt für Schritt erhöhen kann – und genau deshalb sollten Betreiber und Entwickler nicht nur einmalige Härtungsmaßnahmen planen, sondern in Wiederholungen denken: Monitoring, schnelle Reaktion und planbare Wiederherstellung gehören in denselben Prozess wie die Architektur.
Branchen- und Marktbezug bekommt die Diskussion zusätzlich durch den Hinweis auf den Zustand veralteter Systeme. Danfoss hebt in diesem Kontext hervor, dass viele betroffene Kühlgeräte Legacy-Setups waren, die keine Updates mehr erhalten. Historisch kennt man dieses Spannungsfeld aus mehreren Wellen: Mit jeder neuen Konnektivitätsgeneration wurden „ältere“ Anlagen nachträglich vernetzt, wodurch sich der Sicherungsbedarf von rein physischer Wartung auf digitale Schutzmaßnahmen ausdehnte. Gleichzeitig bleibt das Kernproblem bestehen: In kritischen Bereichen sind Austauschzyklen lang, und Sicherheitsfunktionen müssen in Betriebsrealitäten passen. Genau deshalb verlagern sich Best Practices häufig in Richtung „kompensierender Kontrollen“ – etwa durch bessere Segmentierung, zusätzliche Gateways, restriktive Zugriffsregeln und standardisierte Verfahren für das Wiederanlaufen nach einem Ausfall.
Für Unternehmen, die Infrastruktur-nahe Systeme betreiben oder dafür Software liefern, entsteht daraus eine klare Aufgabenliste ohne Werkzeugfetisch: Erstens müssen sie Resilienz in Betriebs- und Notfallkonzepte einbauen, statt nur auf Abwehr zu setzen. Zweitens sollten sie den Lebenszyklus ihrer Operational-Technology-Assets realistisch bewerten und für Legacy-Installationen eine Strategie definieren, wie Risiken reduziert werden, auch wenn ein „Big Bang“-Update organisatorisch schwer durchführbar ist. Drittens wird die Zusammenarbeit mit Governance-Strukturen wichtiger, weil Schutzmaßnahmen in solchen Branchen nicht allein im IT-Team enden, sondern Betriebsabläufe, Einkaufszyklen und Lieferantenprozesse betreffen. Dass Walsh außerdem auf frühere Beispiele wie einen koordinierten Cyberangriff auf Wassersysteme in Minnesota verweist, macht deutlich, dass es sich nicht um einen Einzelfall handelt, sondern um eine wiederkehrende Art von Verwundbarkeit über Sektoren hinweg.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Trojan-Horse-Risiko: Hacker könnten in kritischen Infrastrukturen bereits lauern" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Trojan-Horse-Risiko: Hacker könnten in kritischen Infrastrukturen bereits lauern" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Trojan-Horse-Risiko: Hacker könnten in kritischen Infrastrukturen bereits lauern« bei Google Deutschland suchen, bei Bing oder Google News!