
LONDON (IT BOLTWISE) – Der neue Android-Banking-Trojaner Hirudo ersetzt bei infizierten Geräten gezielt legitime Banking-Apps durch manipulierte Kopien. Die Schadsoftware tarnt sich als harmlose Shopping-, Video- oder Unterhaltungs-App und fordert anschließend weitreichende Zugriffsrechte über Bedienungshilfen an. Danach umgeht sie Sicherheitsmechanismen wie Screenshot-Schutz, fälscht Zertifikate und leitet Telemetrie an Angreifer-Server weiter. Besonders heikel: Passwörter, PINs, SMS und sogar Bildschirminhalte können abgegriffen und das Gerät per Fernsteuerung bedient werden.
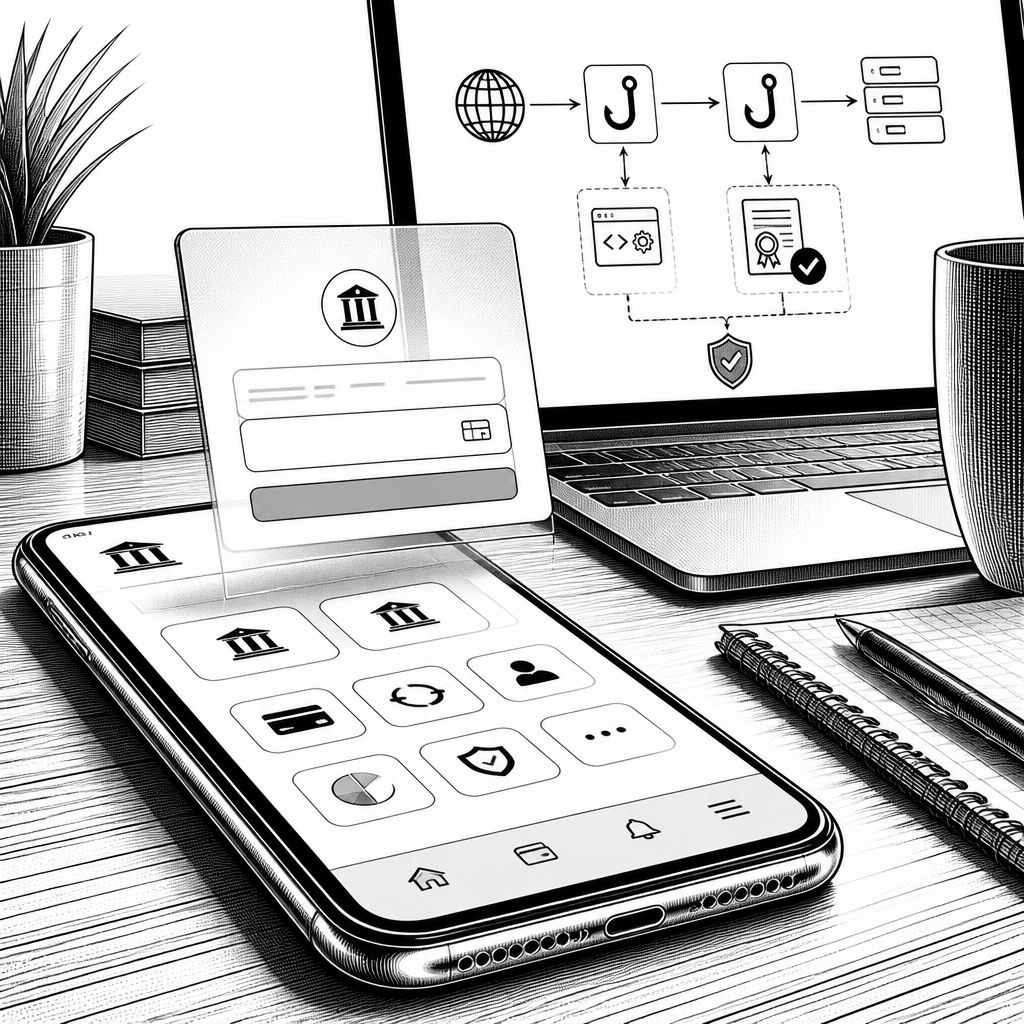
Angreifer verschieben beim mobilen Online-Banking offenbar die Angriffsschwerpunkte: Wo früher häufig einzelne Etappen wie der SMS-Code oder eine konkrete Betrugsseite dominierten, setzt der neue Android-Banking-Trojaner Hirudo auf eine wesentlich direktere Systemmanipulation. Sicherheitsforscher von ThreatFabric beschreiben, dass Hirudo nicht nur Daten mitliest, sondern die installierte Banking-App selbst austauschen kann. Damit rückt der Trojaner in eine Liga, in der Nutzeroberflächen scheinbar „normal“ bleiben – und gleichzeitig die Kontrolle über das Gerät in den Hintergrund wandert.
Technisch beginnt Hirudo mit einer Tarnkappe, die in der Praxis besonders schwer zu isolieren ist: Als scheinbar harmlose Shopping-, Unterhaltungs- oder Kurzvideo-Anwendung getarnt, erscheint die Schad-App nach der Installation zunächst unauffällig. Bedrohungsdaten nennen dabei bekannte Träger-Apps mit Bezeichnungen wie Shopora, 1V1 X, ZoyaTV und KoiShort. Der entscheidende Schritt folgt mit einer Update-Behauptung, die weitreichende Rechte erwirken soll – vor allem den Zugriff über Android-Bedienungshilfen. Erst wenn diese Berechtigung erteilt ist, ersetzt Hirudo die vorhandene Banking-App durch eine modifizierte Kopie und nimmt damit eine Persistenz ein, die nicht auf die klassische „einmalige“ Täuschung im Browser beschränkt bleibt.
Um dabei Sicherheitsprüfungen zu umgehen, kombiniert Hirudo mehrere Mechanismen, die in der Android-Landschaft eigentlich genau für Transparenz und Schutz gedacht sind. In den Analysen werden Hooking-Frameworks wie YAHFA und Dobby genannt, mit denen sich das Verhalten laufender Prozesse zur Laufzeit verändern lässt. Zusätzlich fälscht der Trojaner Signaturzertifikate, verbirgt im Hintergrund aktive Bedienungshilfen-Dienste und schaltet sogar den systemseitigen Screenshot-Schutz ab. Auch für Integritätschecks wird umgangen: Anfragen der Play Integrity-Funktion sollen direkt an Server weitergeleitet werden, die offenbar von den Angreifern kontrolliert werden. Zusammengenommen entsteht so ein Angriffsstapel, der sowohl Erkennung als auch forensische Abgrenzung erschwert.
Die Spionage- und Fernsteuerungsfunktionen gehen deutlich über das Abgreifen einzelner Eingaben hinaus. Hirudo wird als Kombination aus klassischen Banking-Trojanern und Remote-Access-Trojanern beschrieben: Aus dem Infektionskontext sollen Bankpasswörter, Zahlungs- und Geräte-PINs, SMS-Nachrichten sowie Inhalte des Bildschirms abgegriffen werden. Gleichzeitig wird Zugriff auf Kamera und Mikrofon genannt, was den Trojaner auch für übergreifende Täuschungs- und Überwachungszwecke geeignet machen kann. Für die Praxis besonders relevant ist die Fähigkeit zur Fernsteuerung über Bedienungshilfen, denn damit lassen sich Eingaben nicht nur auslesen, sondern auch orchestrieren. Laut den Forschern werden gestohlene SMS-Codes über einen Zeitraum von 90 Tagen hinweg abgefangen – ein Hinweis darauf, dass Angreifer nicht nur „sofort“ agieren, sondern die Nutzung gestohlener Zugänge zeitlich strecken können.
Bei der Ausbreitung zeigt Hirudo ein klares Muster aus App-Ersetzungen und gezielter Täuschung. Die interne Registry umfasst insgesamt 42 Finanz-Apps; bestätigt werden bislang acht Banking-Apps von sieben Instituten in Indonesien, während Hinweise auf Angriffe in weiteren Ländern wie China, Indien, Mexiko, Marokko und Thailand vorliegen. Die Gesamtzahl der Opfer bleibt zwar unbekannt, ThreatFabric rechnet aber mit Fällen im vierstelligen Bereich. In einem analysierten Szenario nutzte Hirudo zudem ein gefälschtes Bezahlfenster mit dem Branding von Maybank: In einer transparenten Android WebView wurde zur PIN-Eingabe aufgefordert, in acht Sprachen unterstützt und die eingegebenen Daten samt Transaktionsdetails an Angreifer-Server übermittelt, bevor eine gefälschte Erfolgsmeldung erscheint. Gleichzeitig betonen die Forscher, dass es keinen bestätigten Hinweis darauf gibt, dass die MAE-App von Maybank selbst kompromittiert wurde oder dass Maybank-Kunden durch Hirudo finanzielle Verluste erlitten haben.
Für Unternehmen und IT-Entscheider folgt daraus weniger die Frage „Welche App ist betroffen?“, sondern „Wie verhindert man, dass ein Trojaner Rechte erhält, Sicherheitsfunktionen deaktiviert und Manipulationen im App-Ökosystem durchführt?“. Sicherheitsforscher nennen als typische Alarmsignale unter anderem unbekannte Apps, verdächtige Update-Aufforderungen, unerwartete Nachfragen nach Bedienungshilfen-Rechten oder eine plötzliche Neuinstallation der gewohnten Banking-App. Auch ungewöhnliche Login-Meldungen, auffällige SMS-Aktivitäten oder Leistungseinbrüche können Warnzeichen sein. Präventiv wird empfohlen, Apps grundsätzlich nur aus offiziellen Plattformen zu beziehen und Google Play Protect aktiv zu lassen, Bedienungshilfen-Rechte streng zu begrenzen und das Betriebssystem aktuell zu halten. Zusätzlich sollte die Aktualisierung von Banking-Apps über verifizierte Vertriebskanäle erfolgen; vertrauliche Daten sollten keinesfalls auf ungeprüften Bildschirmen eingegeben werden – gerade weil Hirudo genau diese Eingabeebene über WebView-Manipulation und gefälschte Dialoge ausnutzen kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hirudo-Trojaner: Android-Banking-Apps werden durch Kopien ersetzt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hirudo-Trojaner: Android-Banking-Apps werden durch Kopien ersetzt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hirudo-Trojaner: Android-Banking-Apps werden durch Kopien ersetzt« bei Google Deutschland suchen, bei Bing oder Google News!