
CALIFORNIA / LONDON (IT BOLTWISE) – Behörden in Kalifornien melden einen massiven Datendiebstahl aus dem Umfeld standardisierter Schultests. Ein Hacker soll mit gestohlenen Zugangsdaten Dateien von aktuellen und ehemaligen Schülern über mehrere Monate kopiert haben. Betroffen sind nach Angaben der zuständigen Stellen mehr als 5,7 Millionen Datensätze allein im Schuljahr 2025-26. Besonders heikel ist ein Flag für Kinder aus Militärfamilien, da es mit Adress- und Geburtsdaten zusätzliche Zuordnung erlaubt.
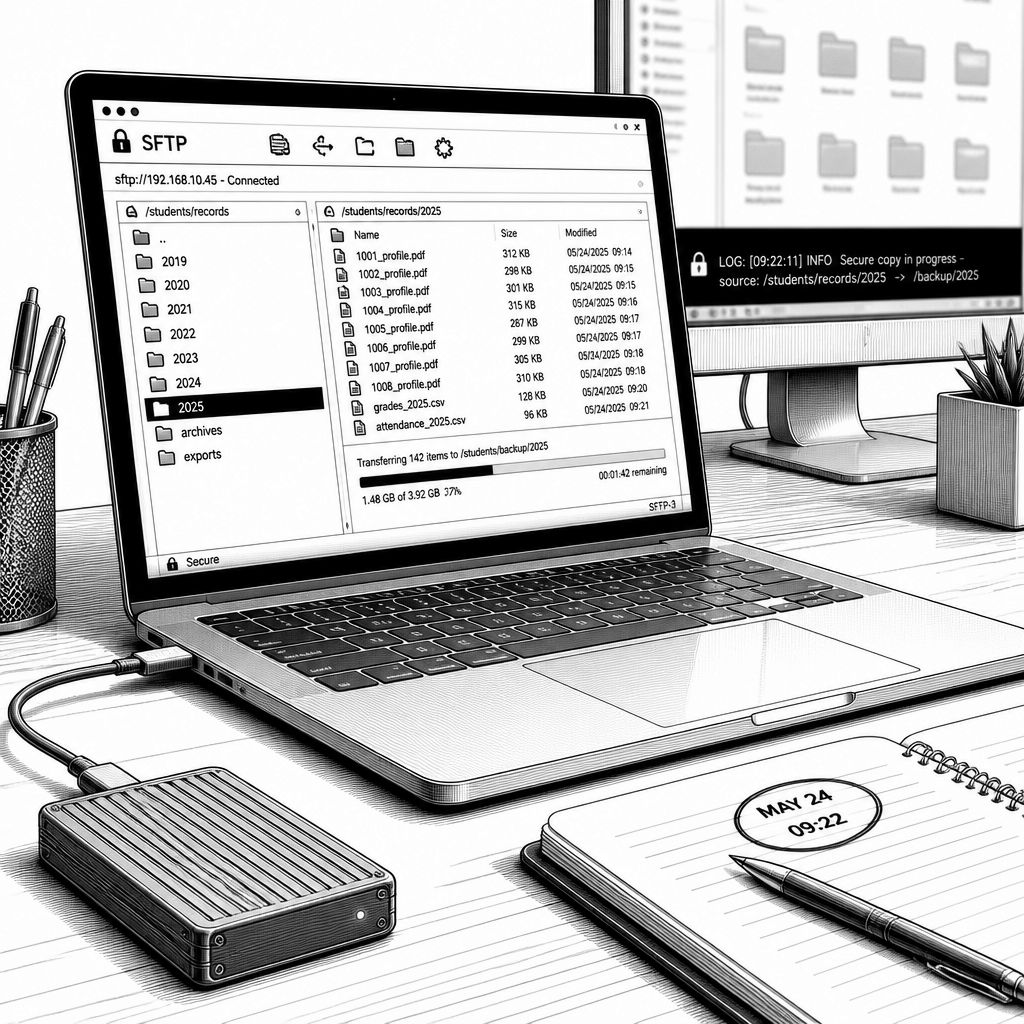
In Kalifornien steht nach einem Angriff auf den Testdienstleister Educational Testing Service (ETS) die Frage nach der Angriffsfläche im Vordergrund, die sich im Alltag oft hinter scheinbar „korrekten“ Systemen versteckt. Laut den Angaben der zuständigen Bildungseinrichtung nutzte ein Angreifer gestohlene Login-Zugangsdaten, um Daten von Millionen aktueller und ehemaliger öffentlicher Schulkinder zu kopieren. Die betroffenen Daten lagen dabei nicht in einem frei zugänglichen Webverzeichnis, sondern in einem Austauschbereich, über den ETS und die zuständige Behörde ihre Testdaten verarbeiten und übermitteln.
Der technische Kern der Geschichte wirkt zunächst unspektakulär: Der Zugriff lief über ein kompromittiertes Nutzerkonto auf einem SFTP-Umfeld (Secure File Transfer Protocol). Ermittlerordnungen zufolge fand das Kopieren im Zeitraum vom 22. Mai bis 18. September statt und wurde erst am 25. September entdeckt. In der Folge reagierte ETS mit der Deaktivierung des Kontos, nahm den betroffenen Bereich offline, baute eine Ersatzlösung mit zusätzlichen Zugriffskontrollen und holte externe Sicherheitsdienstleister hinzu. Parallel wurde die Strafverfolgung informiert und nimmt die Untersuchungen auf.
Welche Datensätze konkret betroffen sind, hängt laut Darstellung vom jeweiligen Schülerprofil ab. Genannt werden unter anderem Namen, Geburtsdaten, Wohnadressen, Schulen und Klassenstufen sowie mehrere studentische Kennungen auf Landes- und lokaler Ebene. Ebenfalls enthalten sein können Merkmale wie Sprachstatus (etwa „English-Learner“), Hinweise zu Behinderungen und Status nach Section 504, zudem die Eignung für Programme auf Bundesebene. Auffällig und aus Sicht von Sicherheits- und Datenschutzteams besonders brisant ist außerdem ein Flag, das Kinder von Angehörigen des Militärs markiert. Gleichzeitig betont ETS, dass unter anderem Sozialversicherungsnummern sowie Informationen zu Führerschein oder Reisepass nicht entwendet wurden; außerdem gebe es keine Hinweise darauf, dass die Daten öffentlich veröffentlicht wurden.
Für die Praxis der IT-Sicherheit ist dabei entscheidend, wie selten solche Angriffe „klassisch“ auffallen. Der Vorfall scheint nicht an einem spektakulär ausnutzbaren Firewall-Fehler zu hängen, sondern daran, dass gültige Zugangsdaten gegen einen Datei-Transfer-Kanal eingesetzt werden. Dieser Musterfall erinnert an frühere Ereignisse, bei denen sich Attacken mit Account-Tokens oder kompromittierten Logins über längere Zeiträume in legitime Arbeitsabläufe einschleusen konnten. 2026 hatte das US-Verteidigungsministerium bestätigt, dass Angreifer mehrere Monate im Defense Manpower Data Center (DMDC) aktiv waren und sensible Informationen über einen file-sharingbezogenen Schwachstellenpfad erlangten; zuvor machte die große OPM-Panne 2015 ebenfalls deutlich, wie sich Hintergrunddaten kombinieren lassen, um Personen gezielt zu identifizieren oder unter Druck zu setzen. Aus der Sicherheitsbranche wird daraus eine klare Konsequenz abgeleitet: Selbst wenn ein Datensystem „nur“ Daten austauscht, entstehen die Risiken aus der Gesamtheit der kopierten Attribute und dem Kontext, in dem sie weiterverwendet werden.
ETS hat die Folgen auch organisatorisch adressiert: Teile des Einschreibungsprozesses und Teile des Testbetriebs wurden angehalten, während die Organisation die Sicherheitslage prüft. Für betroffene Schülerinnen und Schüler bietet ETS zwei Jahre Identitätsschutz über Experian an; die Registrierung soll demnach bis zum 19. März 2027 möglich sein. Währenddessen laufen weitere Schritte in Richtung Forensik und Verifizierung: Die Behörden prüfen ETS’ Datensicherheit und die vertragliche Compliance, zugleich unterstützt ein kalifornisches Zentrum für Cybersecurity-Integration bei der Aufarbeitung. Parallel ermittelt die Strafverfolgung, und die Benachrichtigungen sollen nach Plan bis in den frühen November fortgesetzt werden.
Der Satz „Man kann Datenverarbeitung outsourcen, nicht aber die Konsequenzen eines Vorfalls“ bringt es im Kern auf den Punkt. Anton Dahbura, Executive Director am Information Security Institute der Johns Hopkins University, hat diese Idee in einem Interview so formuliert: „Districts can outsource data handling but ‘cannot outsource the consequences of a breach.’“ Für Schulleitungen, Bildungsträger und Anbieter bedeutet das: Bei der Bewertung von Risiko und Verantwortlichkeiten reicht es nicht, nur die äußere Netzsicherheit zu betrachten. Entscheidend wird, ob Zugriffskanäle wie SFTP in die Überwachungs- und Reaktionslogik eingebettet sind – etwa durch Anomalieerkennung bei Dateioperationen, strikte Berechtigungsmodelle, nachvollziehbare Audit-Trails und schnelle Isolation, sobald ein Konto kompromittiert wirkt. Genau hier wird der ETS-Vorfall zu einem Benchmark dafür, wie Sicherheitskontrollen im „Datenverkehr“ funktionieren müssen, sobald Angreifer nicht die Perimeter-Schutzwand, sondern die Identitätsschicht angreifen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Großangriff auf ETS: Hacker kopieren Daten von Millionen Schülern aus California" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Großangriff auf ETS: Hacker kopieren Daten von Millionen Schülern aus California" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Großangriff auf ETS: Hacker kopieren Daten von Millionen Schülern aus California« bei Google Deutschland suchen, bei Bing oder Google News!