
LONDON (IT BOLTWISE) – Eine neu registrierte Domain imitiert den Microsoft-Teams-Login und fordert Arbeitsplatznutzer gezielt zur Anmeldung auf. Der Security Researcher Steven Lim meldete die Domain Anfang nach der Registrierung und riet Unternehmen zum sofortigen Blockieren. Auffällig ist dabei, dass beim vermeintlichen „Teams aktualisieren“-Dialog eine TXT-Datei heruntergeladen werden soll. Unklar bleibt jedoch, ob und wie viele Nutzer die Seite tatsächlich aufriefen oder ob Passwörter abgegriffen wurden.
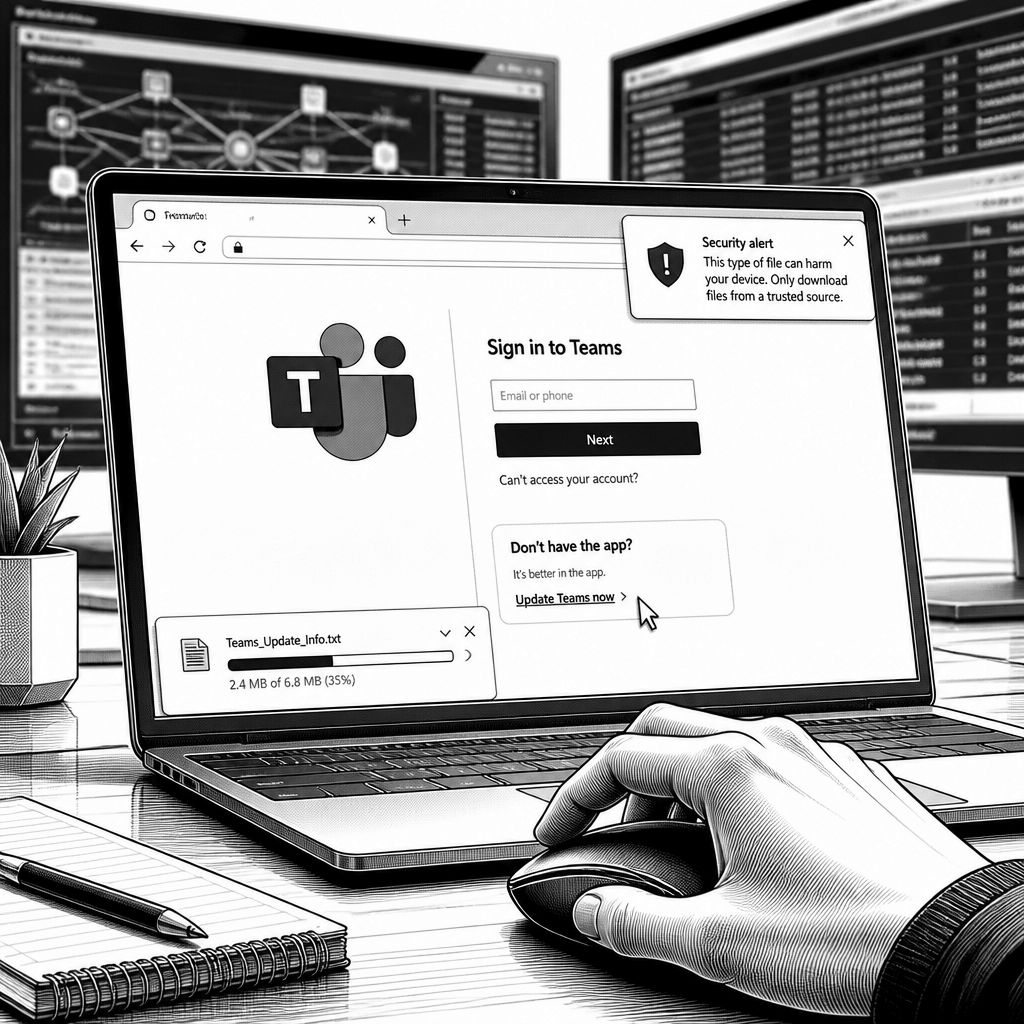
Eine frisch registrierte Internetdomain, die den Microsoft-Teams-Login inklusive sichtbarer Benutzeroberfläche nachbildet, ist ein klassisches Beispiel für Phishing, das auf Vertrautheit statt auf technische Schwachstellen setzt. Laut den Angaben von Security Researcher Steven Lim war die Domain „teams-cloud[.]live“ zum Zeitpunkt seiner Meldung offenbar erst wenige Tage alt. Genau diese Frische ist für Sicherheitsverantwortliche wichtig: Neue Domains tauchen oft kurzfristig auf, bevor sie gesperrt oder abgeschaltet werden, und in dieser Phase kann bereits eine kleine Zahl an Klicks reichen, um Anmeldedaten in die falsche Richtung zu lenken.
Technisch betrachtet entsteht der Angriffseffekt weniger durch „magische“ Malware als durch die UX-Ähnlichkeit: Wenn eine Seite wie ein legitimer Teams-Dialog aussieht, sinkt die kognitive Hürde für Nutzer. Lim beschreibt, dass die Seite sowohl den Teams-Loginbildschirm als auch weitere Interface-Elemente nachahmt. Zusätzlich soll sie in ihrer Darstellung an ein weiteres Beispiel erinnern, das Lim zuvor am 8. Oktober 2026 adressiert hatte. Für Verteidiger ist genau dieser Punkt zweischneidig: Die Ähnlichkeit erhöht zwar den Verdacht, dass eine konsistente Vorlage genutzt wird, sie beweist aber noch nicht, dass derselbe Akteur beide Domains betreibt.
In den verfügbaren Informationen steckt auch eine zweite, potenziell relevante Spur: Beim Klick auf eine Option zum „Update“ von Teams soll ein TXT-File heruntergeladen werden. Allerdings liefert der Bericht keine Inhalte der Datei, keinen Hash und auch keinen Nachweis, dass der Download im weiteren Verlauf schädlichen Code ausführt. Deshalb ist es vorerst nicht belastbar, die Aktion pauschal als „bestätigte Malware“ zu klassifizieren. Für die forensische Arbeit bleibt der Vorgang dennoch wertvoll, weil er konkrete Artefakte in Browser-Historien, Download-Logs und Proxy-/DNS-Mitschnitten erzeugen kann – also genau dort, wo Incident-Responder später nach Eintrittspunkten suchen.
Als zusätzliche Kontextinformation wird im Material eine spezifische Zielzuordnung erwähnt: In einem angehefteten Kommentar identifiziert Lim „amgen[.]teams-cloud[.]live“ als im Healthcare-Umfeld thematisierten Zielkontext. Dass ein Firmenname als Subdomain auftaucht, ist jedoch kein Beleg dafür, dass das Unternehmen kompromittiert wurde. Es zeigt vielmehr, wie Angreifer Zielgruppen „maskieren“: Nutzer sehen einen vertrauten Rahmen (Teams-Branding) und zusätzlich eine scheinbar passende Organisationsbezeichnung – beides zusammen erhöht die Wahrscheinlichkeit, dass eine Aufforderung zur Eingabe von Zugangsdaten akzeptiert wird. Gleichzeitig bleibt eine Lücke bestehen: Der Bericht nennt keine Zahl zu Seitenbesuchen, keine Aussage dazu, ob Passwörter tatsächlich abgegriffen wurden, und keine eindeutige Zuordnung zum Betreiber der Domain.
Die Abwehr sollte deshalb an mehreren Stellen ansetzen, statt sich auf ein einziges „Switch“-Setting zu verlassen. Lim empfiehlt insbesondere Tenant-Blocking sowie Webfiltering. Microsoft dokumentiert dafür unter anderem das Blockieren von URLs über die Tenant-Allow-/Block-Listen sowie das Sperren benutzerdefinierter Domains über Defender-Netzwerkschutz. Der entscheidende Punkt für Administratoren: Je nach Unternehmenssetup können Traffic-Pfade unterschiedlich ausfallen (z. B. unterschiedliche DNS- oder Proxy-Umwege). Entsprechend sollten Teams- und Security-Teams die tatsächliche Abdeckung anhand von Logdaten verifizieren und nicht davon ausgehen, dass eine einzelne Regel automatisch alle Varianten der Domainfamilie trifft.
Für Mitarbeitende ergibt sich daraus ein klarer Handlungsrahmen: Die betroffene Seite sollte nicht aufgerufen werden, und unerwartete „Teams aktualisieren“-Aufforderungen sind vor der Eingabe von Passwörtern oder dem Öffnen von Downloads ausschließlich über die etablierten Supportkanäle der eigenen Organisation zu verifizieren. In vielen bereits beobachteten Kampagnen im Arbeitsumfeld reicht genau dieses Vertrauensmuster aus: Angreifer nutzen das Branding und die Erwartung, dass Updates oder Hilfeanfragen über bekannte Tools laufen. Unterm Strich verschiebt sich damit der Fokus in Richtung Prozess- und Kontrollebenen – Monitoring, Blocklisten, Download-Kontrollen und die Fähigkeit, neue Domains frühzeitig zu erkennen und zu stoppen.
Der Fall passt auch in breitere Entwicklungen der letzten Jahre: Angriffe über „bekannte“ Workflows (Kommunikation, Collaboration, IT-Self-Service) sind besonders effektiv, weil sie weniger auf Zero-Day-Exploits angewiesen sind. Für die Sicherheitsstrategie bedeutet das, dass TI-Feeds (Threat Intelligence) und Daten aus SOC-Umgebungen nicht nur als nachgelagerter Alarm dienen dürfen, sondern als Input für schnelle, regelbasierte Gegenmaßnahmen. Wer Integrationen mit Threat-Intelligence-Daten und Telemetrie aus Security Operations Centern nutzt, kann neue Domains schneller in Blocklisten überführen und gleichzeitig überprüfen, ob es bereits Zugriffe, ungewöhnliche Download-Events oder auffällige Anmeldeversuche gab – damit aus einer „neuen Domain“ möglichst früh ein „abgewiesener Versuch“ wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte Microsoft-Teams-Domains: Neue Phishing-Seite lädt offenbar eine Datei" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte Microsoft-Teams-Domains: Neue Phishing-Seite lädt offenbar eine Datei" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte Microsoft-Teams-Domains: Neue Phishing-Seite lädt offenbar eine Datei« bei Google Deutschland suchen, bei Bing oder Google News!