
LONDON (IT BOLTWISE) – Siemens schließt eine DLL-Sideloading-Lücke im Siemens Software Center, die nach Angaben des Herstellers bereits in ClickFix-Angriffen missbraucht wurde. Die Schwachstelle (CVE-2026-110936, CVSS v4: 8,4) kann beim Platzieren einer präparierten DLL in einem Suchordner zu beliebiger Codeausführung führen. Betroffen ist insbesondere die Situation, in der die Anwendung Bibliotheken aus einem nicht kontrollierten Pfad nachlädt. Siemens nennt außerdem konkrete Indikatoren und empfiehlt das Update auf Version 4.0.9.8 oder höher sowie das anschließende Prüfen auf den Prozess „SiemensSoftwareCenter.exe“ aus AppData-Quellen.
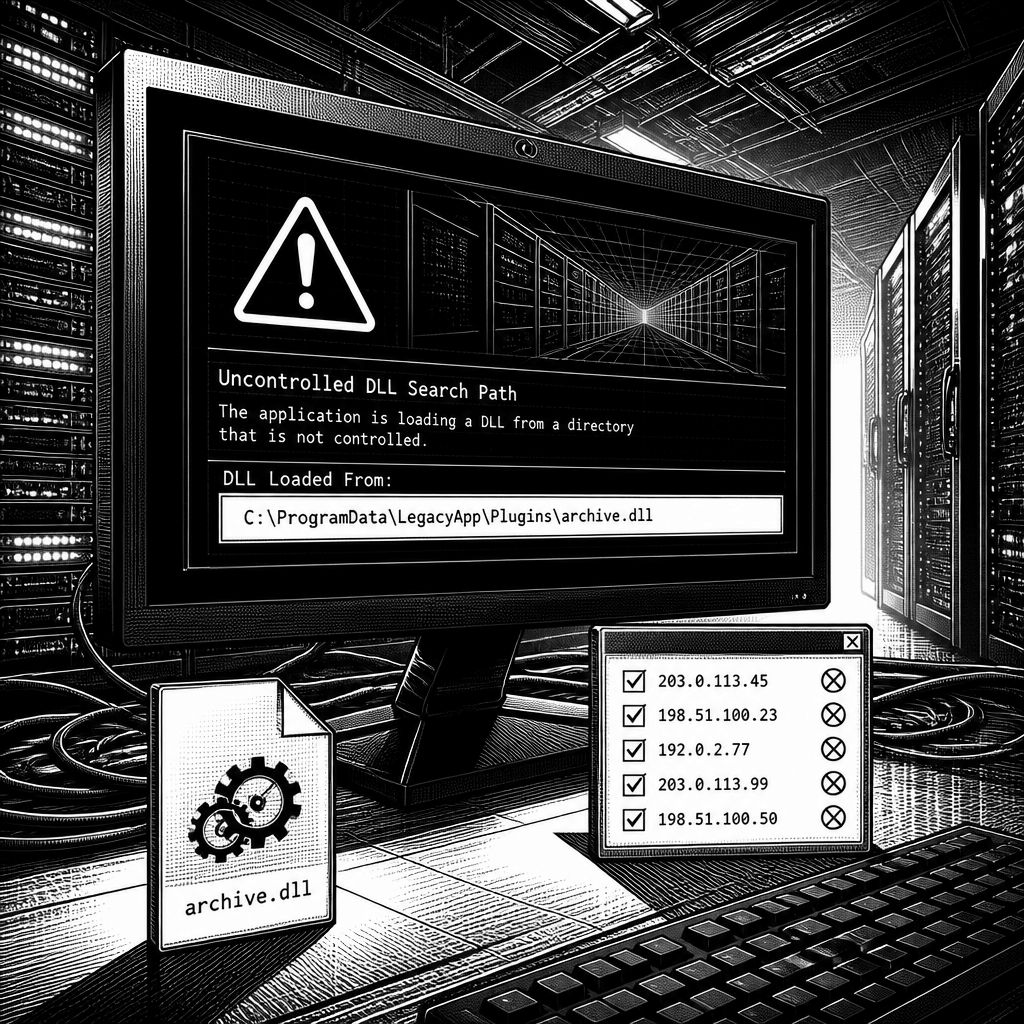
Die aktuelle Lage zeigt, wie schnell sich Schwachstellen in „Windows-typischen“ Software-Ökosystemen zu einem realen Einfallstor entwickeln können: Siemens berichtet, dass eine DLL-Sideloading-Lücke im Siemens Software Center bereits in Angriffen ausgenutzt wird. Im Kern geht es dabei um das Laden dynamischer Bibliotheken (DLLs) aus einem Suchpfad, der nicht ausreichend kontrolliert wird. Ist ein Angreifer in der Lage, eine präparierte Datei in einem Ordner abzulegen, den die betroffene Anwendung durchsucht, kann der Schadcode unter den Rechten des betroffenen Dienstes starten. Siemens stuft die Störung als High Severity ein und ordnet sie der CVE-2026-110936 zu (CVSS v4: 8,4).
Technisch betrachtet ist das Muster dabei bemerkenswert klar: DLL-Sideloading nutzt die Tatsache, dass Windows-Programme beim Start und bei der Laufzeitbibliotheken aus bestimmten Verzeichnissen nachladen. Wenn die Anwendung dabei einen „uncontrolled search path“ verwendet, reicht häufig bereits das Ablegen einer entsprechend benannten Bibliothek, damit das Programm statt der erwarteten Komponente eine manipulierte DLL lädt. Siemens beschreibt in seinem Advisory genau diese Angriffslogik: Ein authentifizierter lokaler Angreifer könne eine speziell konstruierte DLL in einen vom Programm durchsuchten Ordner legen, was dann zu willkürlicher Codeausführung mit den Rechten der Anwendung führt.
Die Abwehr hängt deshalb nicht nur an einem einzelnen Patch, sondern an der sauberen Reihenfolge der Schutzmaßnahmen nach dem Update. Siemens nennt das Fix-Release mit Version 4.0.9.8, das die Lücke schließen soll; Organisationen werden außerdem aufgefordert, die Anwendung nach dem Update zu starten, damit die Änderungen wirksam werden. Darüber hinaus schlägt der Hersteller konkrete Prüf- und Suchbewegungen vor: Das Monitoring soll besonders auf „SiemensSoftwareCenter.exe“ aus AppData\Local\Programs achten und darauf, ob dieser Prozess durch msiexec.exe gestartet wird. Ergänzend werden die zugehörigen IP-Adressen und Domains im Zusammenhang mit der bösartigen Aktivität zum Blockieren empfohlen.
In den Berichten zu den laufenden Kampagnen taucht zudem ein rekonstruiertes Kettenmuster auf, das für ClickFix-Umgebungen typisch ist: Siemens beschreibt, dass Angreifer eine legitime Kopie des Software Center mit gültiger Signatur missbrauchen und daneben eine eigene, präparierte DLL platzieren (genannt wird „archive.dll“). Die Wahl des „Carrier“-Programms folgt dabei einer einfachen Ausnutzung: Es ist signiert und damit als vertrauenswürdig wahrgenommen, und in älteren Versionen wie 3.5.8.7 wurden Helper-Dateien offenbar aus dem jeweiligen Programmordner geladen, ohne dass das Verhalten gegen manipulierte Beipakete abgesichert war. Für die eigentliche Umsetzung wird zusätzlich ein typischer Windows-Startweg eingesetzt: Bedrohungsakteure nutzen offenbar „msiexec.exe“, um „AllMyBasic.msi“ zu starten; dieses MSI führt anschließend „SiemensSoftwareCenter.exe“ aus.
Damit fügt sich das Geschehen in ein weiteres Angriffswesen ein, das Huntress in den jeweiligen Campaign-Strängen beschreibt und das Siemens im Zusammenhang mit der ClickFix-Kampagnenlandschaft einordnet. Laut Huntress wurde Romulus als ClickFix-Delivery-Plattform genannt, die wiederum für die Auslieferung von Legion Loader und anderen Schadprogrammen über DLL-Sideloading verwendet werden soll. In demselben Kontext wird beschrieben, dass Kampagnen teilweise auch „malicious ChatGPT Custom GPTs“ einsetzten, um Opfer auf eine Falsch-URL zu lenken; dort soll ein ClickFix-Lure bereitgestellt werden, der beim Kopieren und Ausführen auf der Zielmaschine PowerShell-Code nachlädt. Dieser soll dann ein MSI nachinstallieren, das wiederum genau jenes DLL-Sideloading-Abbild ausnutzt, um letztlich einen Remote Access Trojaner zu platzieren.
Für die IT-Security bedeutet das vor allem: Patch-Management und Endpoint-Detektion müssen zusammenpassen. Das Update auf 4.0.9.8 ist die Voraussetzung, um die konkrete CVE-Ausnutzung zu beenden; gleichzeitig zeigt der Fall, dass Angreifer sich häufig auf „vertrauenswürdige“ Abläufe stützen, etwa signierte Binärdateien und legitime Windows-Installer-Mechanik. Siemens’ von ihm genannten Indikatoren von Kompromittierung machen deutlich, dass sich das Bedrohungsmodell sowohl auf Netzwerkebene (Payload-Hosting und Befehl-und-Kontroll-Kommunikation) als auch auf Hostebene (Prozessstartkette und Speicherort der Ausführung) abbilden lässt. Genannt werden unter anderem 96.62.218[.]59 und wizardexpensive[.]com für Payloading sowie 2.27.248[.]127 als Distribution-Kanal für „AllMyBasic.msi“.
Wer diesen Vorfall als reines „Einmal-Update“ behandelt, läuft Gefahr, die nächstfolgende Missbrauchsvariante zu übersehen: DLL-Sideloading lässt sich in der Praxis mit ähnlichen Suchpfad- oder Suchreihenfolgelücken immer wieder auf andere Programme übertragen, besonders wenn sie Komponenten aus Programmpfaden laden, die in einem Angriffszenario durch Dateiablage manipuliert werden können. Deshalb sollten Security-Teams die genannten Prozesssignaturen (msiexec.exe → MSI → SiemensSoftwareCenter.exe) im SIEM/EDR zeitnah als Suchmuster hinterlegen, zusätzlich zu Domain- und IP-Blockierungen. Parallel lohnt es sich, die betroffenen Softwarestände systematisch zu inventarisieren: Wenn 3.5.8.7 oder ähnlich betroffene Versionen noch im Feld sind, steigt die Wahrscheinlichkeit, dass genau dieses „Carrier+DLL“-Schema erneut funktioniert. Für Teams, die KI-gestützte SOC-Workflows (KI/ML) einsetzen, ist der Mehrwert weniger das „Modell-Raten“, sondern das bessere Auffinden ähnlicher Ablaufketten über Zeitfenster hinweg – genau dort, wo diese Kampagne ihre Stärke zeigt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Siemens Software Center: DLL-Sideloading-Fall mit ClickFix-Trojaner-Risiko" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Siemens Software Center: DLL-Sideloading-Fall mit ClickFix-Trojaner-Risiko" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Siemens Software Center: DLL-Sideloading-Fall mit ClickFix-Trojaner-Risiko« bei Google Deutschland suchen, bei Bing oder Google News!