
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben die ClickFix-Delivery-Plattform ROMULUS, die über manipulierte Landingpages Nutzer zum Ausführen bösartiger Kommandos bringt. Die Infrastruktur nutzt PowerShell-Staging über zwei Endpunkte, die anschließend entweder einen trojanisierten MSI-Installer oder ein verschlüsseltes Archiv nachladen. Als Ergebnis landet unter anderem Legion Loader auf betroffenen Systemen und startet weitere Schadprogramme wie den Satacom-Downloader. Offen bleibt, wer die Plattform betreibt, doch die Spuren deuten auf eine gezielte Weiterentwicklung von Social-Engineering-Ansätzen hin.
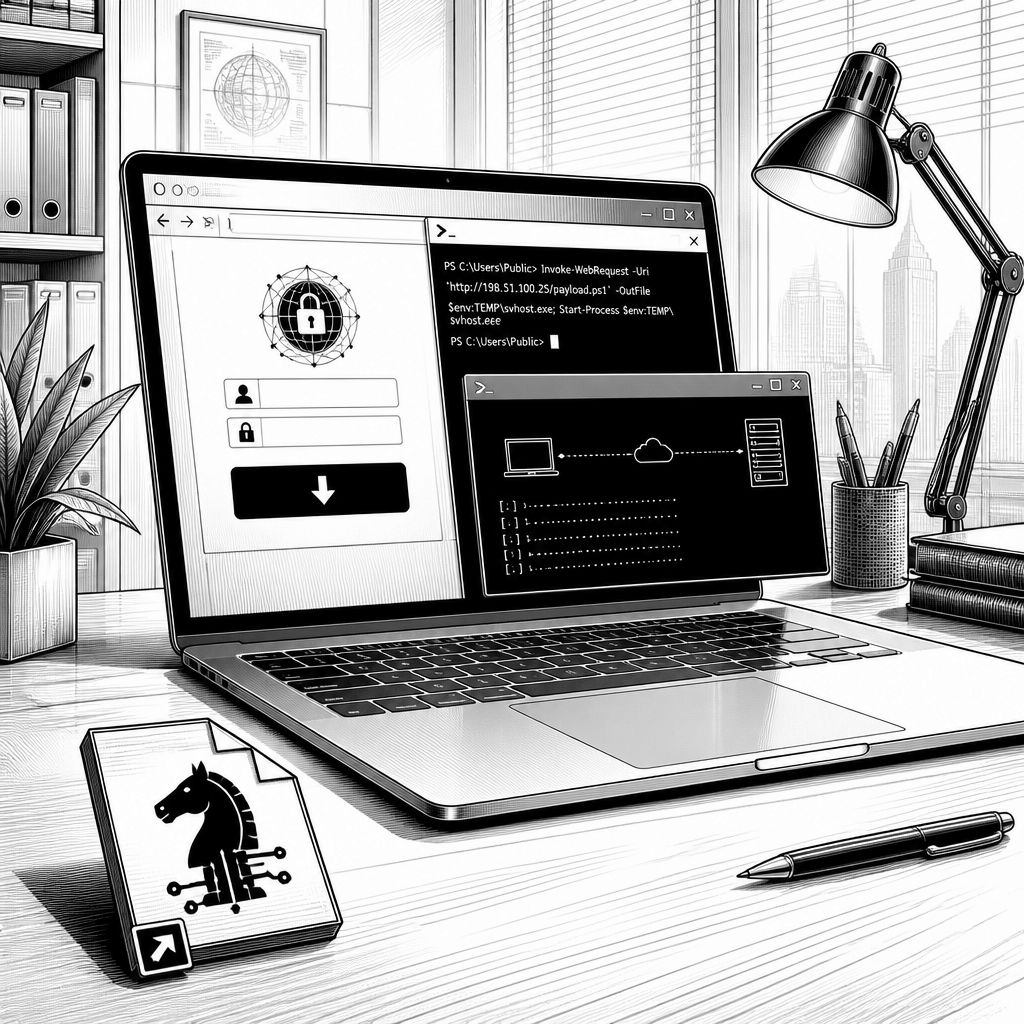
ClickFix ist längst nicht mehr nur eine Abkürzung für klassische Social-Engineering-Ansätze, bei denen Nutzer über vermeintliche Inhalte zu riskanten Klicks bewegt werden. In einem aktuellen Lagebild wird ROMULUS als eine Art Zustelldienst beschrieben, der genau an dieser Schwachstelle ansetzt: Die Angreifer platzieren ClickFix-typische Köder auf gefälschten Landingpages, um Anwender dazu zu bringen, in der Folge bösartige Kommandos auszuführen und damit eine Infektion auszulösen. Entscheidend ist dabei der Übergang von der „Anlock“-Phase in eine automatisierte Auslieferungskette, die ohne weiteres Benutzerhandeln weiterläuft und die Malware praktisch „aus sich heraus“ nachlädt.
Den Kern der Technik bildet laut den Forschenden ein PowerShell-basiertes Staging, das über zwei getrennte Endpunkte angestoßen wird. Der erste Schritt lädt ein PowerShell-Skript nach, das wiederum bestimmt, welcher nächste Payload-Typ geholt wird: Entweder ein trojanisierter MSI-Installer, der einen Loader mitbringt, oder ein verschlüsseltes Archiv, das Legion Loader enthält. Dass diese Logik nicht nur „einmal“ funktioniert, sondern als wiederverwendbare Lieferlogik in einer Plattform gebündelt ist, erklärt, warum ROMULUS wie ein Panel oder Service wirken kann – also wie ein kommerziell genutztes Liefermodell, ein Affiliate-Framework oder eine zwischen verschiedenen Betreibern kopierte Software-Basis. Für Verteidiger ist genau dieser Ablauf relevant: PowerShell-Kommandos werden nicht als Randdetail sichtbar, sondern als Gatekeeper für die eigentliche Infektionsausführung.
Die Analyse nennt außerdem konkrete IP-Adressen, die im Zusammenhang mit ROMULUS auffällig waren. Dazu gehören unter anderem 96.62.224[.]81, 86.109.75[.]7, 151.240.151[.]223, 23.94.145[.]224, 93.152.224[.]118 und 2.27.248[.]127 sowie als weiteres Beispiel 86.109.75[.]7, über das später ebenfalls eine ROMULUS-Panel-Infrastruktur identifiziert wurde. In diesem Zusammenhang wird auch 96.62.224[.]81 als Hosting-Ort für ein ClickFix-Skript und eine MSI-Installer-Datei erwähnt, die mit einer weiteren Kampagne verknüpft war. Diese zweite Kampagne soll dabei gezielt auf gefälschte Ziele gelenkt haben, wobei bösartige ChatGPT Custom GPTs als Navigationshilfe eingesetzt wurden, um Opfer auf eine betrügerische URL zu führen, die dann die ClickFix-Lure bereitstellt.
Beim eigentlichen Schadcode wird die Kette deutlich breiter als „nur Legion Loader“: Nach dem Start der Loader-Phase kommuniziert die Software mit einem Remote-Server, um weitere Payloads abzurufen und anschließend auszuführen. Das Lagebild ordnet Legion Loader in ein Spektrum ein, das auch als Satacom-Downloader, CurlyGate oder RobotDropper beschrieben wird. Für Security-Teams ist das besonders deshalb kritisch, weil Loader häufig bewusst so designt werden, dass sie den ersten beobachtbaren Artefaktwechsel von Installer zu Skript zu Downloader minimieren. Mit anderen Worten: Die „erste“ sichtbare Handlung (etwa das Laden einer Installer-Datei oder das Starten von PowerShell) kann nur der Einstieg sein, während die eigentlichen Funktionsmodule erst beim Abruf der nächsten Stufe entstehen. Gleichzeitig wird als Folge der Kampagnenanalyse hervorgehoben, dass ClickFix hier nicht bei der Bedienoberfläche stehen bleibt, sondern als Einstiegspunkt für automatisierte Malware-Verbreitung dient.
Welche Rolle dabei Kompromisse bei der Zuordnung spielen, zeigt ein weiterer Detailaspekt: Es wird explizit betont, dass ROMULUS keine Überschneidungen mit einem „RomulusLoader“ Malware-Familienkontext gibt, der mit einem China-angelehnten Threat Actor namens Silver Fox (auch TA4922) verbunden ist und regelmäßig Remote-Access-Trojaner über steuerbezogene Vorwände verteilt haben soll. Solche Abgrenzungen sind für die Incident-Response-Praxis wichtig, weil sie beeinflussen, welche Indikatoren (IOCs) und welche Suchmuster in Unternehmensumgebungen priorisiert werden. Wenn ein Lieferpanel einer neuen Kampagnenfamilie zugeordnet wird, muss auch das Hunting neu justiert werden: Nicht nur klassische „Phishing“-Artefakte zählen, sondern insbesondere auslösende PowerShell-Kommandos und Anzeichen für DLL sideloading, also das Einschleusen einer passenden DLL in einen Prozess, der dann unter Umständen gutgläubig geladen wird.
Praktisch bedeutet das für Organisationen vor allem, die Telemetrie so auszuwerten, dass ROMULUS-typische Übergänge erkennbar werden. Sobald ClickFix-ähnliche Köder in einer Umgebung sichtbar werden, sollten Security-Analysten nach auffälligen PowerShell-Ausführungen suchen, die zeitlich eng mit dem Download von MSI-Dateien oder dem Abruf verschlüsselter Archive gekoppelt sind. Ebenso lohnt sich das gezielte Prüfen von DLL-sideloading-Ereignissen: Gerade weil der Loader später weitere Payloads nachlädt, können sich die stärksten Belege in scheinbar „kleinen“ Systemspuren verbergen, etwa bei ungewöhnlichen DLL-Ladepfaden oder bei Prozessketten, die zu einem Installer-Start nicht sauber passen. Für die Planung der Abwehr ist dabei weniger die exakte Namensgebung entscheidend als das Muster: Click → PowerShell Staging → wählbarer Payload-Typ → Loader → weitere Module.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ROMULUS: ClickFix-Plattform liefert Legion Loader und weitere Malware" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ROMULUS: ClickFix-Plattform liefert Legion Loader und weitere Malware" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ROMULUS: ClickFix-Plattform liefert Legion Loader und weitere Malware« bei Google Deutschland suchen, bei Bing oder Google News!