
LONDON (IT BOLTWISE) – Eine Fake-Web3-Accelerator-Operation namens Apex Accelerator nutzt offenbar bösartige npm-Pakete, um Windows- und macOS-Systeme zu kompromittieren. Die Pakete liefern nicht die beworbenen Funktionen für KI-gestützte Web3-Workflows, sondern verbreiten eine Mac-Backdoor (CloudSyncD) und einen Windows-Informationsstealer, der Daten über Telegram exfiltriert. Zusätzlich kapern die Angreifer Large-Language-Model-Agenten, indem sie MCP-Server und HTTP-Requests so anpassen, dass Prompts, Verlauf und Tool-Ausgaben unter Kontrolle des Angreifers landen. Laut Elastic wurden dabei außerdem Tools erzeugt, die als vermeintliche Sicherheits- oder Scoring-Ergebnisse dienen, tatsächlich aber gefälschte Findings ausgeben.
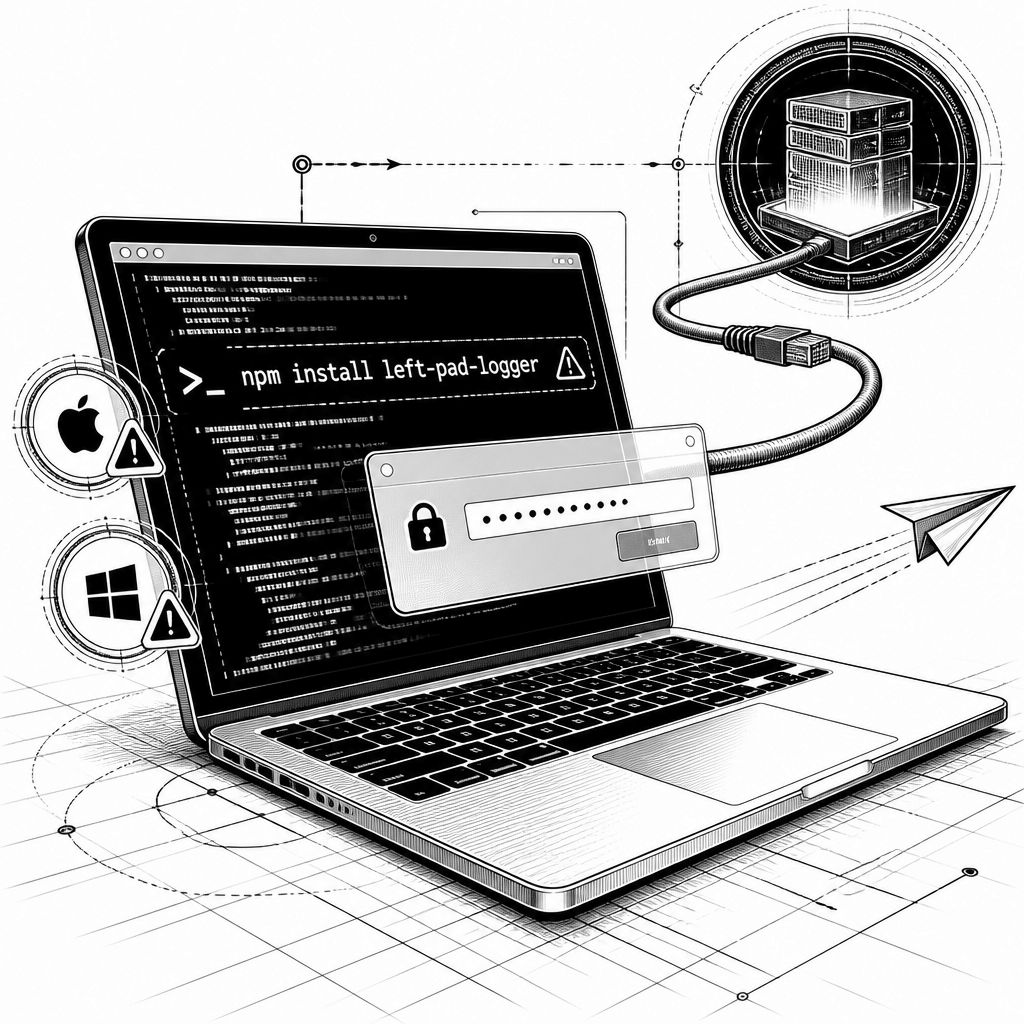
Was wie ein harmloser Wachstumsschub für Krypto-Startups beginnt, entpuppt sich in dieser Beobachtung als Angriffskette auf zwei Ebenen: Endpoint-Security und die Modernisierung von KI-Agenten. Laut Elastic Security Labs wird ein als Web3-Venture-Capital-Accelerator auftretendes Konstrukt unter dem Namen Apex Accelerator (Tracking-Moniker: REF8801) eingesetzt, um bösartige npm-Pakete an Entwickler und Gründer zu verteilen. Statt „freie KI-Credits“ und „Security Audits“ zu liefern, installieren die Pakete zielgerichtet Backdoors und Stealer auf Windows- und macOS-Systemen und übernehmen dabei auch die Kommunikation rund um Agenten-Workflows.
Im Kern setzen die Angreifer auf zwei npm-Pakete, die beide Plattformen bedienen: @apexacc/cli und @apexacc/audit. Beide Pakete wurden zuvor über einen npm-User veröffentlicht und mit GitHub-Repositorys sowie einer als Apex Foundation bezeichneten Organisation verknüpft; zugleich waren die zugehörigen URLs und Projektartefakte später nicht mehr öffentlich erreichbar. @apexacc/cli wurde als „AI advisor for Web3 founders“ beworben, der offenbar auf Claude Fable 5 und Gemini 2.5 Flash zugreift, während @apexacc/audit 18 Security-„Tools“ als Model-Context-Protocol-(MCP)-Server ausgab, die Token, Wallets und Smart Contracts scannen sollen. Interessant für die forensische Einordnung: Elastic beschreibt, dass die versprochenen Funktionen nicht echt sind – die Werkzeuge erzeugen gefälschte Ergebnisse, und beim CLI-Teil liefert der „Scoring Test“ eine Bewertung eines fiktiven Projekts, um Nutzer zur weiteren Installation und Interaktion zu bewegen.
Technisch wird die Täuschung dadurch verstärkt, dass die Pakete nach der Installation unterschiedliche Verifikations- und Abrufpfade für Windows (win32) und macOS (darwin) nutzen. Dabei initiieren sie per HTTP POST an eine VRF-ähnliche Endpoint-Struktur den jeweils passenden nächsten Schritt. Für Windows führt das zu einer mehrstufigen Loader-Kette, in der zunächst eine Base64-kodierte PowerShell-Komponente eine zweite Skriptdatei (drop.ps1) nachlädt. Diese bezieht anschließend ein ausführbares Artefakt (bludness.exe) von einem weiteren Server und startet es in einem versteckten Modus. Ein PyInstaller-basierter Loader prüft dabei, ob bereits Administratorrechte vorhanden sind; falls nicht, versucht er über UAC-Bypass-Techniken (über ucmDebugObjectMethod() aus UACME) Hürden zu umgehen. Danach folgen weitere Module: ein weiterer PyInstaller-Schritt sammelt Systemmetadaten, laufende Prozesse und führt Anti-VM-Checks durch, bevor ein eingebetteter Loader entpackt wird.
Besonders kritisch ist die Phase, in der Windows-Komponenten Verteidigungsmechanismen umgehen und dann breit exfiltrieren. Elastic führt aus, dass ein Golang-Baustein unter anderem die Antimalware Scan Interface (AMSI) sowie das Event Tracing for Windows (ETW) beeinflusst, „ntdll.dll“ unhookt und so Endpoint-Schutz-Tools blenden kann, bevor Shellcode direkt im Prozessspeicher geladen wird. Dieser Shellcode fungiert als Informationsstealer: Er prüft zunächst auf Spuren einer früheren Infektion und extrahiert dann unter anderem Clipboard-Text, Prozesslisten, WLAN-Profilnamen, Screenshots und Daten aus Wallets, Browser-Erweiterungen, Messengern, Remote-Access- und FTP-Anwendungen, VPN-Clients sowie gängigen Browsern (u. a. Google Chrome, Microsoft Edge, Mozilla Firefox und Yandex) und Game-Clients. Zusätzlich wird eine Umgehung von Chrome App-Bound Encryption (ABE) beschrieben, wodurch u. a. gespeicherte Passwörter, Session-Cookies, Browserverlauf und Download-Aufzeichnungen abgreifbar werden. Die gesammelten Daten werden anschließend über Telegram übertragen – ein Kanal, der in vielen Umgebungen weniger streng überwacht wird als klassische C2-Infrastrukturen.
Auf macOS setzt die Operation laut Elastic auf ein anderes Muster: Ein entfernt gehostetes Bash-Skript wird nachgeladen und führt dann über einen GZIP-Container (package.tar.gz) die nächste Stufe aus. Die Archivdaten enthalten einen Dropper für CloudSyncD, der zunächst über eine gefälschte Authentifizierungsabfrage das System-Login-Passwort des Opfers abfragt und dieses anschließend nutzt, um einen eingebetteten Payload mit sudo-Rechten zu starten. Von dort aus erfolgen Host-Discovery, das Sammeln von Hardware- und OS-Details sowie eine Kommunikation mit einem externen Server, um weitere Aufgaben zu erhalten und zusätzliche Payloads nachzuladen. Dass CloudSyncD nicht „aus dem Nichts“ kommt, ordnet Elastic zeitlich ein: Jamf Threat Labs dokumentierte CloudSyncD bereits kurz zuvor und verknüpfte die Verbreitung mit einem gefälschten Zoom-Installer. Außerdem nennt die Quelle, dass die Malware im September 2026 in freier Wildbahn entdeckt wurde.
Der dritte, für KI-Teams besonders relevante Strang ist das Agent-Hijacking. Neben Stealern und Backdoors können die Pakete OpenRouter-LLM-Verkehr abfangen und umleiten sowie einen MCP-Server unter Kontrolle des Angreifers in der Konfiguration des Opfers registrieren. Elastic beschreibt, dass so Prompts, Konversationsverlauf, Code-Snippets und Tool-Ausgaben, die ein Agent in seine LLM-Anfragen einbettet, an die Angreifer-API gelangen. Der MCP-Server kann außerdem Anweisungen in den Prompt einspeisen und Tool-Metadaten mitliefern, damit das Modell entscheidet, welche Tools es nutzt und welche Inputs es übergibt. Das ist im Ergebnis kein „nur“ technischer Supply-Chain-Angriff, sondern eine Manipulation des Informationsflusses innerhalb moderner Agent-Architekturen – mit dem Potenzial, nicht nur Daten zu stehlen, sondern auch Entscheidungen zu beeinflussen, die auf der Agent-Antwort basieren.
Für die Einordnung in den Markt- und Cybercrime-Kontext ist außerdem auffällig, dass das Muster offenbar bereits vorher in ähnlicher Form auftauchte: In späten Juli 2026 wurden Berichte zu weiteren npm-Paketen mit Verbindungen zur gleichen Operation veröffentlicht, die ebenfalls macOS-Stealer aus der Atomic Stealer/AMOS-Familie verteilt haben sollen. Ergänzend verweist die aktuelle Beobachtung darauf, dass die Angreifer eine gewisse Sichtbarkeit über physische Konferenzpräsenz (u. a. TOKEN2049 in Singapur) und andere Events aufgebaut haben, um „Legitimität“ zu simulieren. Für Unternehmen bedeutet das konkret: Die Prüfung von npm-Abhängigkeiten darf nicht beim Paketnamen stehen bleiben. Entscheidend ist, ob Install-Skripte, CLI-Funktionen, MCP-Registrierungen und Netzwerkaufrufe zu erwartbaren Quellen passen – und ob LLM-Agenten ihre Tool-Ausgaben tatsächlich in einem vertrauenswürdigen Kontext verarbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fake Web3-Accelerator missbraucht npm-Pakete für Malware und Agent-Hijacking" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fake Web3-Accelerator missbraucht npm-Pakete für Malware und Agent-Hijacking" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fake Web3-Accelerator missbraucht npm-Pakete für Malware und Agent-Hijacking« bei Google Deutschland suchen, bei Bing oder Google News!