




BlueNoroff: Phishing-Kit macht KI-Video-Deepfakes und stiehlt Telegram-Sessions
LONDON (IT BOLTWISE) – In aktuellen Kampagnen mit vertauschten Zoom- und Teams-Domains nutzt eine nordkoreanisch ausgerichtete Gruppe ein wiederverwendbares Phishing-Kit, um gezielt Kryptowährungs-Wallets auszuspähen. Entscheidend ist, dass das Tool nach dem Start nicht nur Malware ausliefert, sondern auch Telegram-Sitzungen entführt, damit aus einem kompromittierten Account die nächste Zielperson angestoßen wird. Zusätzlich erscheint im Fake-Meeting ein […]
Phishing-Welle gegen LastPass und Bitwarden: DocuSign-Fakes und Malware
LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Kampagne richtet sich gezielt gegen Nutzer von LastPass und Bitwarden. Die Angreifer versenden angeblich echte Sicherheitswarnungen und locken über präparierte Links auf gefälschte Seiten. Dort werden Downloads angestoßen, die verdächtige Programme nachladen und Systeme kompromittieren sollen. Laut den vorliegenden Analysen ist der Angriff damit primär ein Social-Engineering-Szenario und […]
Malvertising mit KI-Werbung auf Bing: SectopRAT und Phishing-Plattformen im Visier
INDONESIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie eng KI-Werbung und klassische Cyberkriminalität inzwischen verzahnt sind: In Bing-Anzeigen steckte Schadsoftware, die nach wenigen Tagen bereits tausendfach heruntergeladen wurde. Im selben Umfeld haben Ermittler die Phishing-as-a-Service-Infrastruktur „Kratos“ zerschlagen und dabei mehr als 200 Server deaktiviert. Die Angriffe zielten auf Passwörter, Kreditkartendaten und Zugangsdienste wie Browser-Logins […]
FakeGit-Kampagne missbraucht 7.600 GitHub-Repositories für SmartLoader
LONDON (IT BOLTWISE) – Eine neue FakeGit-Kampagne tarnt fast 7.600 GitHub-Repositories als „KI Skills“ und MCP-Server und installiert darüber den Malware-Loader SmartLoader. Besonders brisant: Mit „AgentBaiting“ können Angreifer KI-Agenten sogar ohne direkten Klickpfad in die Falle locken. Das Vorgehen kombiniert kopierte Projekte, täuschend echte READMEs und manipulierte ZIP-Downloads zu einer Kette, die anschließend StealC nachlädt. […]
Agentic Logins, ClickFix-Lures und neue Ransomware-Risiken: CISO-Update
LONDON (IT BOLTWISE) – Während Angreifer mit ClickFix- und Kill-Loop-Techniken Passwörter erzwingen und modularen Stealern hinterherlaufen, rückt bei Unternehmen gleichzeitig die Frage nach KI-sicheren Anmeldungen in den Vordergrund. 1Password koppelt bei „Agentic Mode“ Zugriffe an genehmigungspflichtige, sitzungsbasierte Berechtigungen – ohne dass die KI den Klartext-Secret sieht. Parallel zeigen Daten zu Windows-10-Altlasten und schnell wachsenden KI-Rechenzentren, […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
DoH, KI-Chat und npm-Lieferketten: Warum Vertrauen heute der neue Angriffsvektor ist
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – In dieser Woche zeigt sich erneut: Angreifer brechen selten „von außen“ ein, sondern missbrauchen schon vorhandenes Vertrauen—von Browser-Add-ons über OAuth-Device-Flow bis hin zu KI-Chatlinks. Microsoft macht DNS-over-HTTPS auf dem Windows-DNS-Server allgemeingültig, während parallel Search-Hijacks, fileless macOS-Ketten und neuartige Stealer unter Nutzung legitimer Plattformsignale Geld und Zugang abgreifen. Gleichzeitig […]
WinRAR-Fehler CVE-2025-8088: Russland-nahe Gruppen zielen mit Stealern auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Zwei russlandnahe Kampagnen nutzen weiterhin CVE-2025-8088 in WinRAR, um über NTFS Alternate Data Streams heimlich Payloads zu platzieren und Informationen abzugreifen. Obwohl der Hersteller den Fehler bereits im Juli 2025 gepatcht hatte, berichten Analysten von anhaltendem Missbrauch bis in den April 2026. Die aktuelle Angriffslogik koppelt einen RAR-Carrier mit […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
Reaper-Malware auf macOS: Fake-CAPTCHAs stehlen Browserdaten und Wallet-Infos
LONDON (IT BOLTWISE) – Reaper ist eine neue macOS-Schadsoftware, die über Fake-CAPTCHAs Browserdaten und Krypto-Wallet-Infos exfiltriert. Dabei nutzen Angreifer eine automatisierte ClickFix-Infektion, die über manipulierte Webseiten und das applescript://-Protokoll Sicherheitsbarrieren umgeht. Besonders kritisch: Die Malware zielt nicht nur auf Passwörter im Browser, sondern auch auf gängige Wallet-Apps und kann Screenshots sowie auf die System-Schlüsselbundverwaltung zugreifen. […]
Gefälschte Open-Source-Downloadseiten: TDS schleust Malware über Google
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine groß angelegte Kampagne, bei der täuschend echte Open-Source-Projektseiten bei Google weit oben erscheinen. Hinter einem vermeintlichen „Download“-Button startet eine Traffic-Distribution-Engine (TDS), die Nutzer per Klickbestätigung, Anti-Bot-Logik und VPN-/Datacenter-Filtern in eine mehrstufige Weiterleitung zwingt. Ab Januar 2026 wurde die gleiche Infrastruktur gezielt für Malware-Distribution umgenutzt, darunter SessionGate, Remus Stealer […]
FortiClient EMS: Angreifer missbrauchen gepatchte Schwachstelle für Credential-Stealer
LONDON (IT BOLTWISE) – Angreifer nutzen eine kritisch gepatchte Sicherheitslücke in FortiClient Endpoint Management Server (EMS), um sich in verwaltete Endpoints einzuschleusen und Zugangsdaten auszuspähen. Laut Branchenberichten missbraucht die Kampagne dabei legitime Management-Pfade, um per PowerShell verdeckt Payloads auszuführen und Browserdaten zu exfiltrieren. Besonders heikel: Nach erfolgreicher Kompromittierung werden EMS-verwaltete Geräte zu potenziellen Zielsystemen, ohne […]
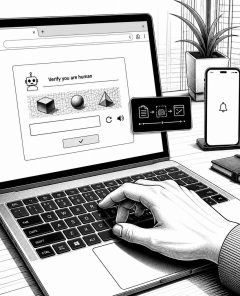
Fake-CAPTCHA-Angriffe: So werden Tastatureingaben zur Malware-Falle
LONDON (IT BOLTWISE) – Fake CAPTCHA-Checks sollen Nutzer zur Eingabe von Windows-Kurzbefehlen verleiten und so eine Malware-Infektion auslösen. Sicherheitswarnungen zeigen, wie sich Betrug von klassischen Download- oder Pop-up-Mechanismen wegbewegt und stattdessen vertraute UI-Elemente missbraucht. Besonders kritisch ist, dass die Seite wie eine legitime Sicherheitsabfrage wirkt, aber zur Ausführung von Befehlen über die Zwischenablage führt. Wer […]
Jamf-Report zeigt Trend: Trojaner dominieren macOS-Angriffe
LONDON (IT BOLTWISE) – Jamf meldet einen klaren Shift in der macOS-Bedrohungslage: Trojaner sind inzwischen die häufigste Malware-Klasse, während Stealer-Software stark professionalisiert wird. Besonders Entwicklungsteams geraten unter Druck, weil Angreifer Lieferketten kompromittieren, IDE-Erweiterungen missbrauchen und Paketregister ausnutzen. Dazu kommen neue Umgehungswege für Apples Schutzmechanismen, wodurch Sichtbarkeit und Echtzeit-Überwachung für Unternehmen zur Pflicht werden. Der Ausblick […]
Nx Console kompromittiert: Credential Stealer in VS-Code-Erweiterung entdeckt
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer kompromittierten Nx-Console-Erweiterung für Entwicklerumgebungen. Die Version 18.95.0 lädt beim Öffnen eines Projekts heimlich einen mehrstufigen Payload nach und zielt auf die Abgreifung von Entwickler- und Cloud-Zugängen. Besonders heikel ist die Fähigkeit, Signatur- und Herkunftsnachweise für nachgelagerte Pakete zu fälschen, wodurch bösartige Releases wie legitime Builds wirken können. […]
KI beschleunigt Exploits: Exchange-, SD-WAN- und Supply-Chain-Risiken diese Woche
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen diese Woche aktiv bekannte Schwachstellen in On-Premise-Systemen und kombinieren sie mit kompromittierten Abhängigkeiten. Im Fokus stehen ein bereits ausgenutzter Exchange-Bug, ein Auth-Bypass in einem Netzwerk-Controller sowie neue Supply-Chain-Kampagnen über Paketmanager. Parallel rückt die Absicherung von KI-Model-Registries in den Blick: gefälschte Einträge können ebenso Schadsoftware nachladen wie manipulierte […]
KI-beschleunigte Angriffe: Exchange, SD-WAN und Supply-Chain unter Druck
LONDON (IT BOLTWISE) – Immer mehr kritische Schwachstellen landen offenbar gleichzeitig in der „aktiven Ausnutzung“. Besonders im Fokus: ein Einbruch in On-Premises-Exchange, Angriffe auf einen SD-WAN-Controller sowie eine neue Welle von Supply-Chain-Manipulationen rund um npm-Pakete. Parallel tauchen gefälschte KI-Modell-Einträge als neue Einstiegsfläche für Stealer-Malware auf. Der zentrale Punkt für Unternehmen: Patchen, Identitäten und Artefakte prüfen […]
LofyGang kehrt mit neuer Malware-Kampagne zurück
BRASILIEN / LONDON (IT BOLTWISE) – Eine brasilianische Hackergruppe namens LofyGang ist nach drei Jahren wieder aktiv und zielt mit einer neuen Malware-Kampagne auf Minecraft-Spieler ab. Die Gruppe nutzt eine als Hack getarnte Software, um sensible Daten zu stehlen. Diese Entwicklung zeigt die anhaltende Bedrohung durch Cyberkriminalität im Gaming-Sektor. Die brasilianische Hackergruppe LofyGang ist nach […]
Cyberangriffe und Sicherheitslücken: Eine umfassende Übersicht
LONDON (IT BOLTWISE) – Die Cyberwelt steht nie still, und diese Woche bringt eine Reihe von bedeutenden Entwicklungen mit sich. Von einem neuen Mac-Stealer, der Kryptowährungs-Wallets ins Visier nimmt, bis hin zu einem massiven Datenleck in einem chinesischen Supercomputing-Zentrum, die Bedrohungen sind vielfältig und komplex. Auch Unternehmen wie Stryker und Jones Day sind von Cyberangriffen […]
Neue MacSync-Variante umgeht Apples Sicherheitsmechanismen
LONDON (IT BOLTWISE) – Eine neue Variante des MacSync-Informationen-Diebstahls zielt auf macOS-Nutzer ab, indem sie Apples Sicherheitsmechanismen umgeht. Durch die Verwendung einer digital signierten und notariell beglaubigten Swift-Anwendung, die als Messaging-App-Installer getarnt ist, gelingt es den Angreifern, die Gatekeeper-Prüfungen zu umgehen. Eine neue Bedrohung für macOS-Nutzer hat die Aufmerksamkeit von Cybersicherheitsexperten auf sich gezogen. Die […]
Phantom Stealer: Neue Bedrohung für die russische Finanzbranche
MOSKAU / LONDON (IT BOLTWISE) – Eine neue Phishing-Kampagne zielt auf die russische Finanzbranche ab und nutzt ISO-Abbilder, um den Phantom Stealer zu verbreiten. Diese Malware ist darauf spezialisiert, sensible Daten wie Kryptowährungs-Wallets und Browser-Cookies zu stehlen. Die Kampagne, die von Seqrite Labs als Operation MoneyMount-ISO bezeichnet wird, richtet sich vor allem gegen Finanz- und […]
Discord-Einladungslink-Hijacking: Bedrohung für Krypto-Wallets
LONDON (IT BOLTWISE) – Eine neue Malware-Kampagne nutzt eine Schwachstelle im Einladungssystem von Discord aus, um Informationen zu stehlen und Trojaner zu verbreiten. Eine kürzlich entdeckte Malware-Kampagne zielt darauf ab, eine Schwachstelle im Einladungssystem von Discord auszunutzen, um den Informationsdieb Skuld und den Remote-Access-Trojaner AsyncRAT zu verbreiten. Angreifer kapern dabei Einladungslinks durch die Registrierung von […]
Schnelle Session-Übernahme: Wie Stealer-Malware Unternehmen bedroht
LONDON (IT BOLTWISE) – In der modernen Cyberwelt hat sich die Bedrohung durch Stealer-Malware erheblich weiterentwickelt. Während früher vor allem Passwörter im Visier standen, sind es heute die aktiven Sitzungen, die ins Visier der Angreifer geraten. Diese Entwicklung stellt eine erhebliche Gefahr für Unternehmen dar, da Angreifer in der Lage sind, innerhalb von weniger als […]
 #Sophos
 #AmazonPrime
 #Bestseller

